


Новая APT-группа Telemancon нацелилась на российскую промышленность

Новая APT-группа Telemancon нацелилась на российскую промышленность

Новая APT-группа Telemancon нацелилась на российскую промышленность

Специалисты F6 обнаружили новую прогосударственную APT-группу, получившую имя Telemancon. Первые признаки её деятельности зафиксированы ещё в феврале 2023 года, однако детально изучить инфраструктуру и атаки группировки удалось лишь в феврале 2025 года.

Telemancon целенаправленно атакует российские промышленные предприятия, преимущественно компании из сферы машиностроения.

Для проведения атак группировка использует специально разработанный дроппер TMCDropper и бэкдор TMCShell. Название Telemancon составлено из трех уникальных признаков:

  1. «tele» обозначает использование сервиса telegra.ph для связи с командным сервером.
  2. «man» происходит от слова manufactory (производство), подчеркивая промышленную направленность атак.
  3. «con» указывает на сохранение полезной нагрузки в папке %userprofile%\Contacts.

Одна из атак была направлена на российского разработчика и производителя военной техники и транспортных средств.

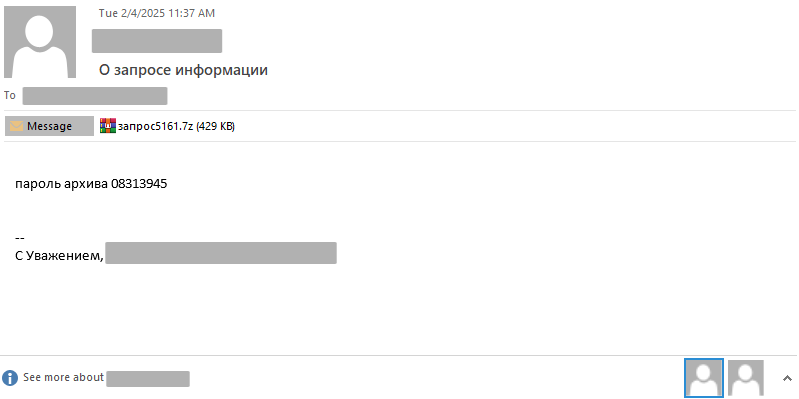
Сотруднику компании было направлено письмо с архивом «запрос5161.7z», содержащим вредоносный файл «20250203_5_161.scr». Данный файл представляет собой дроппер, написанный на языке C++, получивший название TMCDropper.


Основные функции TMCDropper включают проверку на запуск в отладочной среде или песочнице, извлечение и закрепление на устройстве бэкдора TMCShell, а также отображение документа-приманки в формате PDF для маскировки реальных намерений атаки.

В блоге F6 можно найти полный разбор кампании Telemancon.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru