


Новая маскировка Android-троянов в Telegram: фото почившего знакомого

Новая маскировка Android-троянов в Telegram: фото почившего знакомого

Новая маскировка Android-троянов в Telegram: фото почившего знакомого

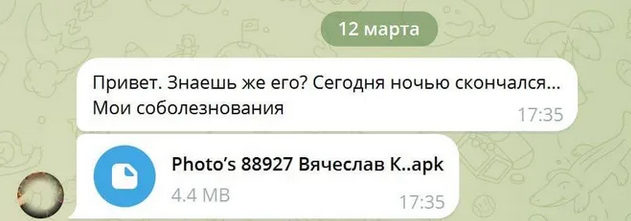
Русскоязычные мошенники, раздающие Android-троянов в Telegram, придумали новую приманку — мнимая кончина знакомого. Столь печальное известие способно заставить адресата забыть о том, что фото не могут иметь расширение .apk.

При запуске мобильный зловред начинает рассылать такие же сообщения по всем контактам жертвы, уже от ее имени.


По всей видимости, провокационная фраза «Это ты на фото?» перестала работать, и злоумышленникам пришлось искать более весомые аргументы, чтобы вынудить пользователей мессенджера открыть вредоносный файл.

Таким же образом в Telegram с начала года распространяют банковского трояна Mamont, только под видом видео. Схема, рассчитанная на широкий охват, построена по образу и подобию «писем счастья», некогда популярных у сетевых шутников и спамеров, с единственным отличием: дальнейшие рассылки проводят не получатели, а зловред.

Новые атаки — лишний повод еще раз напомнить пользователям о бдительности. Каким бы волнительным ни было сообщение незнакомца, стоит сначала убедиться в достоверности информации, а потом уже решать: завершить диалог или все-таки открыть прикрепленный файл / пройти по предложенной ссылке.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru