


Новая маскировка Android-троянов в Telegram: фото почившего знакомого

Новая маскировка Android-троянов в Telegram: фото почившего знакомого

Новая маскировка Android-троянов в Telegram: фото почившего знакомого

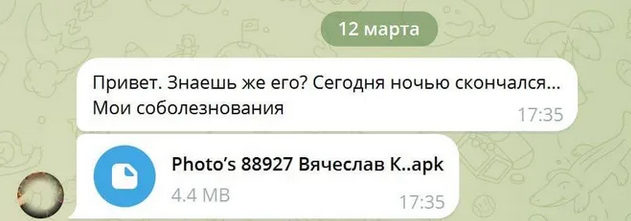
Русскоязычные мошенники, раздающие Android-троянов в Telegram, придумали новую приманку — мнимая кончина знакомого. Столь печальное известие способно заставить адресата забыть о том, что фото не могут иметь расширение .apk.

При запуске мобильный зловред начинает рассылать такие же сообщения по всем контактам жертвы, уже от ее имени.


По всей видимости, провокационная фраза «Это ты на фото?» перестала работать, и злоумышленникам пришлось искать более весомые аргументы, чтобы вынудить пользователей мессенджера открыть вредоносный файл.

Таким же образом в Telegram с начала года распространяют банковского трояна Mamont, только под видом видео. Схема, рассчитанная на широкий охват, построена по образу и подобию «писем счастья», некогда популярных у сетевых шутников и спамеров, с единственным отличием: дальнейшие рассылки проводят не получатели, а зловред.

Новые атаки — лишний повод еще раз напомнить пользователям о бдительности. Каким бы волнительным ни было сообщение незнакомца, стоит сначала убедиться в достоверности информации, а потом уже решать: завершить диалог или все-таки открыть прикрепленный файл / пройти по предложенной ссылке.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru