


Новая маскировка Android-троянов в Telegram: фото почившего знакомого

Новая маскировка Android-троянов в Telegram: фото почившего знакомого

Новая маскировка Android-троянов в Telegram: фото почившего знакомого

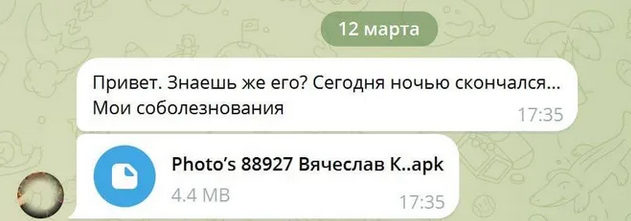
Русскоязычные мошенники, раздающие Android-троянов в Telegram, придумали новую приманку — мнимая кончина знакомого. Столь печальное известие способно заставить адресата забыть о том, что фото не могут иметь расширение .apk.

При запуске мобильный зловред начинает рассылать такие же сообщения по всем контактам жертвы, уже от ее имени.


По всей видимости, провокационная фраза «Это ты на фото?» перестала работать, и злоумышленникам пришлось искать более весомые аргументы, чтобы вынудить пользователей мессенджера открыть вредоносный файл.

Таким же образом в Telegram с начала года распространяют банковского трояна Mamont, только под видом видео. Схема, рассчитанная на широкий охват, построена по образу и подобию «писем счастья», некогда популярных у сетевых шутников и спамеров, с единственным отличием: дальнейшие рассылки проводят не получатели, а зловред.

Новые атаки — лишний повод еще раз напомнить пользователям о бдительности. Каким бы волнительным ни было сообщение незнакомца, стоит сначала убедиться в достоверности информации, а потом уже решать: завершить диалог или все-таки открыть прикрепленный файл / пройти по предложенной ссылке.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru