


WhatsApp для Android тестирует функцию отключения камеры перед видеозвонком

WhatsApp для Android тестирует функцию отключения камеры перед видеозвонком

WhatsApp для Android тестирует функцию отключения камеры перед видеозвонком

Разработчики WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещенной в России) готовятся исправить ключевую проблему конфиденциальности видеозвонков: в новой версии мессенджера появится возможность отключить камеру перед принятием вызова.

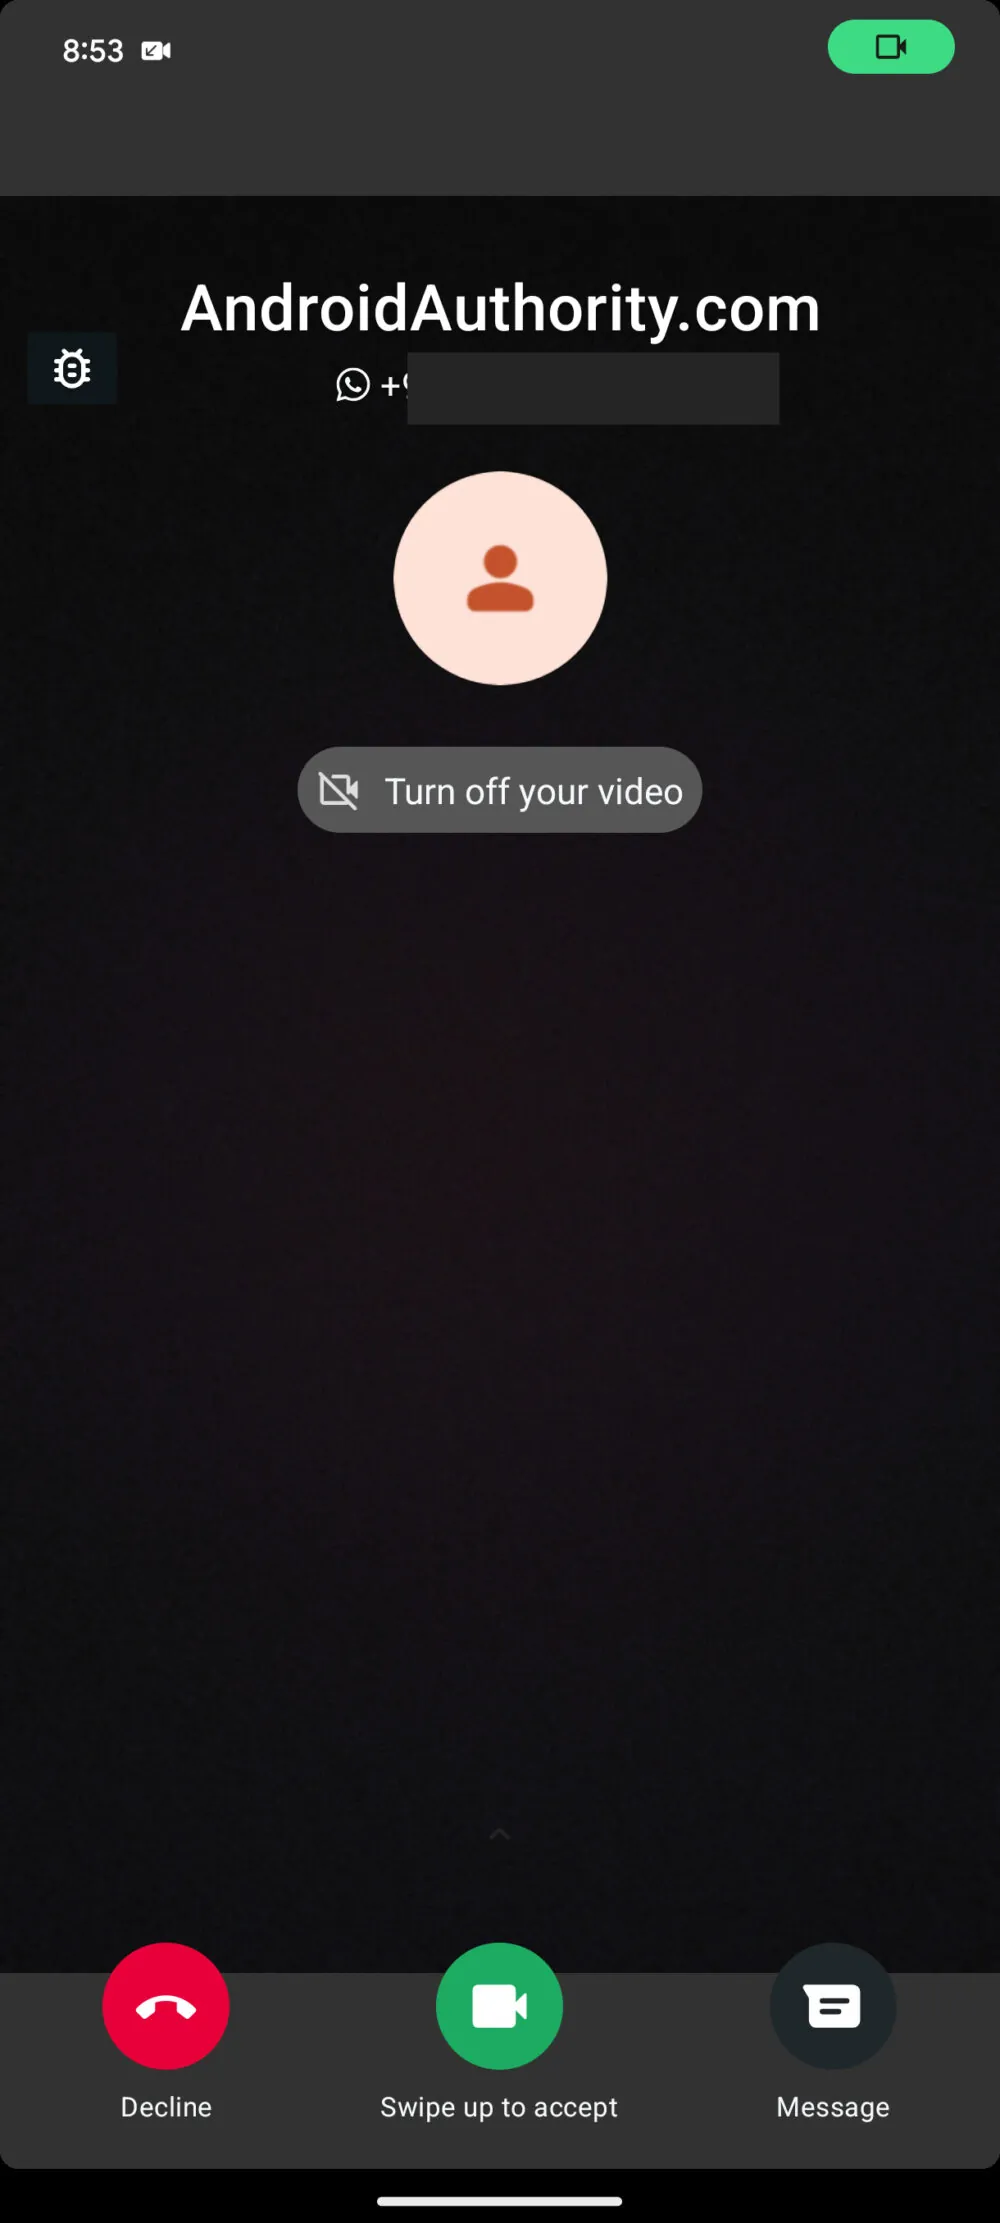
Сейчас при входящем видеозвонке WhatsApp автоматически включает фронтальную камеру, а отключить её можно только после ответа на звонок.

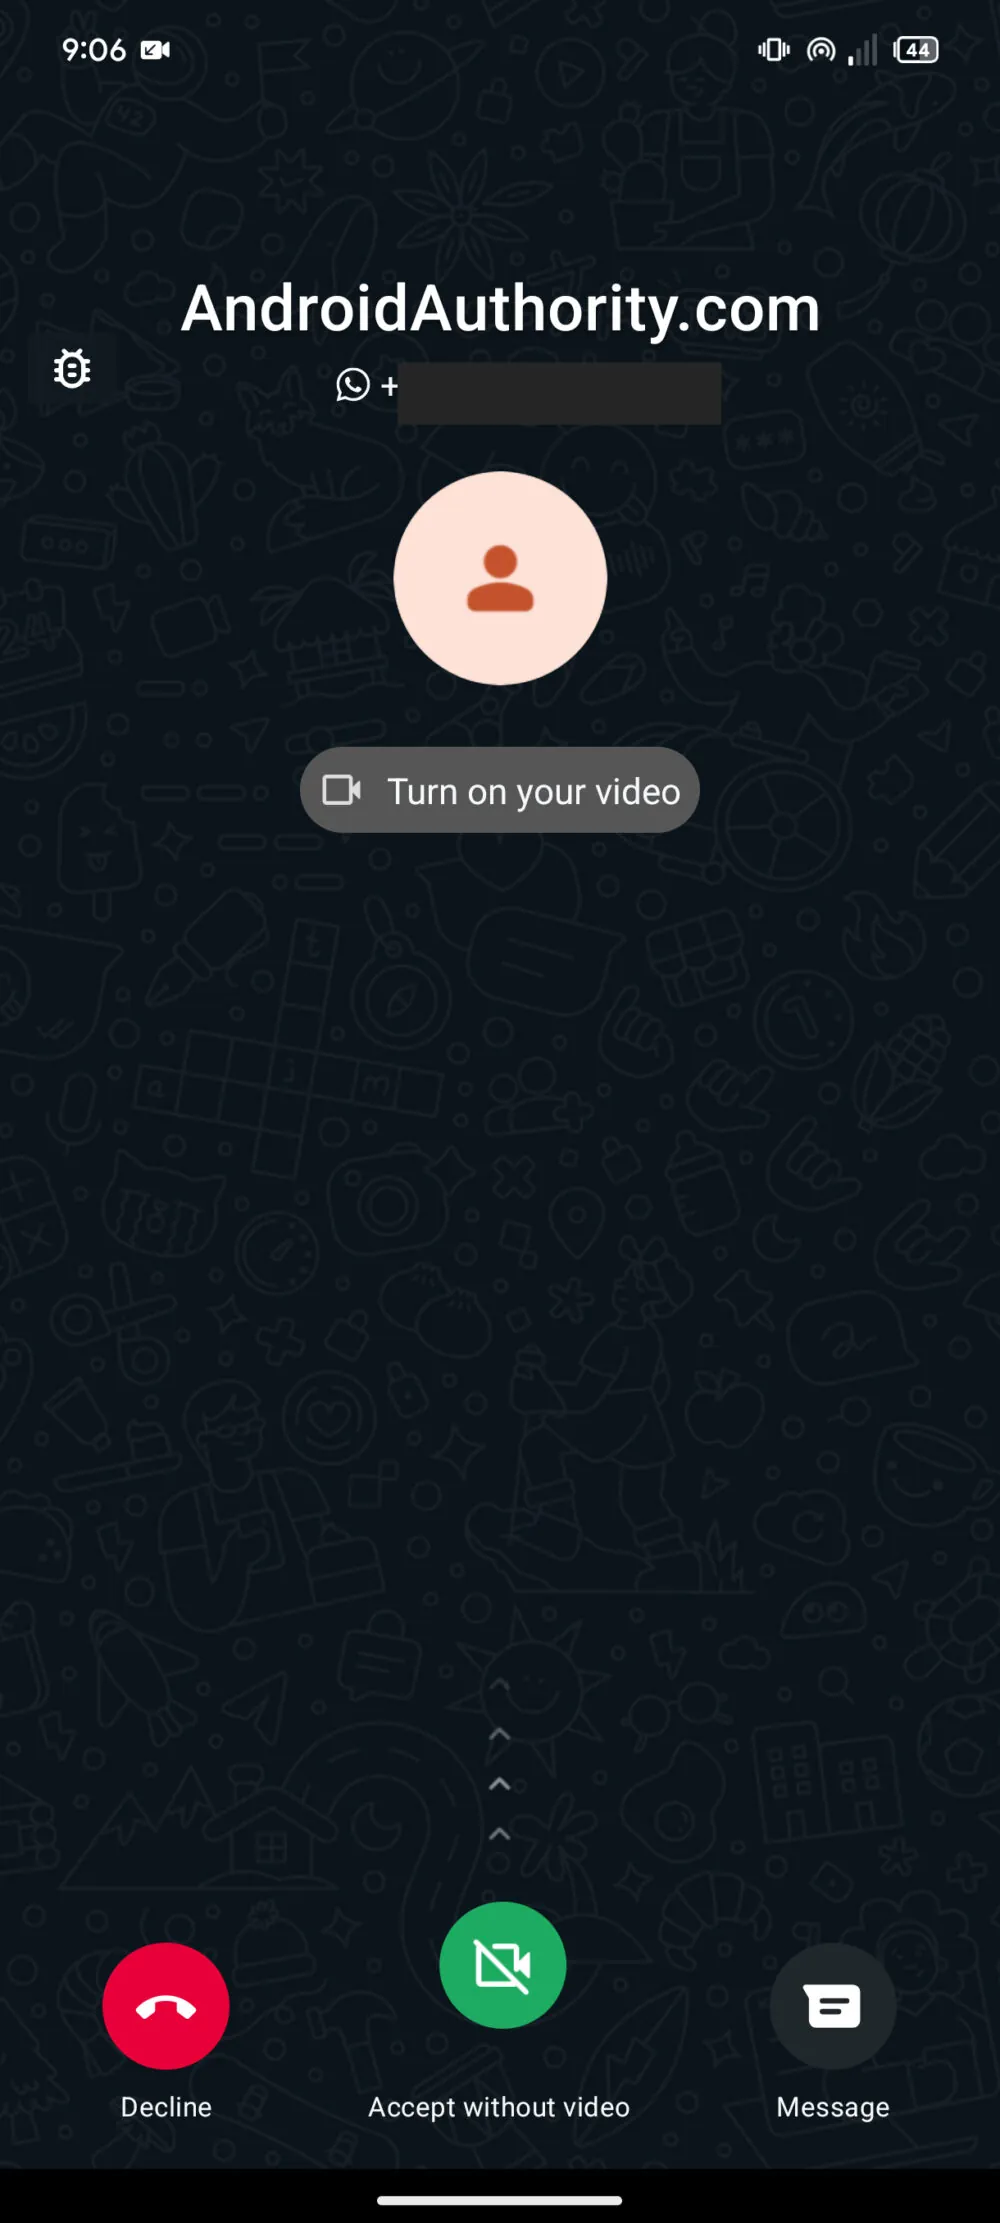
Однако в бета-версии приложения для Android (2.25.7.3) обнаружена новая функциональность — «Принять без видео», которая позволит начать разговор в аудиоформате.

При поступлении видеозвонка у пользователя появится опция «Отключить видео», нажав на которую можно принять звонок в голосовом режиме. Если позже возникнет желание включить камеру, это можно сделать в любой момент с помощью кнопки «Включить видео».


Источник: Android Authority


Эта функция придётся особенно кстати, учитывая растущее число мошеннических схем с видеозвонками. В частности, в Индии зафиксированы случаи сексторшн-афер, где злоумышленники снимают скриншоты лица жертвы и требуют выкуп.

Пока неясно, когда нововведение появится в стабильной версии WhatsApp, но его тестирование даёт надежду на улучшенную защиту личного пространства пользователей.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru