


Соцсеть X столкнулась с мощной кибератакой хактивистов

Соцсеть X столкнулась с мощной кибератакой хактивистов

Соцсеть X столкнулась с мощной кибератакой хактивистов

Пользователи X (бывший Twitter) по всему миру столкнулись с зависшими лентами, неотправленными постами и вечной загрузкой страниц. Хактивисты устроили им цифровую тишину, которой так не хватало в эпоху информационного шума.

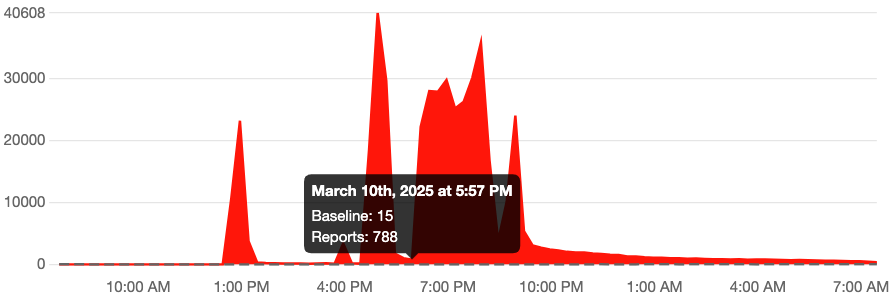
Согласно данным сервиса Downdetector, первый всплеск проблем зафиксирован около 12:30, и он продолжался около часа. Однако основной пик нарушений пришёлся на вечер и ночь.

Большинство жалоб пользователей связано с некорректной работой мобильного приложения, около трети — с проблемами в десктопной версии. Примерно 10% пользователей отмечают нестабильное подключение к серверам.

Владелец соцсети Илон Маск назвал произошедшее масштабной кибератакой:

«Нас ежедневно атакуют хакеры, но на этот раз атака проводится с применением больших ресурсов. Либо это скоординированные действия хакерских групп, либо в этом замешана какая-то страна. Выясняем», — заявил Маск.

Позже, в эфире Fox News, он обвинил в атаке проукраинских хактивистов.

Однако специалисты в области кибербезопасности сомневаются в этих выводах. По данным Associated Press, исследователь Кевин Бомонт заявил, что атака была проведена с использованием ботнета Mirai, объединяющего тысячи скомпрометированных устройств по всему миру. Это делает атрибуцию атаки крайне сложной и не позволяет с уверенностью назвать виновных.

Ранним утром Newsweek, ссылаясь на тедеграм-канал, сообщил, что за атаку на X взяла на себя пропалестинская группировка Dark Storm Team. Ранее она атаковала только Израиль и организации, поддерживающие его.

Таким образом, причины и организаторы атаки остаются под вопросом, а соцсеть X продолжает восстанавливать стабильную работу.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru