


Соцсеть X столкнулась с мощной кибератакой хактивистов

Соцсеть X столкнулась с мощной кибератакой хактивистов

Соцсеть X столкнулась с мощной кибератакой хактивистов

Пользователи X (бывший Twitter) по всему миру столкнулись с зависшими лентами, неотправленными постами и вечной загрузкой страниц. Хактивисты устроили им цифровую тишину, которой так не хватало в эпоху информационного шума.

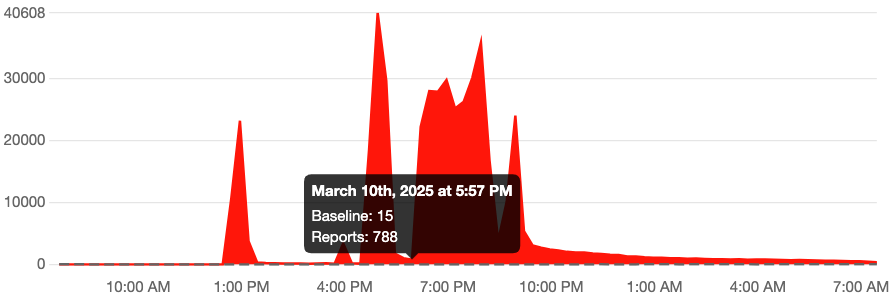
Согласно данным сервиса Downdetector, первый всплеск проблем зафиксирован около 12:30, и он продолжался около часа. Однако основной пик нарушений пришёлся на вечер и ночь.

Большинство жалоб пользователей связано с некорректной работой мобильного приложения, около трети — с проблемами в десктопной версии. Примерно 10% пользователей отмечают нестабильное подключение к серверам.

Владелец соцсети Илон Маск назвал произошедшее масштабной кибератакой:

«Нас ежедневно атакуют хакеры, но на этот раз атака проводится с применением больших ресурсов. Либо это скоординированные действия хакерских групп, либо в этом замешана какая-то страна. Выясняем», — заявил Маск.

Позже, в эфире Fox News, он обвинил в атаке проукраинских хактивистов.

Однако специалисты в области кибербезопасности сомневаются в этих выводах. По данным Associated Press, исследователь Кевин Бомонт заявил, что атака была проведена с использованием ботнета Mirai, объединяющего тысячи скомпрометированных устройств по всему миру. Это делает атрибуцию атаки крайне сложной и не позволяет с уверенностью назвать виновных.

Ранним утром Newsweek, ссылаясь на тедеграм-канал, сообщил, что за атаку на X взяла на себя пропалестинская группировка Dark Storm Team. Ранее она атаковала только Израиль и организации, поддерживающие его.

Таким образом, причины и организаторы атаки остаются под вопросом, а соцсеть X продолжает восстанавливать стабильную работу.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru