


Соцсеть X столкнулась с мощной кибератакой хактивистов

Соцсеть X столкнулась с мощной кибератакой хактивистов

Соцсеть X столкнулась с мощной кибератакой хактивистов

Пользователи X (бывший Twitter) по всему миру столкнулись с зависшими лентами, неотправленными постами и вечной загрузкой страниц. Хактивисты устроили им цифровую тишину, которой так не хватало в эпоху информационного шума.

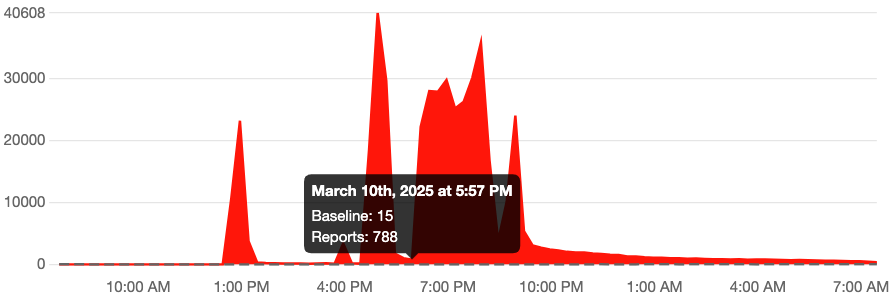
Согласно данным сервиса Downdetector, первый всплеск проблем зафиксирован около 12:30, и он продолжался около часа. Однако основной пик нарушений пришёлся на вечер и ночь.

Большинство жалоб пользователей связано с некорректной работой мобильного приложения, около трети — с проблемами в десктопной версии. Примерно 10% пользователей отмечают нестабильное подключение к серверам.

Владелец соцсети Илон Маск назвал произошедшее масштабной кибератакой:

«Нас ежедневно атакуют хакеры, но на этот раз атака проводится с применением больших ресурсов. Либо это скоординированные действия хакерских групп, либо в этом замешана какая-то страна. Выясняем», — заявил Маск.

Позже, в эфире Fox News, он обвинил в атаке проукраинских хактивистов.

Однако специалисты в области кибербезопасности сомневаются в этих выводах. По данным Associated Press, исследователь Кевин Бомонт заявил, что атака была проведена с использованием ботнета Mirai, объединяющего тысячи скомпрометированных устройств по всему миру. Это делает атрибуцию атаки крайне сложной и не позволяет с уверенностью назвать виновных.

Ранним утром Newsweek, ссылаясь на тедеграм-канал, сообщил, что за атаку на X взяла на себя пропалестинская группировка Dark Storm Team. Ранее она атаковала только Израиль и организации, поддерживающие его.

Таким образом, причины и организаторы атаки остаются под вопросом, а соцсеть X продолжает восстанавливать стабильную работу.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru