


Соцсеть X столкнулась с мощной кибератакой хактивистов

Соцсеть X столкнулась с мощной кибератакой хактивистов

Соцсеть X столкнулась с мощной кибератакой хактивистов

Пользователи X (бывший Twitter) по всему миру столкнулись с зависшими лентами, неотправленными постами и вечной загрузкой страниц. Хактивисты устроили им цифровую тишину, которой так не хватало в эпоху информационного шума.

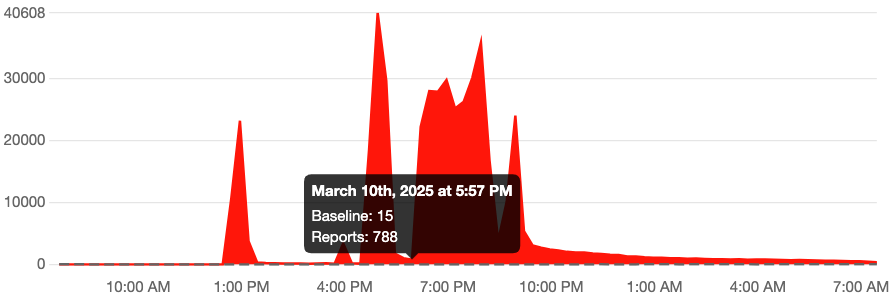
Согласно данным сервиса Downdetector, первый всплеск проблем зафиксирован около 12:30, и он продолжался около часа. Однако основной пик нарушений пришёлся на вечер и ночь.

Большинство жалоб пользователей связано с некорректной работой мобильного приложения, около трети — с проблемами в десктопной версии. Примерно 10% пользователей отмечают нестабильное подключение к серверам.

Владелец соцсети Илон Маск назвал произошедшее масштабной кибератакой:

«Нас ежедневно атакуют хакеры, но на этот раз атака проводится с применением больших ресурсов. Либо это скоординированные действия хакерских групп, либо в этом замешана какая-то страна. Выясняем», — заявил Маск.

Позже, в эфире Fox News, он обвинил в атаке проукраинских хактивистов.

Однако специалисты в области кибербезопасности сомневаются в этих выводах. По данным Associated Press, исследователь Кевин Бомонт заявил, что атака была проведена с использованием ботнета Mirai, объединяющего тысячи скомпрометированных устройств по всему миру. Это делает атрибуцию атаки крайне сложной и не позволяет с уверенностью назвать виновных.

Ранним утром Newsweek, ссылаясь на тедеграм-канал, сообщил, что за атаку на X взяла на себя пропалестинская группировка Dark Storm Team. Ранее она атаковала только Израиль и организации, поддерживающие его.

Таким образом, причины и организаторы атаки остаются под вопросом, а соцсеть X продолжает восстанавливать стабильную работу.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru