


Фанаты аниме раздают на YouTube трояна DCRat под видом кряков и читов

Фанаты аниме раздают на YouTube трояна DCRat под видом кряков и читов

Фанаты аниме раздают на YouTube трояна DCRat под видом кряков и читов

С начала года «Лаборатория Касперского» фиксирует новые атаки DCRat по своей клиентской базе. Распространители Windows-трояна публикуют вредоносные ссылки на YouTube и выдают его за игровые боты, читы и кряки, пользующиеся спросом у геймеров.

Примечательно, что C2-серверы DCRat подняты в доменах с именами, производными от nyash, «няша». По всей видимости, авторы новой киберкампании — поклонники японской поп-культуры.

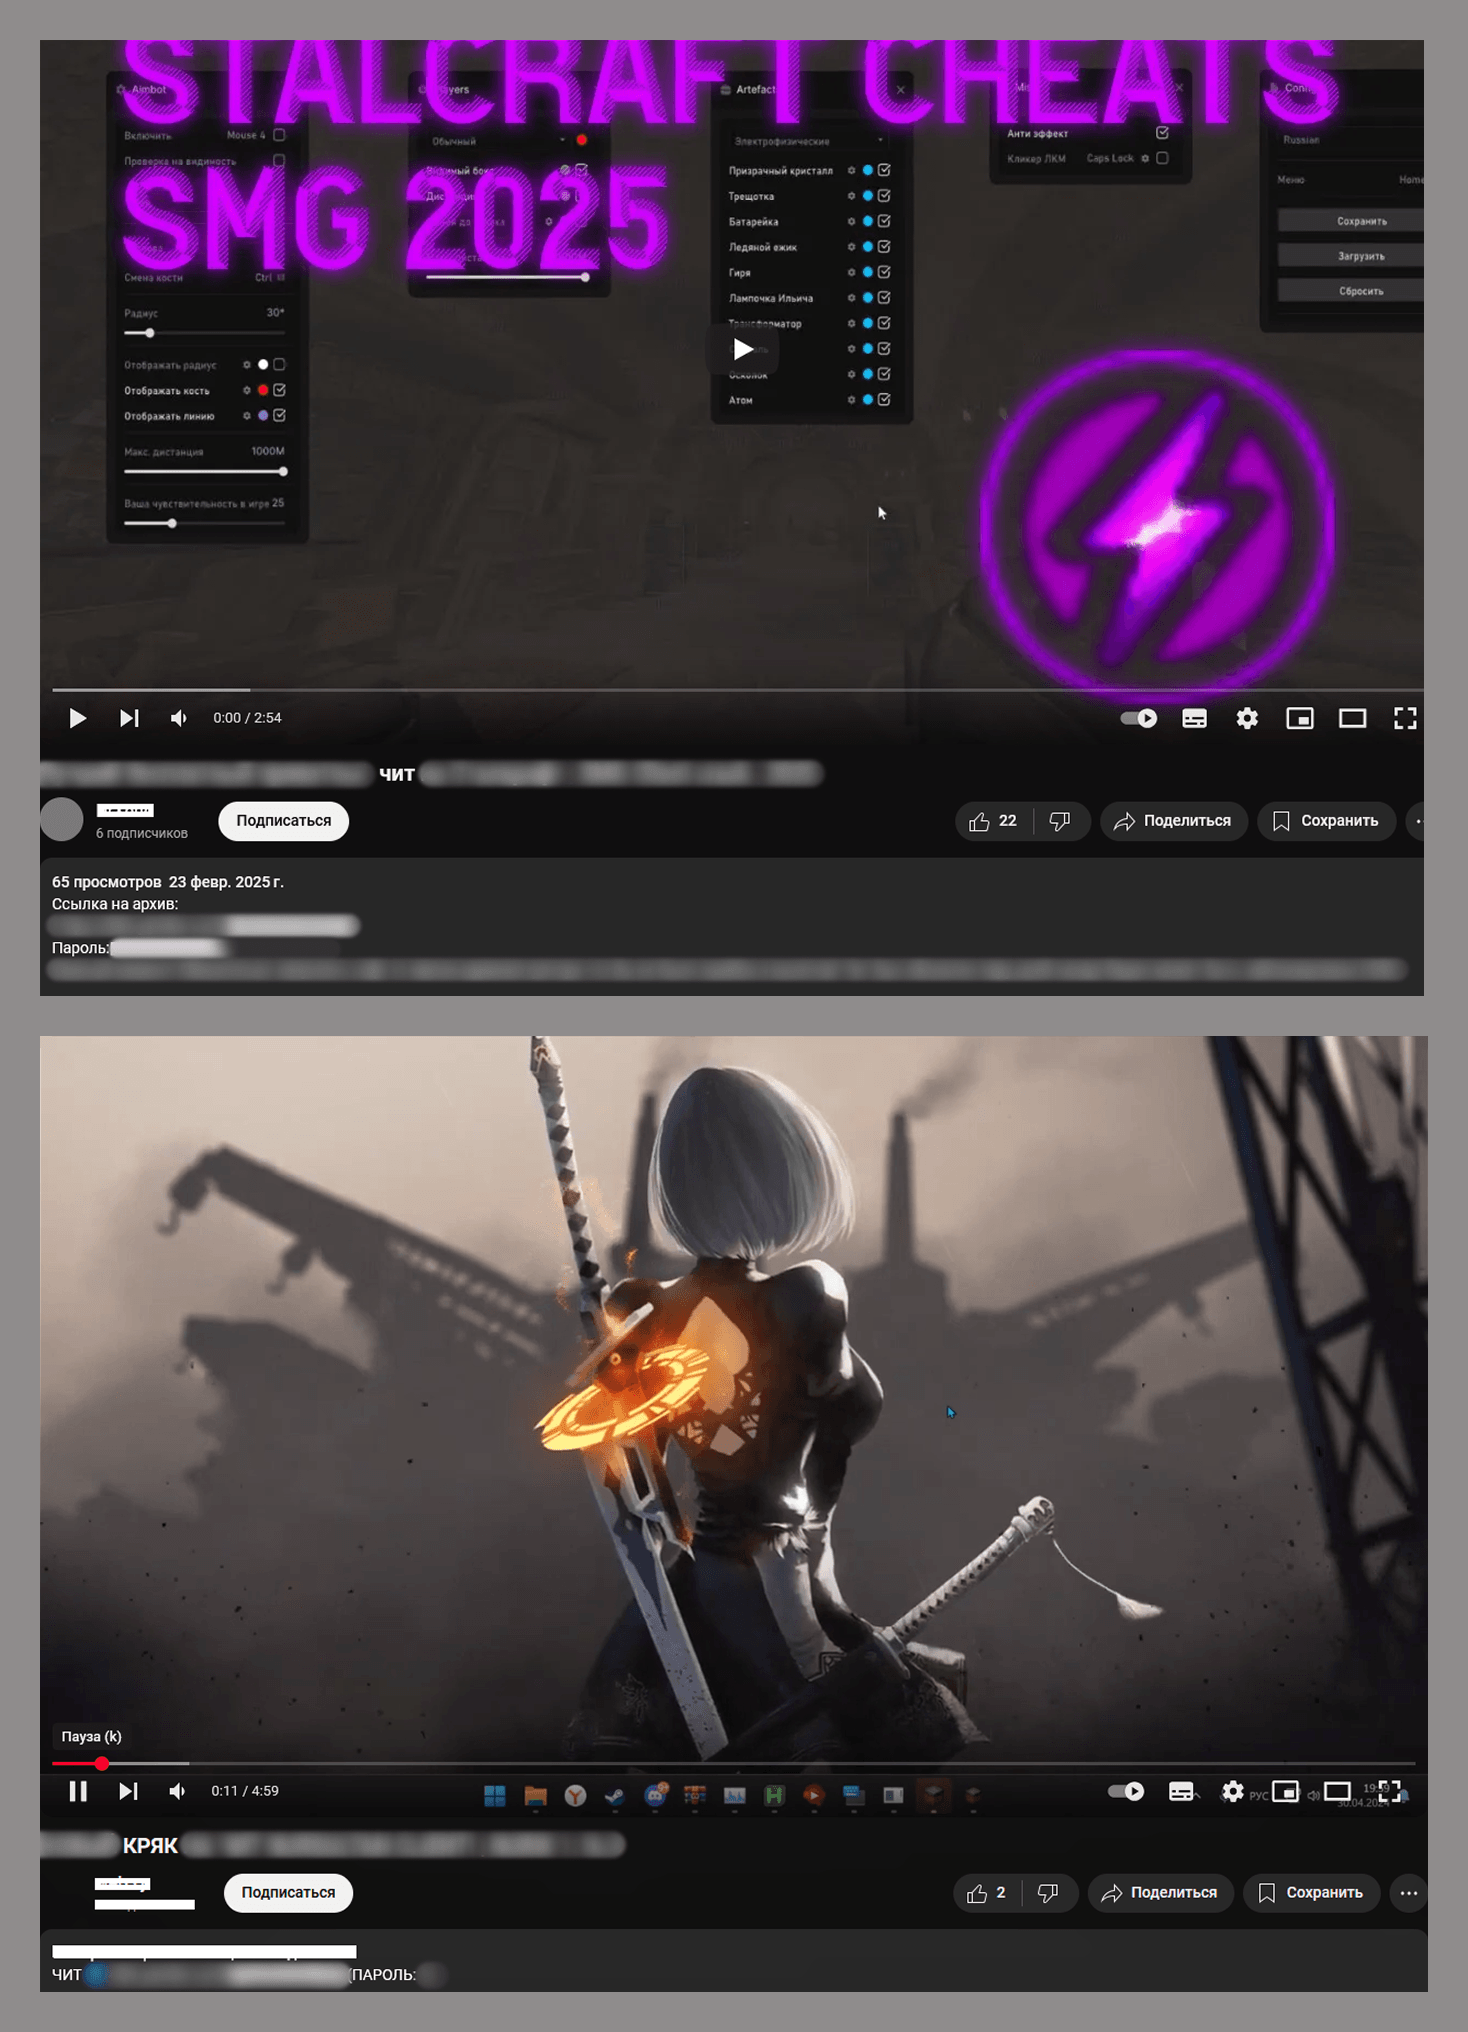
Видеоролики, продвигающие фейковый софт как способ получения доступа к играм или повышения рейтинга, выкладываются из-под взломанных либо специально созданных аккаунтов. В описаниях присутствует ссылка на сайт, где якобы можно скачать полезную прогу.

Анализ показал, что чаще всего по таким URL загружается запароленный RAR с легитимного файлообменника (в этом случае ключ тоже указан в описании видео). Вместо обещанного кряка или чита в архиве, заполненном мусорными папками и файлами, сокрыт образец DCRat.


Для размещения C2 операторы зловреда регистрируют домены (обычно в зоне RU), а затем плодят поддомены. Исследователи насчитали 57 регистраций в рамках текущей Rat-кампании; под пятью аккаунтами уже суммарно создано более 40 доменов третьего уровня.

«Интересно, что злоумышленники, которые обеспечивают поддержку DCRat и настройку инфраструктуры, использовали в рамках новой вредоносной кампании в качестве командных центров домены второго уровня со словами nyashka, nyashkoon, nyashtyan», — отметил эксперт Kaspersky Олег Купреев, комментируя результаты исследования.

Модульный бэкдор DCRat, он же DarkCrystal, известен ИБ-сообществу с 2018 года. Он умеет загружать дополнительные компоненты для расширения функциональности. За время наблюдений аналитикам удалось заполучить 34 плагина, в том числе модули для регистрации клавиатурного ввода, работы с веб-камерой, скачивания файлов и эксфильтрации паролей.

По данным телеметрии Kaspersky, с 1 января с атаками DCRat столкнулись более тысячи пользователей, в основном (80%) россияне. Зафиксированы также попытки заражения в Белоруссии, Казахстане и Китае.

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru