


Мошенники научились подделывать FARM жестких дисков

Мошенники научились подделывать FARM жестких дисков

Мошенники научились подделывать FARM жестких дисков

В январе стали известны случаи массовых продаж бывших в употреблении жестких дисков Seagate под видом новых. С тех пор проблема не утратила актуальности: мошенники продолжают придумывать новые способы выдачи б/у оборудования за новое.

На продажи бывших в употреблении накопителей Seagate под видом новых впервые обратило внимание издание Tom’s Hardware Guide.

Изначально злоумышленники заменяли заводские наклейки и подделывали данные SMART (технология самоконтроля и анализа состояния дисков).

Выявить такие подделки удалось только с помощью специализированных диагностических инструментов, предназначенных для анализа состояния жестких дисков.

Недавно немецкое издание Heise сообщило о появлении новой схемы мошенничества: злоумышленные продавцы научились обходить ранее эффективные методы диагностики. Теперь они манипулируют не только данными SMART, но и метриками, используемыми ранее для выявления подделок. Таким образом, прежние способы диагностики, применявшиеся в январе, больше не дают гарантированного результата.

Наибольшее распространение подобные схемы получили среди жестких дисков формфактора 2,5 дюйма, ёмкостью от 4 до 20 Тбайт, используемых преимущественно в системах хранения данных.

Эксперты рекомендуют обращать внимание на признаки, позволяющие заподозрить контрафактную продукцию. В частности, на оригинальных дисках всегда присутствует фирменная наклейка на лицевой стороне. Её отсутствие может указывать на подделку.

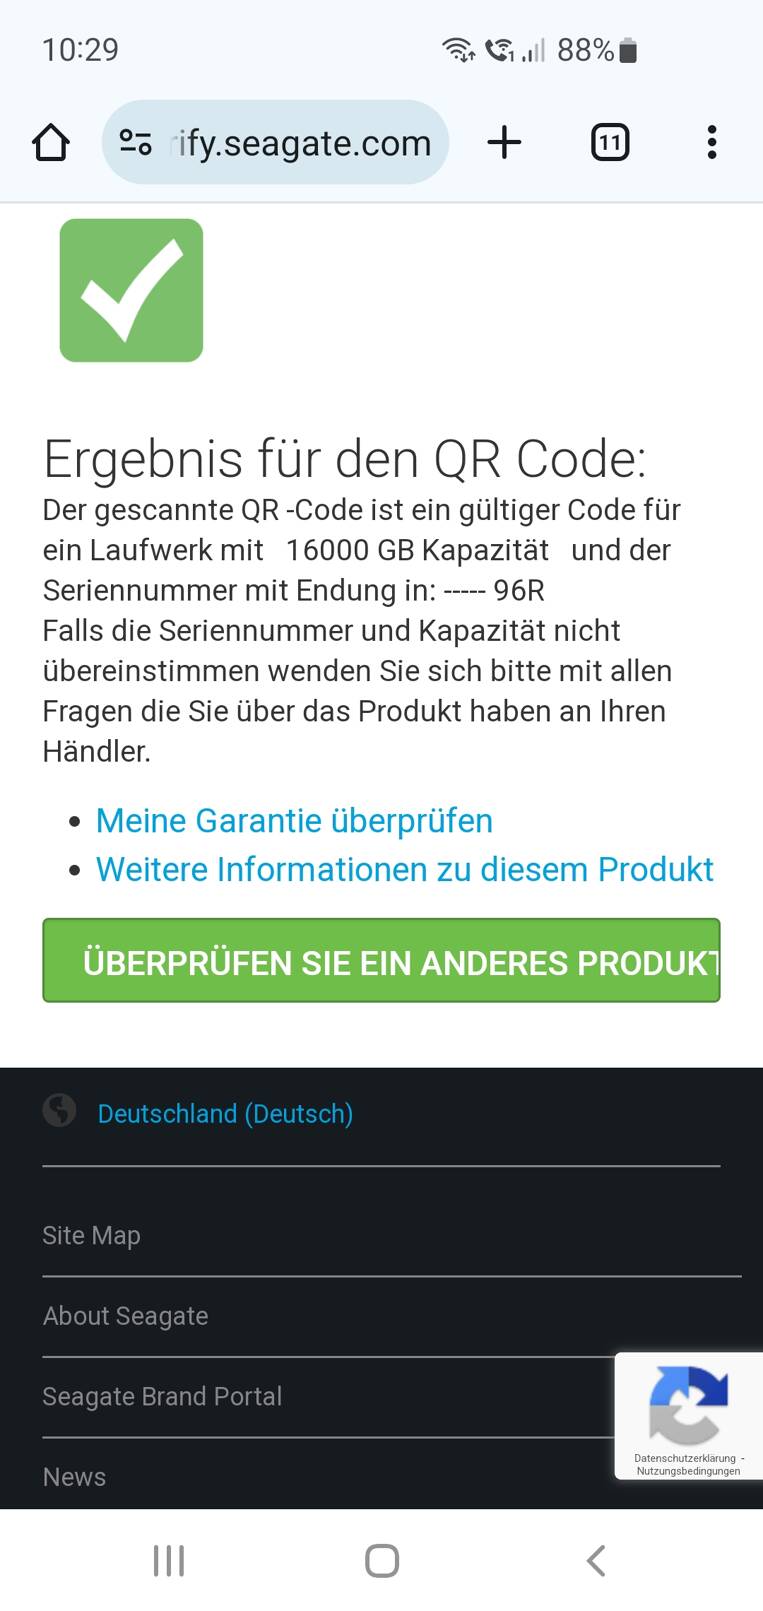
Кроме того, при считывании штрихкода с подлинного накопителя пользователя автоматически перенаправляет на официальный сайт гарантийного обслуживания. У поддельных дисков такая функция, как правило, отсутствует.


Не так давно мы приводили интересную статистику: 42% бывших в употреблении жестких дисков, продаваемых на площадке eBay, содержат персональные данные.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru