


Мошенники научились подделывать FARM жестких дисков

Мошенники научились подделывать FARM жестких дисков

Мошенники научились подделывать FARM жестких дисков

В январе стали известны случаи массовых продаж бывших в употреблении жестких дисков Seagate под видом новых. С тех пор проблема не утратила актуальности: мошенники продолжают придумывать новые способы выдачи б/у оборудования за новое.

На продажи бывших в употреблении накопителей Seagate под видом новых впервые обратило внимание издание Tom’s Hardware Guide.

Изначально злоумышленники заменяли заводские наклейки и подделывали данные SMART (технология самоконтроля и анализа состояния дисков).

Выявить такие подделки удалось только с помощью специализированных диагностических инструментов, предназначенных для анализа состояния жестких дисков.

Недавно немецкое издание Heise сообщило о появлении новой схемы мошенничества: злоумышленные продавцы научились обходить ранее эффективные методы диагностики. Теперь они манипулируют не только данными SMART, но и метриками, используемыми ранее для выявления подделок. Таким образом, прежние способы диагностики, применявшиеся в январе, больше не дают гарантированного результата.

Наибольшее распространение подобные схемы получили среди жестких дисков формфактора 2,5 дюйма, ёмкостью от 4 до 20 Тбайт, используемых преимущественно в системах хранения данных.

Эксперты рекомендуют обращать внимание на признаки, позволяющие заподозрить контрафактную продукцию. В частности, на оригинальных дисках всегда присутствует фирменная наклейка на лицевой стороне. Её отсутствие может указывать на подделку.

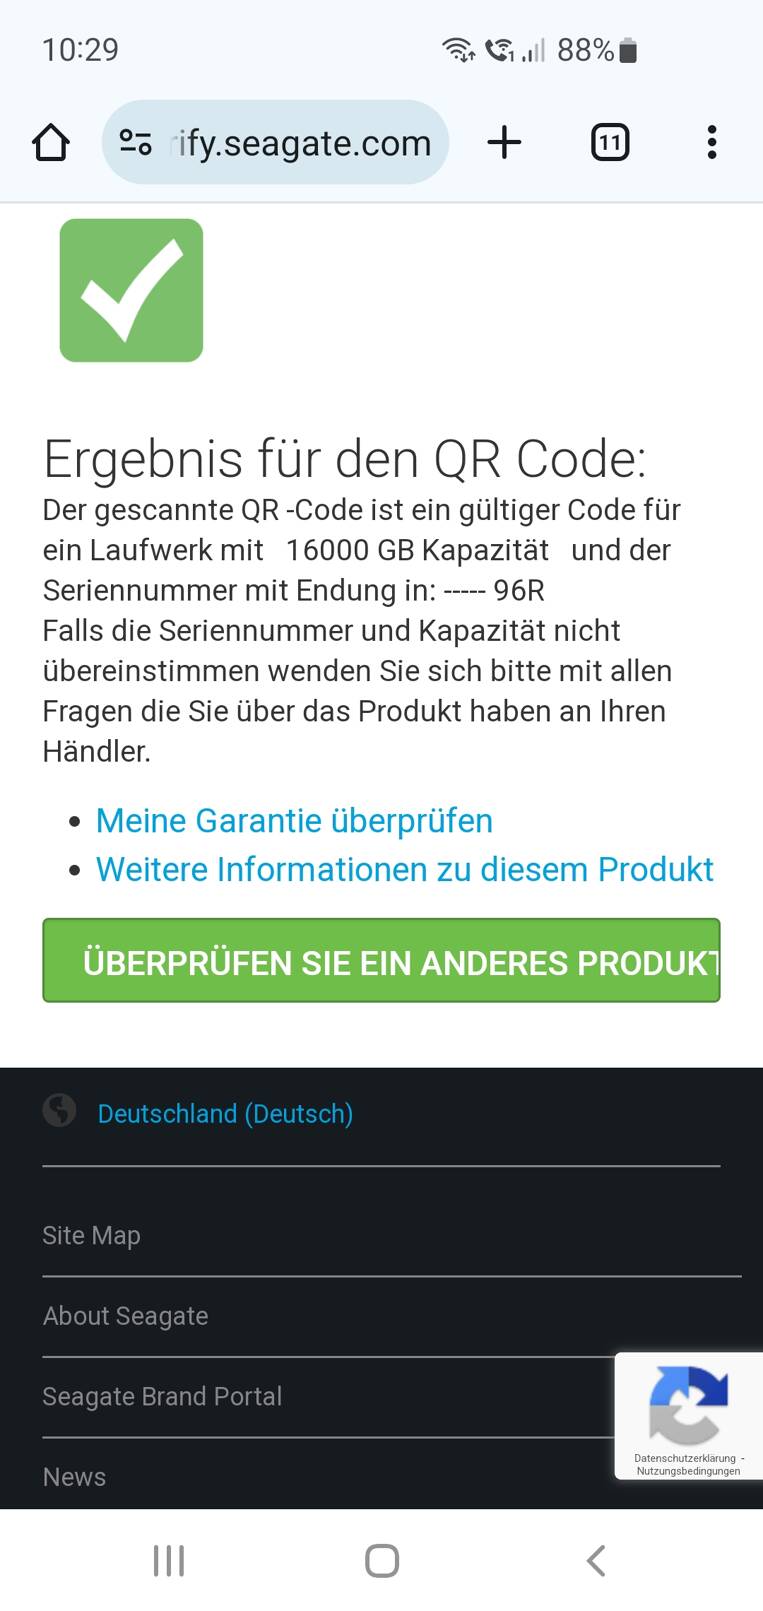
Кроме того, при считывании штрихкода с подлинного накопителя пользователя автоматически перенаправляет на официальный сайт гарантийного обслуживания. У поддельных дисков такая функция, как правило, отсутствует.


Не так давно мы приводили интересную статистику: 42% бывших в употреблении жестких дисков, продаваемых на площадке eBay, содержат персональные данные.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru