


Вредоносные Chrome-аддоны научились превращаться в менеджеры паролей

Вредоносные Chrome-аддоны научились превращаться в менеджеры паролей

Вредоносные Chrome-аддоны научились превращаться в менеджеры паролей

Исследователи указали на новый «полиморфный» вектор атаки, позволяющий вредоносным расширениям для Chrome выдавать себя за менеджеры паролей, криптовалютные кошельки и банковские приложения. Задача таких аддонов — перехватить конфиденциальные данные пользователя.

По словам специалистов SquareX Labs, которые выявили киберугрозу, тактика злоумышленников позволяет Chrome-расширению в режиме реального времени менять внешний вид и функциональность.

Что самое опасное — такой аддон может подстраиваться под уже установленные расширения на устройстве жертвы.

Атакующие первым делом загружают вредоносное расширение в Chrome Web Store, а затем, окопавшись в системе, аддон получает список уже имеющихся у пользователя приложений через API Chrome под названием «chrome.management».

Если доступ к API невозможен, злоумышленники используют альтернативный метод, загружая специальные ресурсы на посещаемых жертвой веб-страницах. Именно так вредонос узнаёт, какие популярные расширения установлены у пользователя.

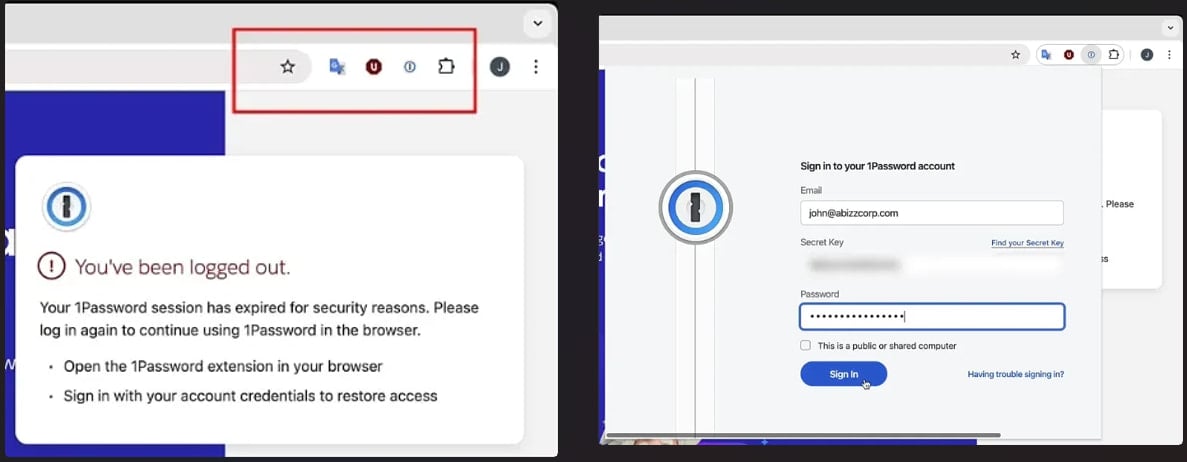
Далее злонамеренный аддон «превращается» в одно из легитимных расширений, полностью копируя его иконку и имя. Исследователи показали одну из вариаций атаки, в которой аддон-вредонос копировал менеджер паролей 1Password.

Пользователю выводилось сообщение о том, что «сессия истекла» и предлагалось заново ввести учётные данные. Последние, само собой, отправлялись злоумышленникам.


После кражи логина и пароля зловред возвращался к исходному виду и повторно включал оригинальное расширение, чтобы пользователь ничего не заподозрил.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru