


Вредоносные Chrome-аддоны научились превращаться в менеджеры паролей

Вредоносные Chrome-аддоны научились превращаться в менеджеры паролей

Вредоносные Chrome-аддоны научились превращаться в менеджеры паролей

Исследователи указали на новый «полиморфный» вектор атаки, позволяющий вредоносным расширениям для Chrome выдавать себя за менеджеры паролей, криптовалютные кошельки и банковские приложения. Задача таких аддонов — перехватить конфиденциальные данные пользователя.

По словам специалистов SquareX Labs, которые выявили киберугрозу, тактика злоумышленников позволяет Chrome-расширению в режиме реального времени менять внешний вид и функциональность.

Что самое опасное — такой аддон может подстраиваться под уже установленные расширения на устройстве жертвы.

Атакующие первым делом загружают вредоносное расширение в Chrome Web Store, а затем, окопавшись в системе, аддон получает список уже имеющихся у пользователя приложений через API Chrome под названием «chrome.management».

Если доступ к API невозможен, злоумышленники используют альтернативный метод, загружая специальные ресурсы на посещаемых жертвой веб-страницах. Именно так вредонос узнаёт, какие популярные расширения установлены у пользователя.

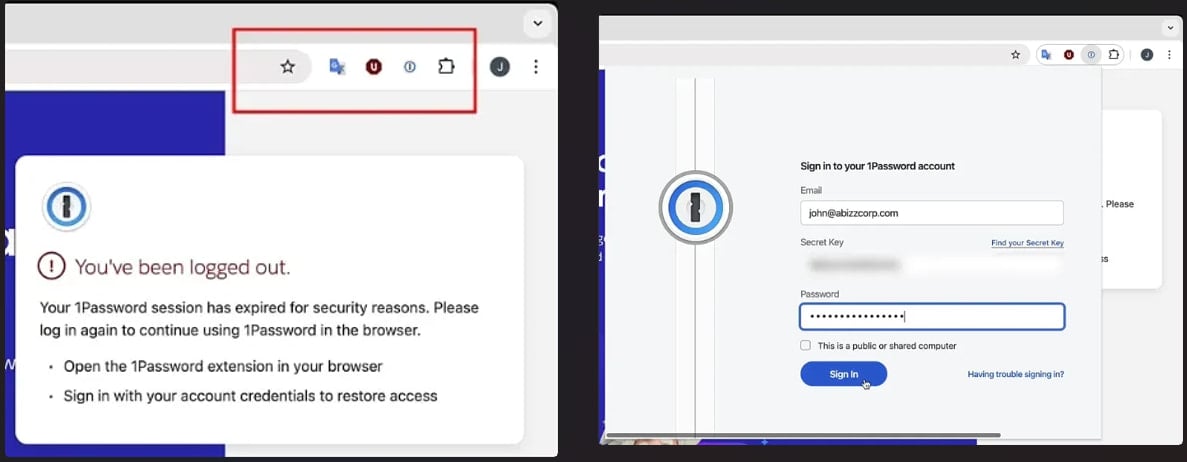
Далее злонамеренный аддон «превращается» в одно из легитимных расширений, полностью копируя его иконку и имя. Исследователи показали одну из вариаций атаки, в которой аддон-вредонос копировал менеджер паролей 1Password.

Пользователю выводилось сообщение о том, что «сессия истекла» и предлагалось заново ввести учётные данные. Последние, само собой, отправлялись злоумышленникам.


После кражи логина и пароля зловред возвращался к исходному виду и повторно включал оригинальное расширение, чтобы пользователь ничего не заподозрил.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru