


Google начинает следить за юзерами Android еще до открытия приложений

Google начинает следить за юзерами Android еще до открытия приложений

Google начинает следить за юзерами Android еще до открытия приложений

Исследование, проведенное профессором Тринити-колледжа в Дублине, показало, что куки и другие идентификаторы, используемые Google для аналитики и персонализации рекламы, появляются на Android-гаджетах прежде, чем пользователь открыл первое приложение.

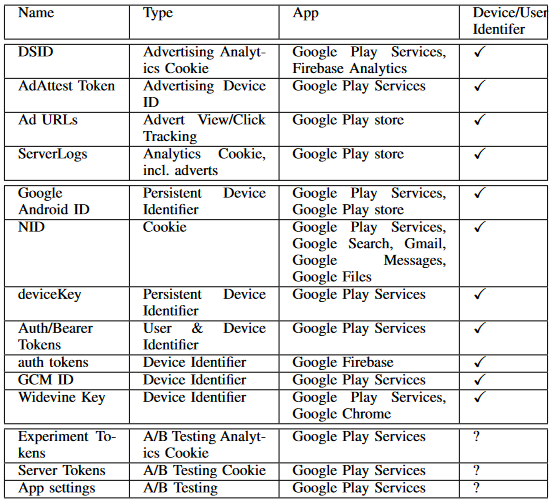
Эти трекеры отдаются (PDF) с серверов Google, сохраняются на устройстве и отправляют данные техногиганту через предустановленные приложения, такие как Google Play Services и клиент Google Play.

При этом согласия юзера никто не испрашивает, и отказ от слежки не предусмотрен. Исследователь заключил, что подобная практика противоречит европейскому Регламенту по защите данных (GDPR).

Как выяснилось, вскоре после входа в Google-аккаунт (когда стартует Android) на смартфон загружается DSID — куки-файл, хранимый в папке данных приложения Google Play Services и используемый для отслеживания заходов пользователя на сторонние сайты.

После первого подключения Google Play Services на устройстве создается еще один идентификатор, привязанный к учетной записи Google, — Android ID. Он не прекращает передачу данных даже в случае выхода юзера из аккаунта, и избавиться от этого можно, лишь сбросив настройки до заводских.


Перед публикацией результатов исследования автор обратился за разъяснениями в Google. Респондент был лаконичен: затронутые правовые аспекты — без комментариев, ошибок и вводящих в заблуждение заявлений не обнаружено; вопрос о планируемых изменениях в отношении куки и проч. остался без ответа.

В комментарии для The Register представитель компании пояснил:

«В отчете рассмотрены инструменты и технологии, на базе которых Google создает полезные продукты и сервисы. Автор исследования упомянул, что у него нет юридического образования, и мы не согласны с его правовой оценкой результатов анализа. Конфиденциальность пользователей — первостепенная задача для Android, и мы подтверждаем готовность соблюдать соответствующие законы и нормы».

Техногиганту далеко не первый раз пеняют на расхождение слова и дела в вопросах обеспечения приватности пользователей. Так, недавно у юзеров возникли новые опасения в связи с принудительной установкой и запуском ИИ-приложения Android System SafetyCore.

Разработчик поспешил развеять сомнения, пояснив, что эта системная служба не сканирует контент на стороне клиента, а лишь классифицирует его для Messages, и результаты не расшариваются. Однако согласия пользователей опять не спросили и возможности opt-out не предоставили.

Впрочем, новинку можно удалить либо отключить через настройки: Приложения > Показать все (или системные) приложения, в списке выбрать SafetyCore и кликнуть «Удалить» либо «Остановить». К сожалению, навязанная фича вернется со следующим обновлением ОС.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru