


Ботнет Vo1d разросся до 1,6 млн устройств Android TV

Ботнет Vo1d разросся до 1,6 млн устройств Android TV

Ботнет Vo1d разросся до 1,6 млн устройств Android TV

С конца прошлого года на ботнет Vo1d, составленный из телеприставок под Android, раздают апдейт, который в числе прочего несет новый способ C2-связи. Численность вредоносной сети возросла: в QiAnXin фиксируют до 1,6 млн активных ботов в сутки.

Из других новшеств китайские эксперты отметили кастомный алгоритм расшифровки полезной нагрузки (ASR-XXTEA), усовершенствованный DGA и расширение операционных возможностей за счет использования дополнительного зловреда с модульной структурой.

Обнаружив в Сети ELF-файл с именем jddx и нулевым детектированием на VirusTotal, исследователи вначале принятии его за Bigpanzi, тоже нацеленного на Android TV. Их ввел в заблуждение схожий метод шифрования строк. Однако структура кода была иной; анализ показал, что это новая версия другого бота-миллионщика — Vo1d.

В поисках центра управления обновленный зловред теперь обращается к серверу-редиректору, используя вшитые данные, и тот отдает несколько адресов C2. Генератор доменных имен (DGA), который ранее использовался с этой целью, остался в резерве; алгоритм не изменился, но число зерен увеличилось до 32-х (прежде было 4).

В зависимости от семпла созданный по DGA список доменов может включать 21 тыс. либо 48 тыс. позиций. Исследователи зарегистрировали 258 таких имен и получили возможность заглянуть за кулисы Vo1d; как оказалось, C2-коммуникации теперь шифруются по RSA, и отдавать команды ботам, подменив сервер, невозможно.

В начале января была с успехом перехвачена и расшифрована команда на загрузку нового компонента с именем DexLoader. Он приводит с собой Android-зловреда (в QiAnXin нарекли его Mzmess), состоящего из трех компонентов:

  • entry загружает sdk;
  • sdk загружает плагины и обновляет свой код;
  • plugin обеспечивает проксирование трафика, накручивает просмотры рекламы или видео (клик-фрод) и т. п.

Наблюдатели в среднем фиксируют 800 тыс. активных ботов в сутки, однако время от времени их число резко возрастает. Так, неделю назад показатель превысил отметку в 1,1 млн, а в середине января взлетал до 1,6 миллиона. Эксперты полагают, что Vo1d разделили на части и сдают в аренду.

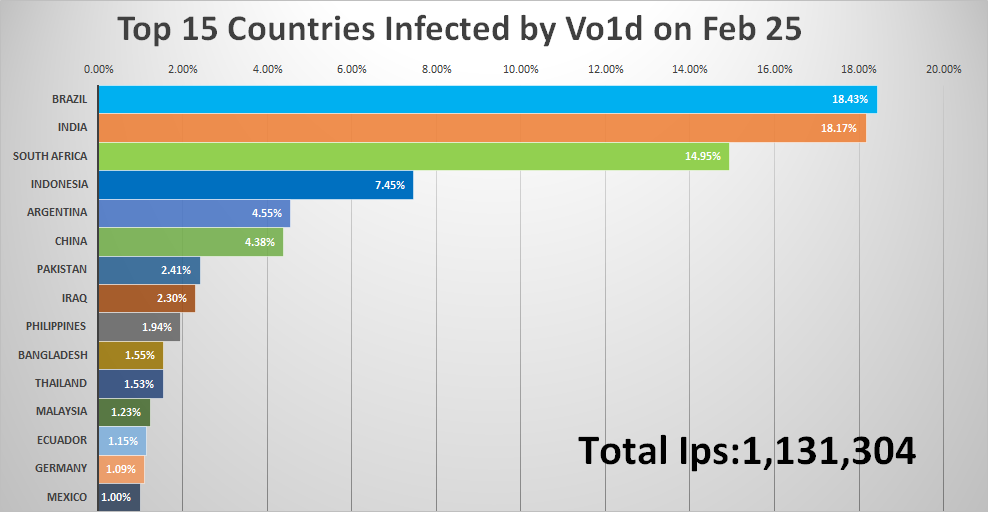
Заражения выявлены в 226 странах и регионах, с наибольшей концентрацией в Бразилии, Индии и ЮАР. Каким образом вредоноса внедряют в телеприставки, пока неизвестно.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru