


Yandex B2B Tech запустила платформу SourceCraft

Yandex B2B Tech запустила платформу SourceCraft

Yandex B2B Tech запустила платформу SourceCraft

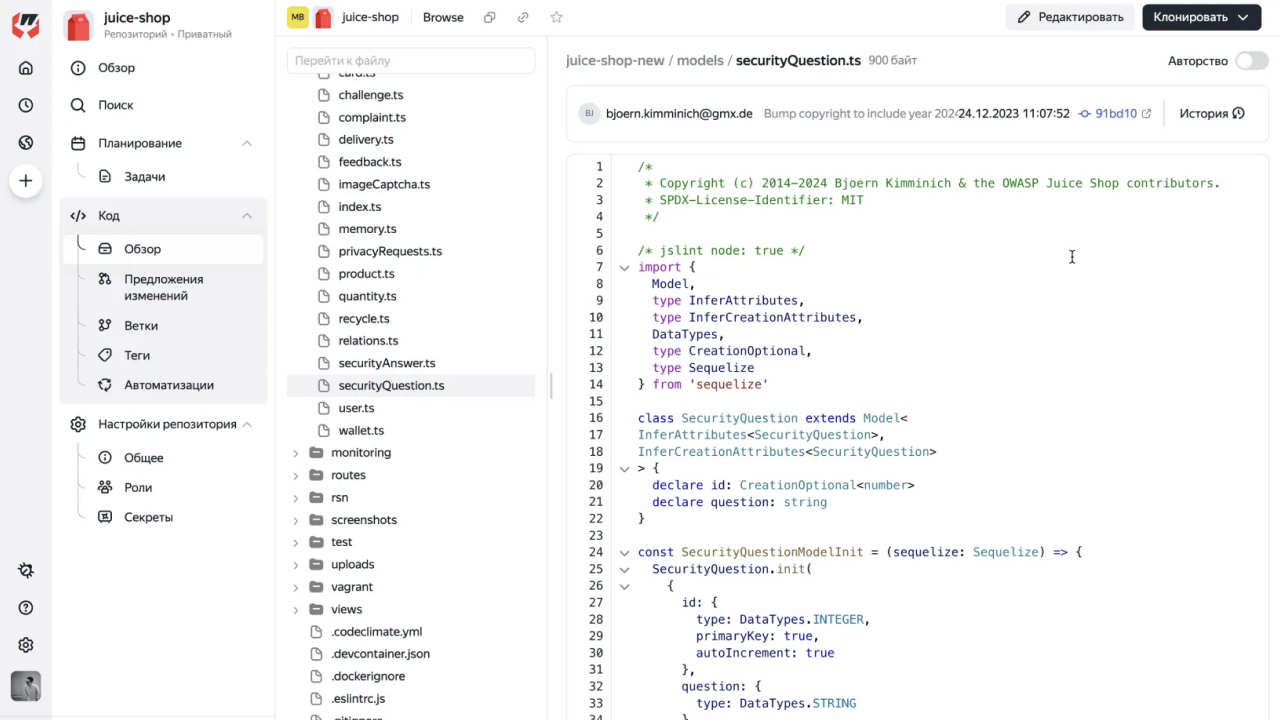
Yandex B2B Tech запустила платформу SourceCraft — новый инструмент для разработчиков. Платформа включает набор сервисов для работы с кодом, среди которых инструменты автоматизации тестирования, интеллектуальная навигация и встроенный ИИ-ассистент, который помогает дописывать код в режиме реального времени.

В настоящее время SourceCraft находится на первом этапе открытого тестирования и работает в пилотном режиме.

Пока доступны не все функции, запланированные к внедрению, включая инструменты DevSecOps. Разработчики могут подать заявку на участие в тестировании. Полноценный релиз ожидается осенью, а также планируется выпуск версии для частных облаков, детали которой будут объявлены позже.

По словам технического директора Yandex Cloud Ивана Пузыревского, при создании SourceCraft использовались наработки Яндекса, применявшиеся для автоматизации внутренней разработки с 2013 года. Эти технологии были адаптированы к требованиям рынка и стандартам сервисов Yandex Cloud. В развитие платформы на 2025–2026 годы компания инвестирует 44 млрд рублей.

Ключевой особенностью SourceCraft является встроенный ИИ-ассистент Code Assistant, который поддерживает более 30 языков программирования, включая C++, Go, Java, Kotlin, Python. Тысячи пользователей уже протестировали инструмент, а вскоре в нем появится режим чата. Кроме того, Code Assistant доступен в виде плагина для VSCode и JetBrains.

«Запуском SourceCraft занималась команда с большим опытом создания ИТ-инструментов, в том числе для внутренних нужд Яндекса. Мы разработали платформу с нуля и даже провели финальные этапы ее тестирования непосредственно на самой платформе. Теперь мы готовы к тому, чтобы SourceCraft опробовали внешние разработчики. В дальнейшем мы будем развивать сервис, чтобы он соответствовал актуальным запросам специалистов и стал ключевым инструментом для разработчиков», — рассказал руководитель платформы Дмитрий Иванов.

Технический директор SourceCraft Сергей Захарченко отметил, что в платформе применены усовершенствованные механизмы отрисовки кода, что, по результатам тестирования, значительно повышает производительность работы.

В ближайшее время в SourceCraft появятся инструменты для безопасной разработки, включая сканеры кода на уязвимости и скрытые функции. По словам Дмитрия Иванова, они будут основаны как на решениях с открытым кодом, так и на партнерских технологиях.

Платформа рассчитана на разработчиков всех категорий — от индивидуальных специалистов до корпоративных пользователей и учебных заведений. Среди ее ключевых преимуществ — интеллектуальный ИИ-ассистент, удобная навигация по коду, интеграция с сервисами Yandex Cloud и расширенные возможности безопасности.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru