


У телеком-провайдера Orange украли более 6 Гбайт конфиденциальных данных

У телеком-провайдера Orange украли более 6 Гбайт конфиденциальных данных

У телеком-провайдера Orange украли более 6 Гбайт конфиденциальных данных

На хакерском форуме появилось сообщение о краже внутренних данных у Orange Group. Французский поставщик телеком-услуг подтвердил факт взлома и пытается оценить ущерб и минимизировать последствия.

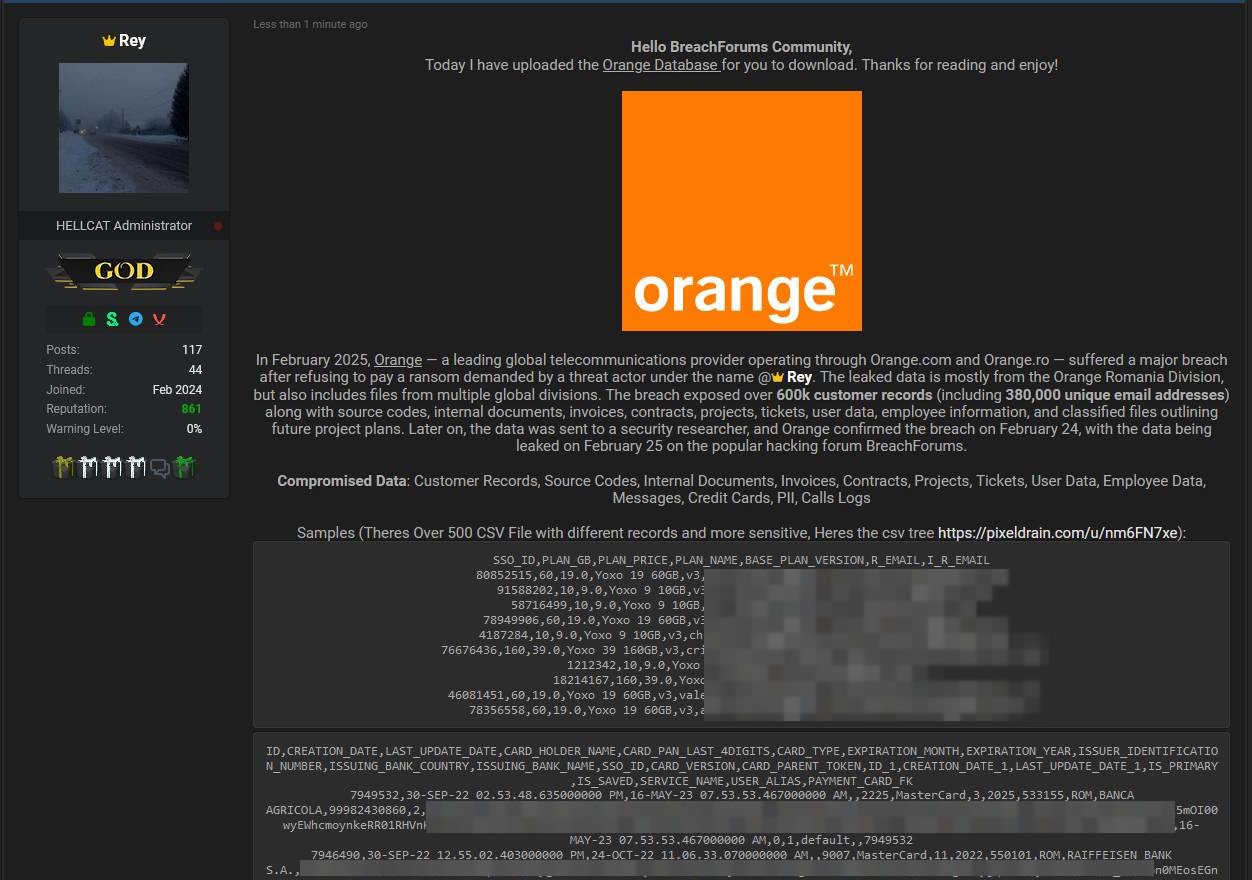
По словам автора поста на BreachForums, ему удалось украсть тысячи документов, в том числе более 600 тыс. записей о клиентах румынского филиала компании, персональные данные сотрудников, информацию о контрактах и проектах, а также исходные коды.


В ходе приватной беседы взломщик поведал BleepingComputer, что он является участником кибергруппы, стоящей за шифровальщиком HellCat, однако атака на Orange с этими операциями не связана.

Для проникновения в системы жертвы использовались скомпрометированные учетные данные, а также уязвимости в Jira и внутренних порталах компании. Злоумышленники более месяца сохраняли доступ и сумели выкачать около 12 тыс. файлов общим объемом почти 6,5 Гбайт.

После кражи в системах оставляли записку с требованием выкупа, однако Orange упорно ее игнорировала, и тогда злоумышленники решили обнародовать успешную атаку.

В подтверждение своих слов собеседник передал экспертам образцы похищенных данных. Проверка показала, что записи содержат имейл персонала, партнеров и подрядчиков Orange Romania, а также неполные данные платежных карт.

Некоторые сведения устарели: сотрудники давно уволились, срок действия банковских карт истек. В ответ на запрос BleepingComputer о комментарии представитель Orange Group заявил:

«Orange может подтвердить, что целью атаки являлась ее деятельность в Румынии. Меры были приняты незамедлительно, операции клиентов не пострадали. Как выяснилось, утечка произошла из некритичного приложения, используемого для обработки документации».

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru