


У телеком-провайдера Orange украли более 6 Гбайт конфиденциальных данных

У телеком-провайдера Orange украли более 6 Гбайт конфиденциальных данных

У телеком-провайдера Orange украли более 6 Гбайт конфиденциальных данных

На хакерском форуме появилось сообщение о краже внутренних данных у Orange Group. Французский поставщик телеком-услуг подтвердил факт взлома и пытается оценить ущерб и минимизировать последствия.

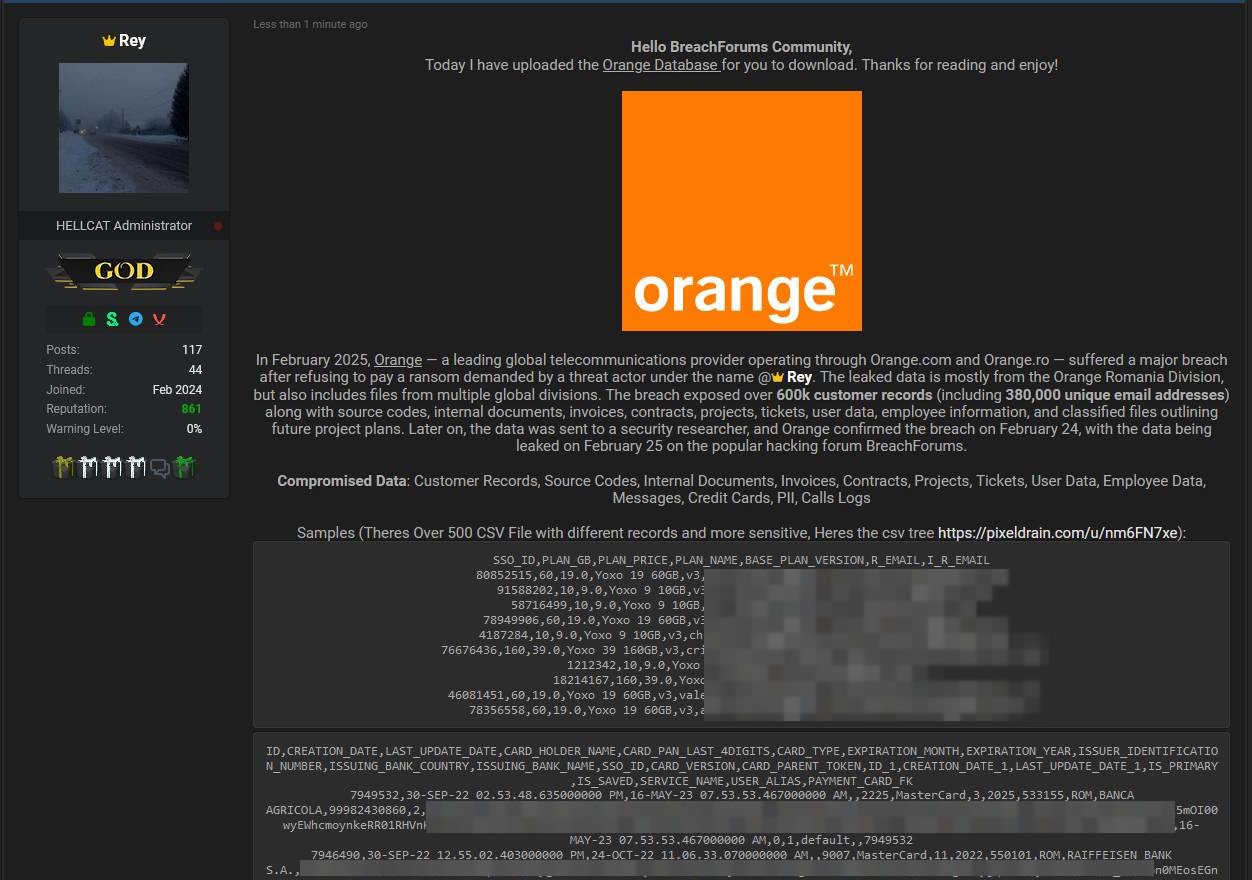
По словам автора поста на BreachForums, ему удалось украсть тысячи документов, в том числе более 600 тыс. записей о клиентах румынского филиала компании, персональные данные сотрудников, информацию о контрактах и проектах, а также исходные коды.


В ходе приватной беседы взломщик поведал BleepingComputer, что он является участником кибергруппы, стоящей за шифровальщиком HellCat, однако атака на Orange с этими операциями не связана.

Для проникновения в системы жертвы использовались скомпрометированные учетные данные, а также уязвимости в Jira и внутренних порталах компании. Злоумышленники более месяца сохраняли доступ и сумели выкачать около 12 тыс. файлов общим объемом почти 6,5 Гбайт.

После кражи в системах оставляли записку с требованием выкупа, однако Orange упорно ее игнорировала, и тогда злоумышленники решили обнародовать успешную атаку.

В подтверждение своих слов собеседник передал экспертам образцы похищенных данных. Проверка показала, что записи содержат имейл персонала, партнеров и подрядчиков Orange Romania, а также неполные данные платежных карт.

Некоторые сведения устарели: сотрудники давно уволились, срок действия банковских карт истек. В ответ на запрос BleepingComputer о комментарии представитель Orange Group заявил:

«Orange может подтвердить, что целью атаки являлась ее деятельность в Румынии. Меры были приняты незамедлительно, операции клиентов не пострадали. Как выяснилось, утечка произошла из некритичного приложения, используемого для обработки документации».

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru