


Обновленный Security Vision КИИ упрощает соответствие требованиям ФСТЭК

Обновленный Security Vision КИИ упрощает соответствие требованиям ФСТЭК

Обновленный Security Vision КИИ упрощает соответствие требованиям ФСТЭК

Компания Security Vision выпустила обновленную версию продукта Security Vision КИИ, предназначенного для автоматизации выполнения требований законодательства в сфере критической информационной инфраструктуры (КИИ).

Продукт автоматизирует ключевые процессы, связанные с управлением КИИ, включая:

  • Формирование перечня объектов КИИ и критических процессов.
  • Категорирование объектов КИИ в соответствии с требованиями законодательства.
  • Моделирование актуальных угроз информационной безопасности.
  • Оценку соответствия объектов КИИ требованиям безопасности.
  • Обработку запросов регуляторов и контроль выполнения связанных задач.

Security Vision КИИ может использоваться как в малом и среднем бизнесе, так и на крупных предприятиях с распределенной структурой. В последнем случае предусмотрена возможность разграничения полномочий и зон ответственности, например, для филиалов и дочерних компаний.

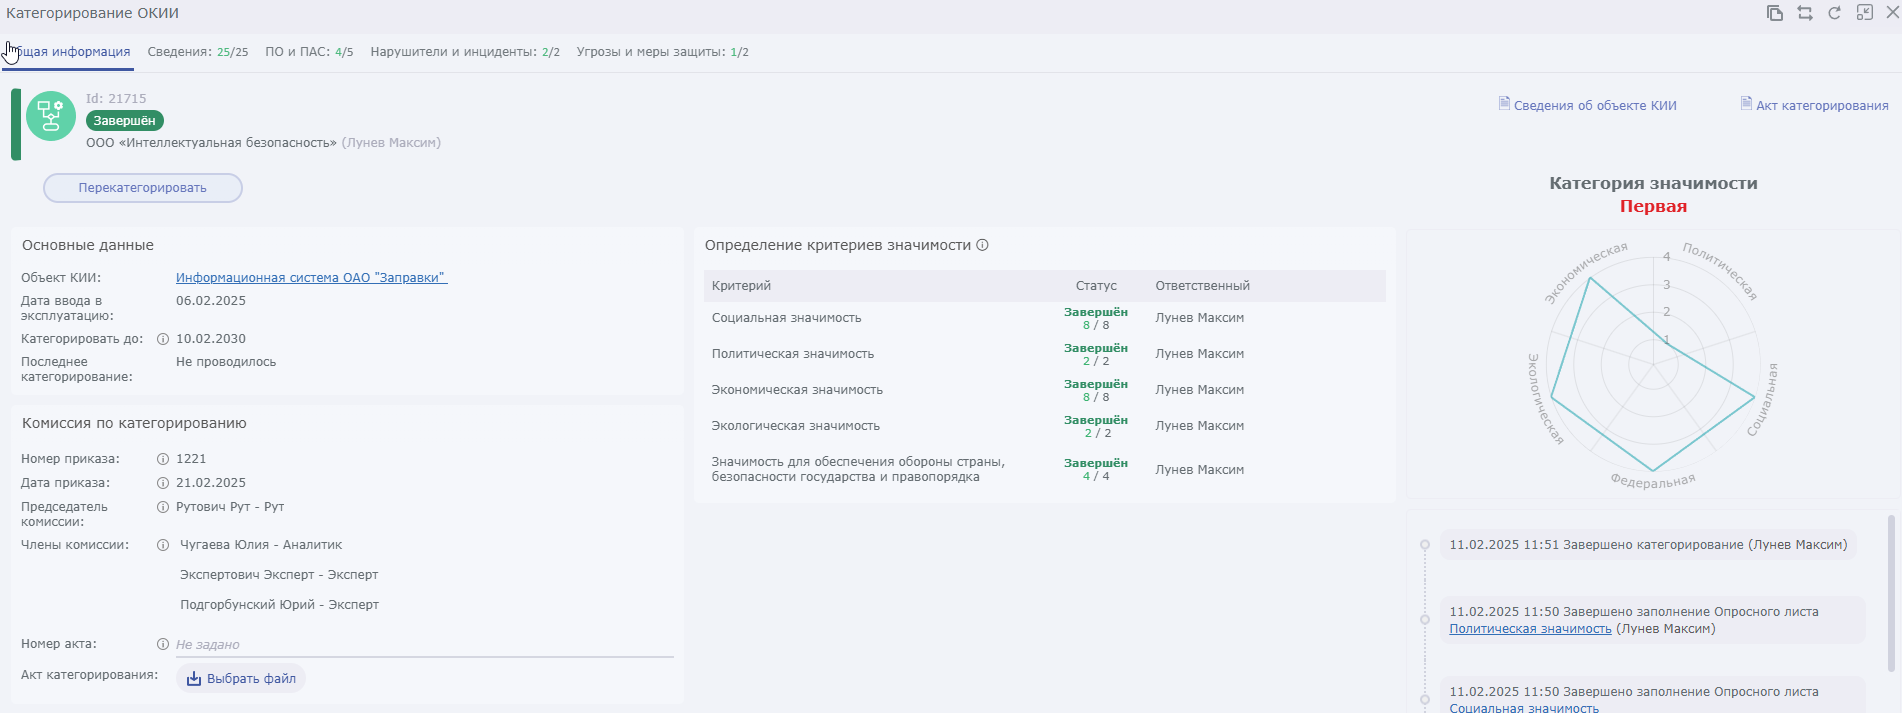
Категорирование объектов КИИ

Процесс категорирования объектов КИИ начинается с выявления критически важных процессов организации, нарушение которых может привести к негативным последствиям. На основе этого формируется перечень таких процессов и связанных с ними объектов КИИ.

Затем проводится оценка показателей значимости, определяется категория каждого объекта, а необходимые сведения заполняются автоматически из базы активов.

По результатам категорирования формируются документы, соответствующие требованиям ФСТЭК России:

  • Заключение о категории значимости объекта КИИ или об отсутствии необходимости ее присвоения.
  • Акт категорирования объекта КИИ.


Моделирование угроз безопасности

Процесс моделирования угроз учитывает все возможные воздействия на объекты КИИ и их компоненты, позволяя гибко настраивать область анализа.

Основные этапы моделирования:

  • Определение возможных последствий киберинцидентов для организации.
  • Выявление потенциальных нарушителей и источников угроз.
  • Автоматическое или ручное добавление групп угроз и способов их реализации.
  • Формирование перечня актуальных угроз.

Процесс моделирования угроз проводится в соответствии с методикой ФСТЭК России, а его результатом становится перечень угроз, актуальных для конкретного объекта КИИ.

Оценка соответствия требованиям безопасности

Оценка соответствия проводится на основе приказов ФСТЭК России № 235 и № 239. В ходе проверки фиксируются реализованные меры защиты, а по невыполненным требованиям формируется список необходимых доработок с возможностью постановки задач на их устранение.

Обработка запросов регуляторов

Security Vision КИИ позволяет обрабатывать запросы от следующих регуляторов:

  • Банк России.
  • ФСТЭК России.
  • ФСБ России.

Запросы вносятся в систему, при необходимости назначаются ответственные исполнители и сроки выполнения, а их статус можно отслеживать через интеграцию с внешними ITSM-системами.

Отчеты и дашборды

Security Vision КИИ включает отчеты по управлению КИИ, предназначенные как для предоставления в ФСТЭК России, так и для внутреннего использования.

Дашборды помогают контролировать статус объектов КИИ, отслеживать актуальные угрозы и потенциальных нарушителей. Интерактивная карта отображает статистику по организациям и филиалам, позволяя анализировать состояние КИИ в масштабах всей компании.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru