


Android-шпион SpyLend проник на 100 тыс. смартфонов из Google Play Store

Android-шпион SpyLend проник на 100 тыс. смартфонов из Google Play Store

Android-шпион SpyLend проник на 100 тыс. смартфонов из Google Play Store

Шпионское приложение для Android, получившее имя SpyLend, проникло на смартфоны более 100 тысяч пользователей из официального магазина Google Play. Злоумышленники замаскировали его под софт для финансов.

SpyLend входит в семейство зловредов для мобильных устройств — SpyLoan, отличительной чертой которых является маскировка под финансовые приложения или сервисы для займа.

Как правило, такой софт пытается зацепить пользователей лёгкими и быстрыми займами с минимальными требованиями к документам и привлекательными условиями.

Однако после установки вредоносы запрашивают разрешения, позволяющие им перехватывать конфиденциальную информацию, включая журналы вызовов, СМС-сообщения, фотографии и геолокацию.

После этого все собранные данные используются для травли жертвы, вымогательства и прочих нехороших дел.

Специалисты компании CYFIRMA наткнулись на приложение «Finance Simplified», авторы которого обещали пользователям упростить управление финансами. Этот софт скачали из Google Play Store более 100 тыс. раз. Есть и другие APK, связанные с этой кампанией: KreditApple, PokketMe и StashFur.

В настоящий момент приложение удалено из Google Play, однако на заражённых смартфонах оно продолжит работать в фоновом режиме, собирая пользовательскую информацию.


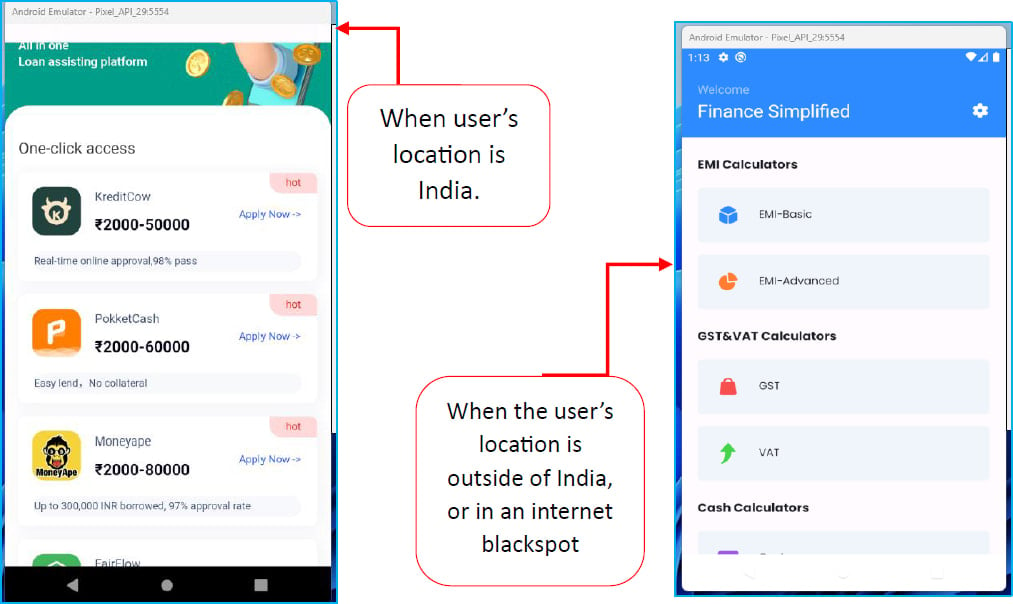
«Finance Simplified рекомендует владельцам смартфонов приложения для займа, загружает с помощью WebView соответствующие ресурсы и перенаправляет пользователей на сторонние сайты, откуда скачивается APK-файл», — пишут исследователи в отчёте.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru