

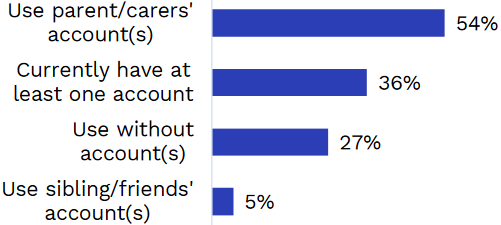

84% детей младше 13 лет легко обходят возрастные ограничения соцсетей

84% детей младше 13 лет легко обходят возрастные ограничения соцсетей

84% детей младше 13 лет легко обходят возрастные ограничения соцсетей

Проведенный в Австралии опрос показал, что 84% детей от 8 до 12 лет посещают YouTube, TikTok, Snapchat, несмотря на возрастные ограничения. Более трети пользуются своим аккаунтом, у 10% его заблокировали.

В конце этого года в Австралии вступит в силу запрет на создание аккаунтов в соцсетях лицами младше 16 лет. Чтобы оценить ситуацию, Комитет по электронной безопасности (eSafety Commission) провел опрос несовершеннолетних; в нем приняли участие 1504 жителя страны в возрасте от 8 до 15 лет (1049 — до 12-ти включительно).

Как оказалось, 95% респондентов используют (PDF) как минимум один из указанных в анкете сервисов: TikTok, Twitch, YouTube, Discord, Snapchat, Reddit, Facebook или Instagram (два последних признаны в России экстремистскими и запрещены).

В числе прочих в прошлом году эти платформы посещали 84% опрошенных младше 13 лет (чаще всего YouTube. TikTok и Snapchat), и больше половины из них заходят на такие сайты из-под учетной записи родителя либо опекуна. Обзавестись собственным аккаунтом детям обычно помогают родители, а особо одаренным он и вовсе не нужен.


Многие соцсети ввели возрастной ценз на доступ (13+), и при создании аккаунта почти все поименованные (кроме Reddit) просят указать дату рождения. Однако ее достоверность никак не проверяется, и дети с легкостью обходят это препятствие, солгав.

На YouTube, правда, предусмотрена легальная альтернатива для тех, кому еще нет 13-ти: посещения под присмотром родителей (запрет и ограничения по контенту снимаются через приложение Family Link).

Вместе с тем некоторые сервисы располагают средствами проактивного выявления возраста юзеров:

  • технологии анализа языка (TikTok, Twitch, Snapchat);
  • классификация каналов (YouTube);
  • ИИ и верификация по лицу (TikTok);
  • анализ голоса, поведения, трафика (Twitch).

В случае обнаружения нарушителя правил доступа Twitch, Snapchat, Reddit и Discord немедленно его банят (согласно результатам опроса, с этим столкнулись 10% малолетних владельцев аккаунтов), а TikTok для верности подключает команду аналитиков.

В Facebook и Instagram процесс фильтрации по возрастному признаку более сложен. При вводе в форму даты рождения, говорящей о нежном возрасте, посетителю выводится сообщение об ошибке.

Если тот упорствует, попытки создания аккаунта откладываются на 12 часов. Дополнительно для оценки возраста юзера могут использоваться инструменты идентификации Yoti или помощь специалиста-аналитика.

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru