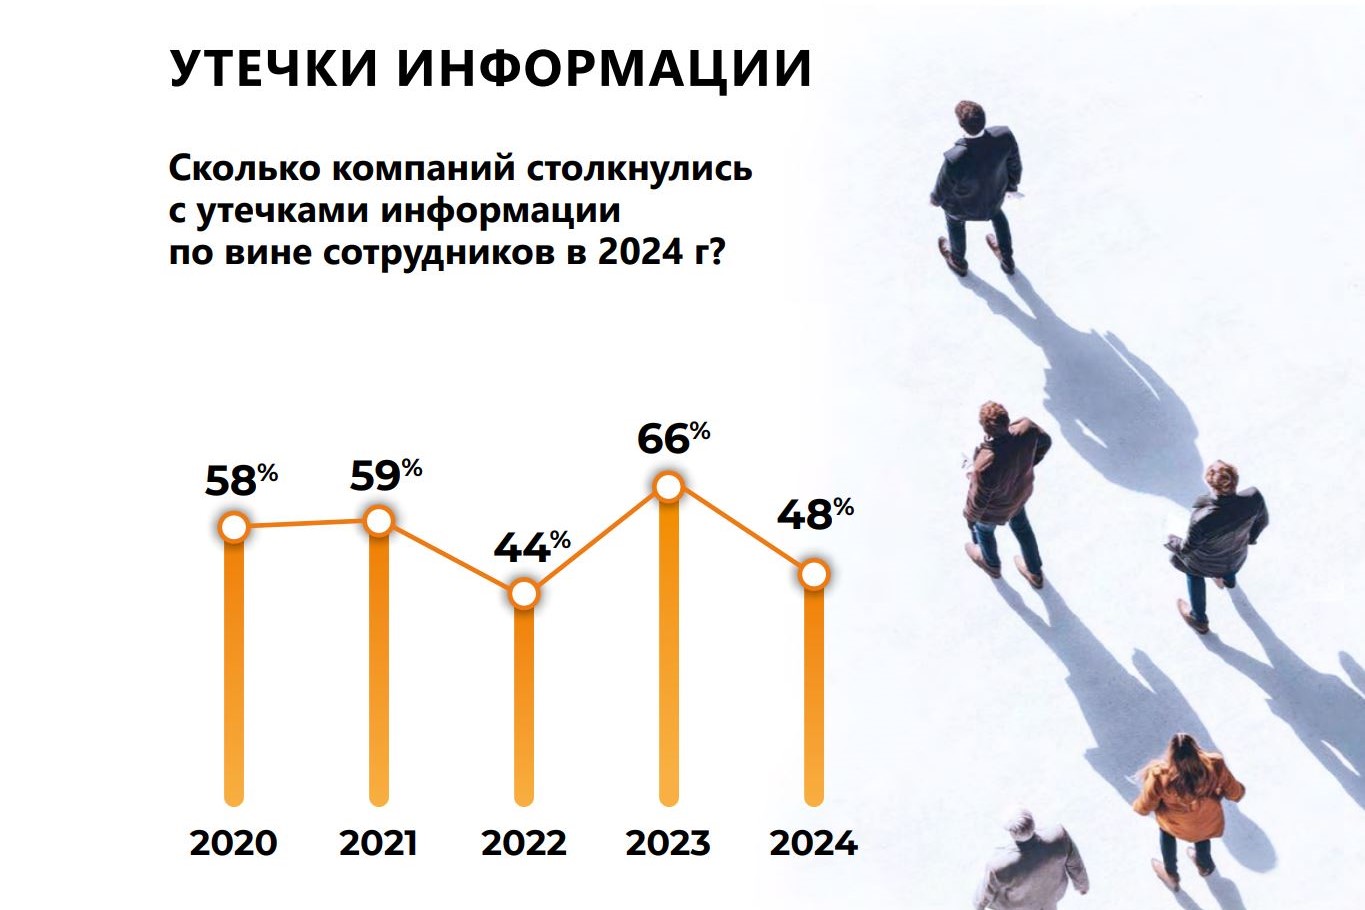
Согласно исследованию компании «СёрчИнформ», в 2024 году утечки данных затронули 48% российских компаний. Это значительно меньше, чем в 2023 году, когда о подобных инцидентах сообщали 66% организаций.
В опросе приняли участие более 1000 специалистов по информационной безопасности. По его итогам зафиксировано снижение доли компаний, столкнувшихся с утечками данных, с 66% в 2023 году до 48% в 2024 году. За последние пять лет ниже этот показатель был только в 2022 году, когда он составил 44%.
Алексей Парфентьев, заместитель генерального директора по инновационной деятельности «СёрчИнформ», отметил, что общее количество утечек данных, вызванных действиями сотрудников, уменьшилось.
Однако проблема внутренних инцидентов остается актуальной. Он также выразил надежду, что к 2025 году число утечек продолжит снижаться, чему могут способствовать штрафы за компрометацию данных и ужесточение ответственности инсайдеров.
Большинство утечек носило случайный характер и стало следствием нарушения базовых норм цифровой гигиены или технических ошибок пользователей. На преднамеренные действия сотрудников пришлось около трети всех инцидентов.
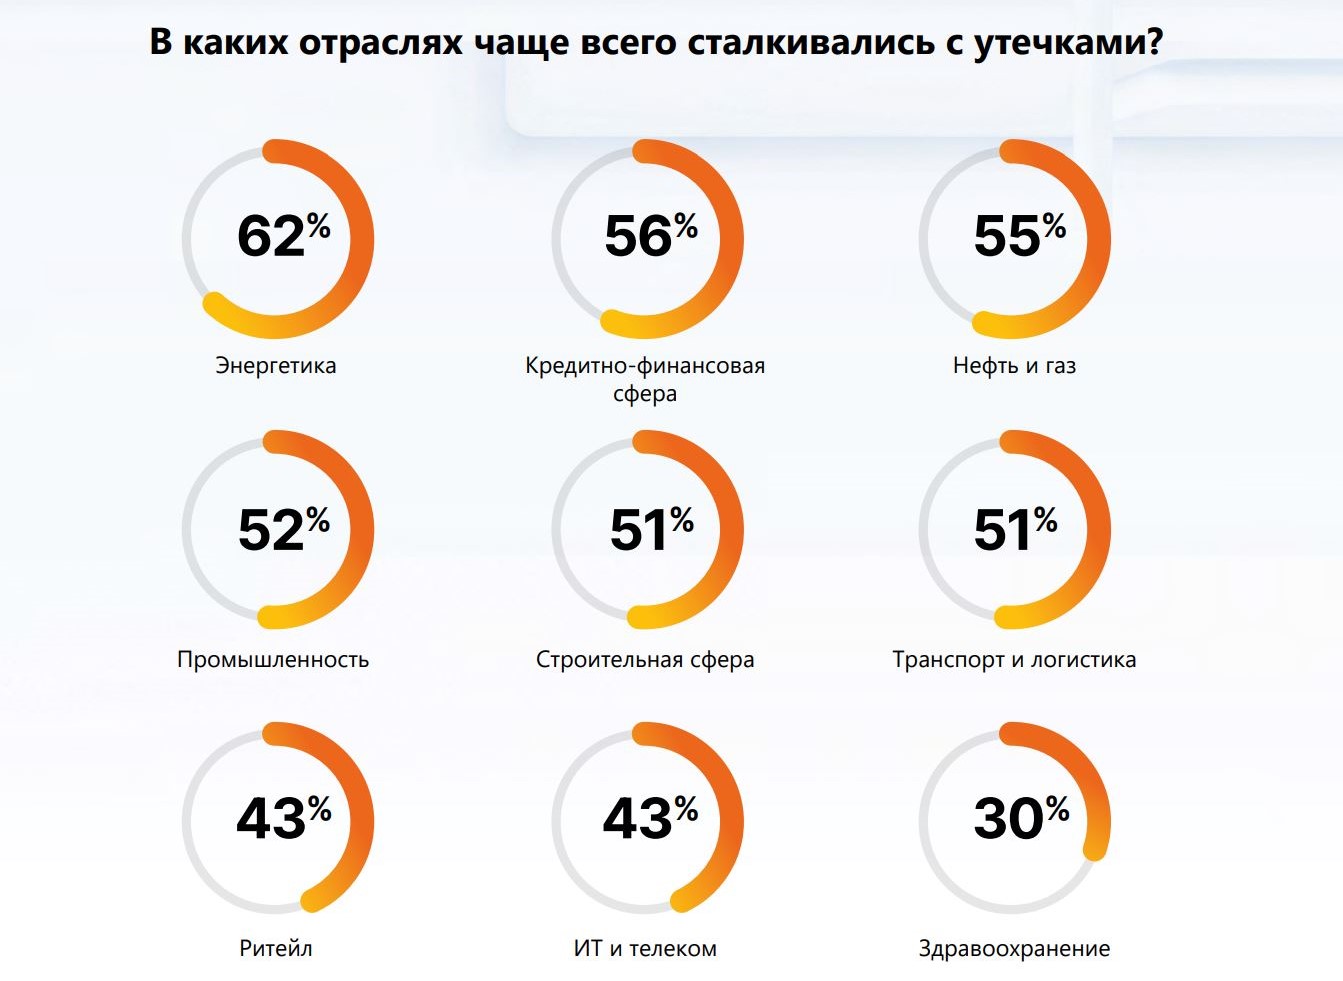
Чаще всего утечки данных фиксировались в компаниях энергетической, финансовой и нефтегазовой сфер. Кроме того, с этим столкнулись более половины предприятий в промышленности, транспорте и строительстве.
Наиболее часто организации сообщали об утечках следующих видов информации:
- данные о клиентах и сделках – 44%,
- персональные данные – 36%,
- техническая документация – 32%,
- финансовая информация – 28%.
Алексей Парфентьев подчеркнул, что разные виды конфиденциальных данных часто пересекаются. Например, интеллектуальная собственность может включать элементы технической документации, а информация о сделках может одновременно содержать финансовые данные и персональную информацию. В связи с этим компании стремятся к использованию гибридных подходов, совмещающих технические меры защиты и вовлечение сотрудников в процесс обеспечения информационной безопасности.
Большинство утечек данных произошло по вине рядовых сотрудников. Среди виновников также оказались линейные руководители и контрагенты. В каждой пятой компании фиксировались утечки, связанные с руководителями направлений.
По мнению Ивана Корешкова, менеджера по продукту Ankey IDM компании «Газинформсервис», инсайдерские инциденты остаются одним из основных каналов утечек. Полностью исключить их практически невозможно, но можно минимизировать риски, используя контроль учетных данных, настройку прав доступа, многофакторную аутентификацию и мониторинг активности пользователей.
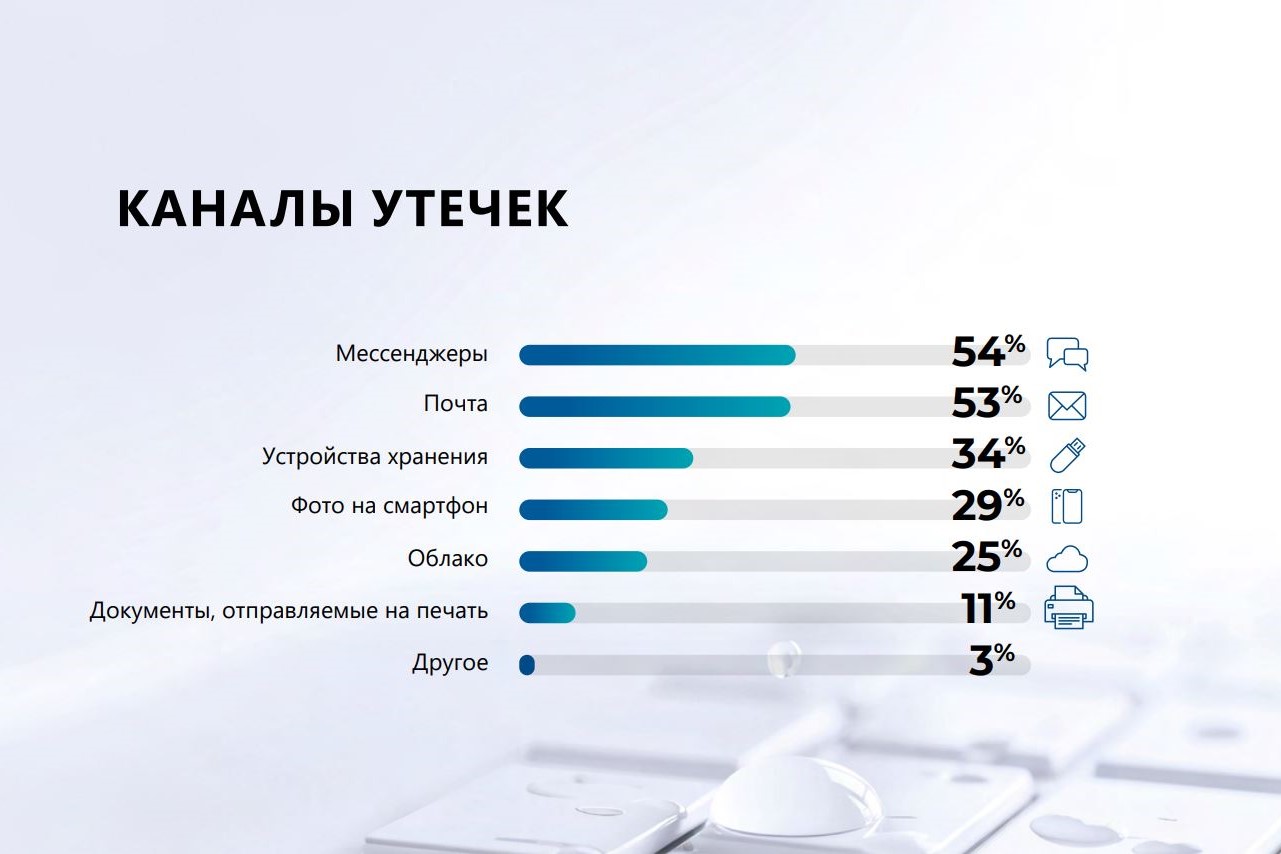
По данным исследования, утечки данных происходили через следующие каналы:
- мессенджеры – 54%,
- электронная почта – 53%,
- устройства хранения информации – 34%,
- фотографирование данных на телефон – 29%.
Последний метод остается одним из наиболее сложно контролируемых.
Большинство компаний предпочитает проводить внутренние расследования – 83% опрошенных сообщили, что действуют именно так. Оповестить регулятора о факте утечки планировали 31% организаций, а уведомить клиентов – 26%.
Несмотря на снижение общего числа утечек, проблема защиты данных остается актуальной. Компании продолжают искать эффективные способы предотвращения утечек, особенно с учетом растущих требований к обеспечению информационной безопасности.