


Вышел WinRAR 7.10 с тонкой настройки флагов Mark-of-the-Web в Windows

Вышел WinRAR 7.10 с тонкой настройки флагов Mark-of-the-Web в Windows

Вышел WinRAR 7.10 с тонкой настройки флагов Mark-of-the-Web в Windows

Разработчики популярного архиватора WinRAR выпустили версию под номером 7.10. Интересным нововведением стала возможность тонкой настройки флагов Mark-of-the-Web в Windows при распаковке архивов. Разработчики также добавили тёмный режим.

В WinRAR 7.10 не обошли вниманием и производительность архиватора: софт теперь располагает более объёмными страницами памяти.

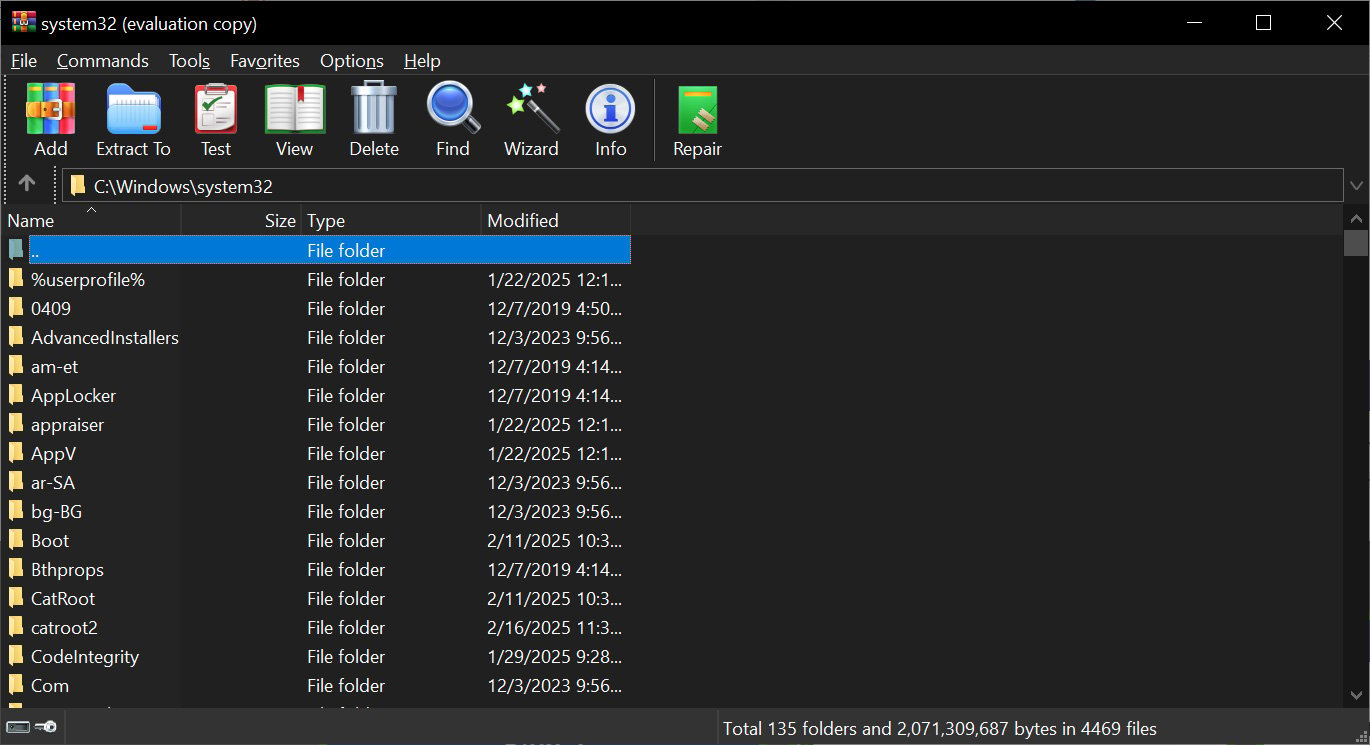
Что касается интерфейса, многих наверняка заинтересует обновлённый внешний вид. В частности, стала доступна долгожданная тёмная тема. Как это выглядит, можно посмотреть на скриншоте BleepingComputer:


Но самым важным нововведением, пожалуй, можно считать возможность удалять потенциально конфиденциальную информацию из альтернативного потока данных Mark of The Web.

В заметках к выпуску WinRAR 7.10 разработчики объясняют принцип новой функциональности:

«В настройках безопасности теперь есть параметр "Только значение зоны". Его задача — управлять полями, на которые будет распространяться метка Mark of the Web».

«Дополнительные поля вроде места загрузки и IP-адреса, конечно, могут быть полезны, если требуется определить источник файла, однако при этом они создают определённый риск для конфиденциальности».

Напомним, в прошлом году мы сообщали, что уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru