


Android-троян BTMOB RAT приходит под видом софта для стриминга и майнинга

Android-троян BTMOB RAT приходит под видом софта для стриминга и майнинга

Android-троян BTMOB RAT приходит под видом софта для стриминга и майнинга

Злоумышленники, атакующие Android-устройства, осваивают новый коммерческий продукт — BTMOB RAT. Для раздачи трояна созданы сайты, имитирующие стриминговые сервисы и платформы для майнинга криптовалюты.

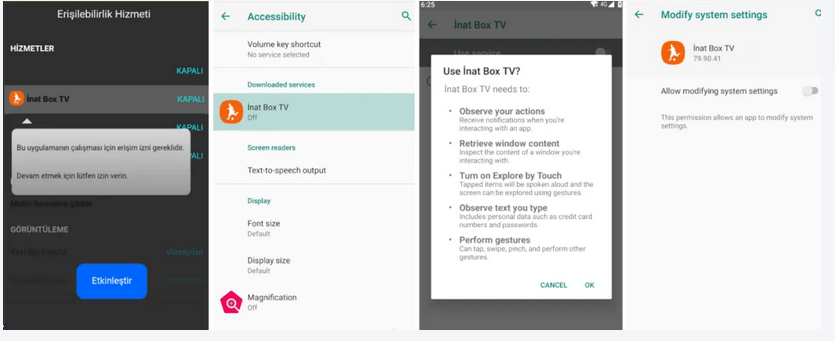
Проведенный в Cyble анализ семпла (результат VirusTotal — 22/66 на 12 февраля) показал, что это улучшенная версия SpySolr RAT, построенного на основе Crax RAT. Вредоносный APK предлагали скачать на поддельном сайте, выдавая его за клиент популярного в Турции стриминг-сервиса iNat TV.

При установке новоявленный троян удаленного доступа требует включения Accessibility Service. Заполучив нужные разрешения, BTMOB RAT подключается к C2-серверу, используя WebSocket, и отсылает информацию о зараженном устройстве.


По команде (аналитики насчитали 16) зловред умеет совершать следующие действия:

  • собирать СМС, контакты жертвы, данные геолокации, список установленных приложений;
  • обеспечивать трансляцию экрана;
  • работать с файлами (создание, удаление, переименование, шифрование/расшифровка);
  • вести аудиозапись;
  • делать скриншоты;
  • регистрировать клавиатурный ввод;
  • копировать содержимое буфера обмена;
  • отображать алерты и нотификации с полученным с C2 контентом;
  • воровать учетные данные с помощью веб-инъекций (загрузка URL или HTML-контента в WebView);
  • получать ключи (ПИН-код, сохраненный пароль) и разблокировать устройство.

Как выяснилось, BTMOB RAT предлагается к продаже в Telegram с декабря прошлого года и регулярно получает обновления. На настоящий момент эксперты обнаружили в Сети полтора десятка образцов последней версии вредоноса (v2.5), привязанной к новому C2 (ранее использовался сервер SpySolr).

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru