


Android-троян BTMOB RAT приходит под видом софта для стриминга и майнинга

Android-троян BTMOB RAT приходит под видом софта для стриминга и майнинга

Android-троян BTMOB RAT приходит под видом софта для стриминга и майнинга

Злоумышленники, атакующие Android-устройства, осваивают новый коммерческий продукт — BTMOB RAT. Для раздачи трояна созданы сайты, имитирующие стриминговые сервисы и платформы для майнинга криптовалюты.

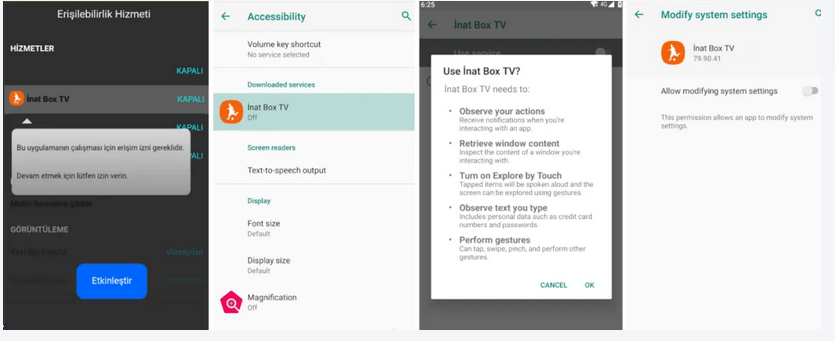
Проведенный в Cyble анализ семпла (результат VirusTotal — 22/66 на 12 февраля) показал, что это улучшенная версия SpySolr RAT, построенного на основе Crax RAT. Вредоносный APK предлагали скачать на поддельном сайте, выдавая его за клиент популярного в Турции стриминг-сервиса iNat TV.

При установке новоявленный троян удаленного доступа требует включения Accessibility Service. Заполучив нужные разрешения, BTMOB RAT подключается к C2-серверу, используя WebSocket, и отсылает информацию о зараженном устройстве.


По команде (аналитики насчитали 16) зловред умеет совершать следующие действия:

  • собирать СМС, контакты жертвы, данные геолокации, список установленных приложений;
  • обеспечивать трансляцию экрана;
  • работать с файлами (создание, удаление, переименование, шифрование/расшифровка);
  • вести аудиозапись;
  • делать скриншоты;
  • регистрировать клавиатурный ввод;
  • копировать содержимое буфера обмена;
  • отображать алерты и нотификации с полученным с C2 контентом;
  • воровать учетные данные с помощью веб-инъекций (загрузка URL или HTML-контента в WebView);
  • получать ключи (ПИН-код, сохраненный пароль) и разблокировать устройство.

Как выяснилось, BTMOB RAT предлагается к продаже в Telegram с декабря прошлого года и регулярно получает обновления. На настоящий момент эксперты обнаружили в Сети полтора десятка образцов последней версии вредоноса (v2.5), привязанной к новому C2 (ранее использовался сервер SpySolr).

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru