


Лишь 2% российских компаний мигрировали на российские ОС и СУБД

Лишь 2% российских компаний мигрировали на российские ОС и СУБД

Лишь 2% российских компаний мигрировали на российские ОС и СУБД

Согласно исследованию «СёрчИнформ», посвященному уровню информационной безопасности в российских компаниях, лишь 2% организаций полностью перешли на отечественные операционные системы и базы данных.

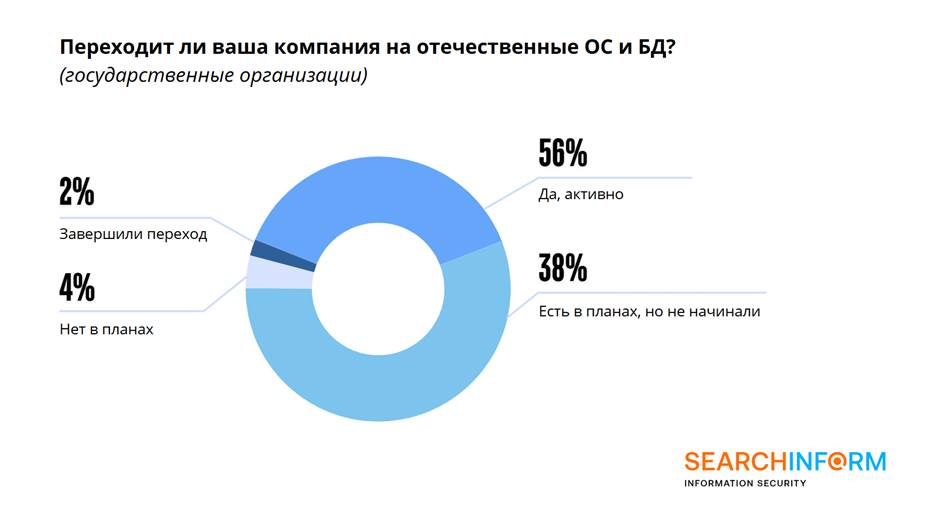
При этом в государственном секторе процесс импортозамещения идет активнее. В 2024 году 56% опрошенных организаций сообщили, что находятся на стадии перехода, тогда как в 2023 году этот показатель составлял 37%.


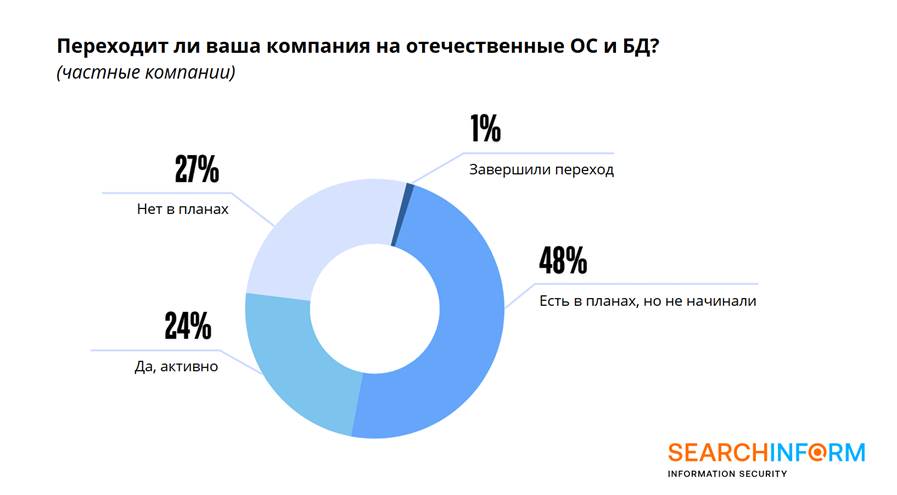
В коммерческом секторе темпы миграции ниже. Лишь 24% компаний начали переход, а 48% планируют приступить к нему в ближайшее время. Завершили процесс полностью только 1% организаций.


Финансирование перехода также различается: 77% государственных структур и 57% частных компаний в 2024 году выделили бюджеты на импортозамещение оборудования и прикладного ПО, включая средства защиты информации. Кроме того, 55% государственных и 28% частных компаний назвали этот процесс одной из ключевых причин увеличения затрат на информационную безопасность.

По мнению экспертов, одной из причин замедления внедрения российских решений является нехватка адаптированного программного обеспечения.

«Заказчики не готовы переходить на отечественные операционные системы, если на них не функционируют корпоративные CRM, специализированные приложения для проектирования или средства защиты информации. Мы сами прошли адаптацию своих решений под российские ОС и знаем, насколько этот процесс трудоемкий и длительный», — отметил Алексей Парфентьев, заместитель генерального директора по инновационной деятельности «СёрчИнформ».

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru