


ФСТЭК России вводит новые требования по защите информации с 2026 года

ФСТЭК России вводит новые требования по защите информации с 2026 года

ФСТЭК России вводит новые требования по защите информации с 2026 года

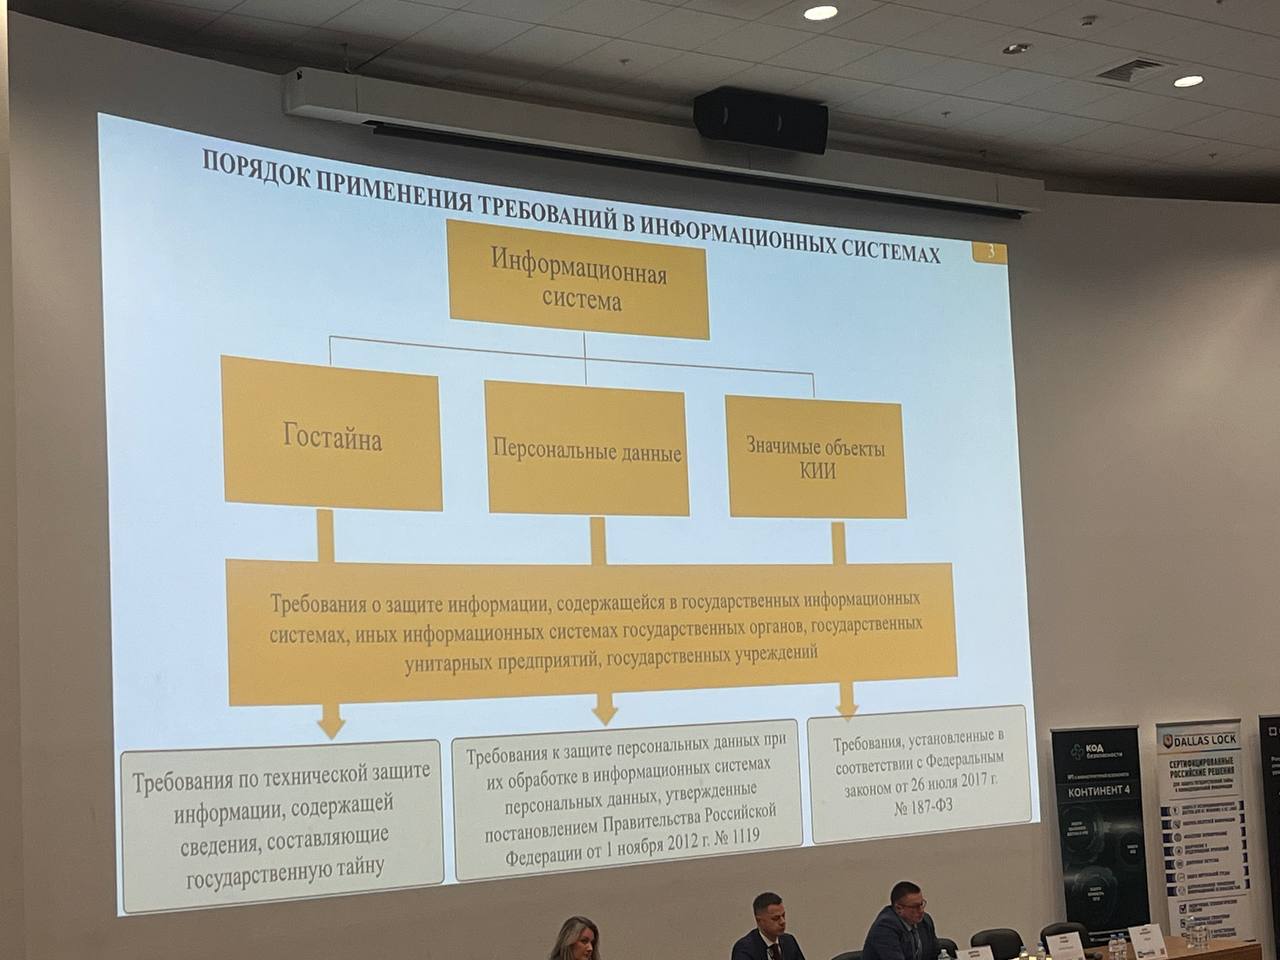
ФСТЭК России подготовила новый свод требований по защите информации, который вступит в силу в марте 2026 года. Документ охватывает государственные информационные системы, а также системы других государственных органов, унитарных предприятий и учреждений.

Основные изменения в регуляторных мерах представила заместитель начальника управления ФСТЭК России Ирина Гефнер на 30-м ТБ Форуме.

Ключевые нововведения:

Расширение сферы применения. Документ охватывает защиту информации, содержащейся в государственных информационных системах, включая данные государственной тайны, персональные данные и информацию, относящуюся к критической информационной инфраструктуре.

Обновление нормативной базы. Новый свод требований опирается на существующие нормативные акты, такие как Постановление Правительства РФ № 1119 и Федеральный закон № 187-ФЗ, а также другие регламенты по технической защите информации. Это позволит адаптировать меры безопасности к современным вызовам.


Жесткие сроки устранения уязвимостей. Документ вводит строгие временные рамки для реагирования на угрозы:

  • Критические уязвимости — устранение в течение 24 часов.
  • Высокие — не позднее 7 рабочих дней.
  • Средние и низкие — в соответствии с внутренними регламентами организации.

Новые процедуры уведомления. Операторы обязаны в течение 5 рабочих дней передавать в Банк данных угроз ФСТЭК информацию о ранее неизвестных уязвимостях. Это обеспечит оперативное выявление новых киберугроз и позволит быстрее реагировать на потенциальные риски.

Упрощение классификации информационных систем. Новый подход к классификации упрощает процесс оценки рисков и выбора мер защиты, делая регулирование более прозрачным.

Обновленный свод требований ФСТЭК России направлен на повышение оперативности и эффективности мер по защите информации, адаптацию к современным киберугрозам и создание единого подхода к обеспечению информационной безопасности в государственных структурах.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru