


ФСТЭК России вводит новые требования по защите информации с 2026 года

ФСТЭК России вводит новые требования по защите информации с 2026 года

ФСТЭК России вводит новые требования по защите информации с 2026 года

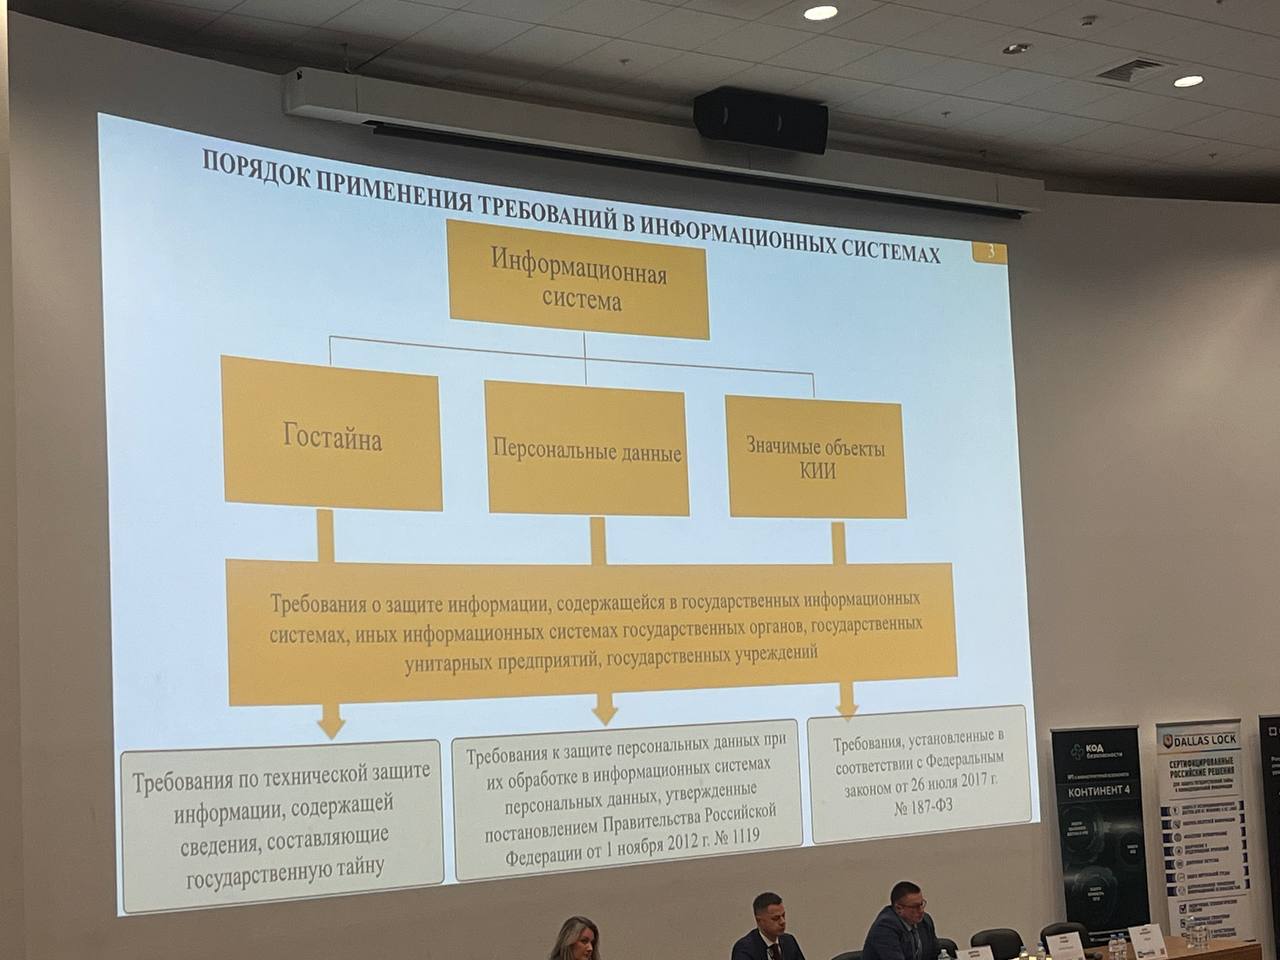
ФСТЭК России подготовила новый свод требований по защите информации, который вступит в силу в марте 2026 года. Документ охватывает государственные информационные системы, а также системы других государственных органов, унитарных предприятий и учреждений.

Основные изменения в регуляторных мерах представила заместитель начальника управления ФСТЭК России Ирина Гефнер на 30-м ТБ Форуме.

Ключевые нововведения:

Расширение сферы применения. Документ охватывает защиту информации, содержащейся в государственных информационных системах, включая данные государственной тайны, персональные данные и информацию, относящуюся к критической информационной инфраструктуре.

Обновление нормативной базы. Новый свод требований опирается на существующие нормативные акты, такие как Постановление Правительства РФ № 1119 и Федеральный закон № 187-ФЗ, а также другие регламенты по технической защите информации. Это позволит адаптировать меры безопасности к современным вызовам.


Жесткие сроки устранения уязвимостей. Документ вводит строгие временные рамки для реагирования на угрозы:

  • Критические уязвимости — устранение в течение 24 часов.
  • Высокие — не позднее 7 рабочих дней.
  • Средние и низкие — в соответствии с внутренними регламентами организации.

Новые процедуры уведомления. Операторы обязаны в течение 5 рабочих дней передавать в Банк данных угроз ФСТЭК информацию о ранее неизвестных уязвимостях. Это обеспечит оперативное выявление новых киберугроз и позволит быстрее реагировать на потенциальные риски.

Упрощение классификации информационных систем. Новый подход к классификации упрощает процесс оценки рисков и выбора мер защиты, делая регулирование более прозрачным.

Обновленный свод требований ФСТЭК России направлен на повышение оперативности и эффективности мер по защите информации, адаптацию к современным киберугрозам и создание единого подхода к обеспечению информационной безопасности в государственных структурах.

Подпишитесь на новости

Торвальдс высмеял запрет ИИ: тогда откажитесь и от компиляторов

Линус Торвальдс резко выступил против запрета использовать ИИ для описания изменений в ядре Linux. В ответ на предложение писать сообщения к коммитам вручную он саркастически предложил разработчику отказаться ещё и от компиляторов. Хотите доказать, что понимаете машину? Тогда пишите на ассемблере.

Свою позицию создатель Linux изложил в письме для разработчиков ядра от 13 октября.

Поводом стало предложение Лорана Пиншара: описания коммитов должны составлять люди, пусть и с помощью машинного перевода. По его мнению, это помогло бы отсеивать патчи от тех, кто просто пересылает ответы нейросети, не понимая результата. Если разработчик действительно разобрался в коде, объяснить изменения самостоятельно ему несложно.

Торвальдс такую логику не принял. Продолжая издевательскую аналогию, он предложил запретить и текстовые редакторы: нечего прятать ошибки набора за кнопкой Backspace. Доказывайте компетентность без удобных инструментов — раз уж решили измерять её таким способом.

Его требование к участникам проекта другое: стараться делать работу качественно и понимать, что именно они отправляют. Выбор инструмента сам по себе этого понимания не подтверждает и не отменяет.

При этом письмо не означает, что любой сгенерированный патч теперь можно бездумно тащить в ядро. Торвальдс прямо требует осмысленной работы от автора. Нейросеть может помочь написать код и пояснения, но должность ответственного за результат ей никто не выдавал.

RSS: Новости на портале Anti-Malware.ru