


Финансовая мотивация по-прежнему является основной в ходе кибератак

Финансовая мотивация по-прежнему является основной в ходе кибератак

Финансовая мотивация по-прежнему является основной в ходе кибератак

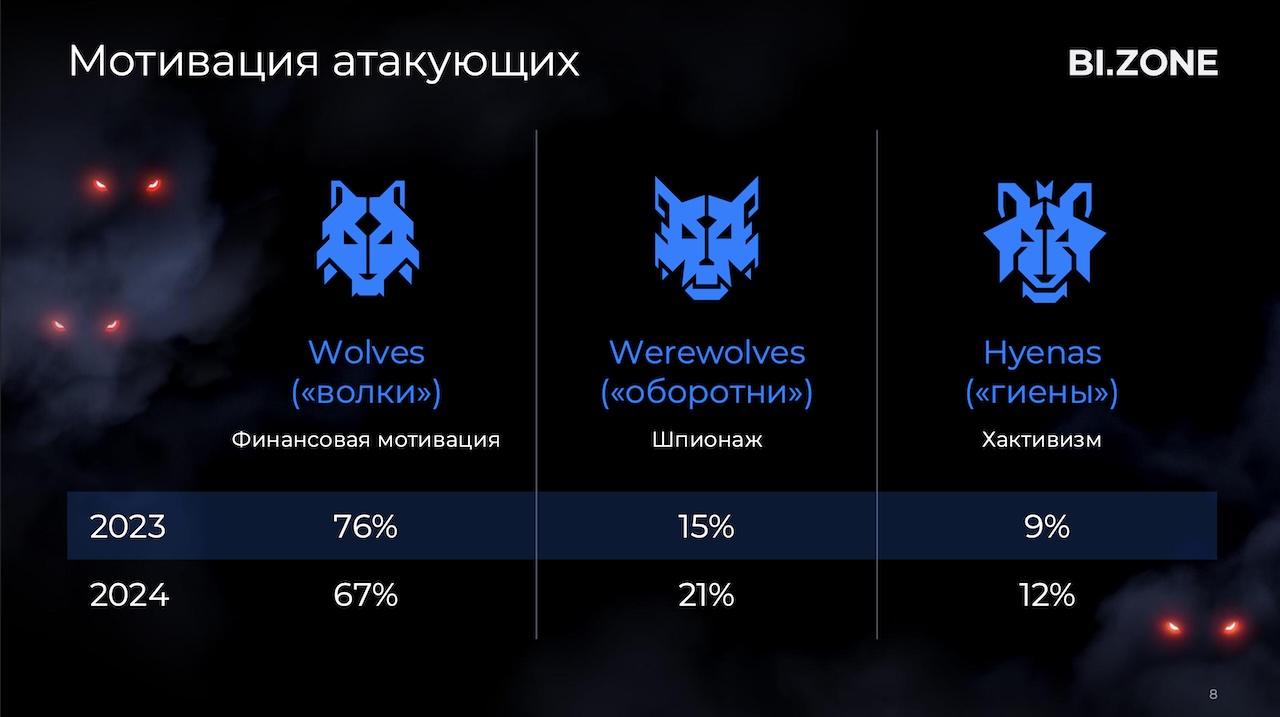
Согласно исследованию Threat Zone 2025, две трети кибератак на российские компании в 2024 году имели финансовую мотивацию. Однако их доля снизилась с 76% в 2023 году до 67%, что преступники компенсировали ростом суммы выкупа.

По данным BI.ZONE, вымогатели теперь тщательнее анализируют финансовое состояние компаний, рассчитывая максимальный возможный размер платежа за расшифровку данных и восстановление доступа.

Доля атак с целью кибершпионажа выросла до 21% (против 15% в 2023 году). Некоторые группировки сочетают шпионаж с вымогательством, извлекая чувствительные данные уже после атаки. Этот метод также применяется в хактивизме: похищенная информация выкладывается в открытый доступ.

Хактивизм продемонстрировал рост: на его долю пришлось 12% атак (9% в 2023 году). Новым трендом стал детальный анализ похищенных данных для использования в последующих атаках. Также аналитики зафиксировали усиление сотрудничества между различными группировками.

Фишинг остаётся основным способом атаки, но его доля сократилась с 68% в 2023 году до 57% к концу 2024-го. Злоумышленники чаще рассылали фишинговые письма от имени госструктур и регуляторов, что может быть связано с ростом атак на государственные учреждения.


Другие популярные методы:

  • Использование легитимных учётных записей — 27%. Киберпреступники получают к ним доступ через утечки данных, стилеры или перебор паролей.
  • Эксплуатация уязвимостей в ПО — 13%.
  • Атаки через подрядчиков и партнёров — 5%, что вдвое больше, чем в 2023 году.

На поздних стадиях атак злоумышленники стали чаще использовать малоизвестные легитимные инструменты для обхода систем защиты.

В 2024 году значительно выросла доля атак на госсектор — 15% (против 9% в 2023-м). Финансовый сектор занял второе место (13%), а транспорт и логистика остались на третьем (11%). В то же время атаки на розничную торговлю сократились с 15% до 4%.

По словам Теймура Хеирхабарова, директора департамента мониторинга, реагирования и исследования киберугроз BI.ZONE, изменения связаны с активностью хактивистов, пик которой пришёлся на третий квартал 2024 года. В этот период каждая пятая атака была нацелена на госучреждения.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru