


Заброшенные хранилища AWS S3 создают риск атак на цепочки поставок

Заброшенные хранилища AWS S3 создают риск атак на цепочки поставок

Заброшенные хранилища AWS S3 создают риск атак на цепочки поставок

Выведенные из эксплуатации интернет-активы порой остаются востребованными и в итоге могут превратиться в угрозу глобального масштаба. Команда watchTowr убедилась в этом на примере Amazon S3.

В рамках исследования в Сети было найдено около 150 ликвидированных хранилищ AWS S3, продолжающих получать запросы на обновления для софта и другие коды. Если таким источником завладеет злоумышленник, он сможет раздавать вредоносов просителям.

Как оказалось, заброшенные активы ранее принадлежали правительственным учреждениям, участникам списка Fortune 500, ИТ- и ИБ-компаниям, а также opensource-проектам.

Экспериментаторы повторно зарегистрировали все находки под теми же именами и включили журналирование. За два месяца наблюдений сменившие владельца AWS S3 суммарно получили более 8 млн запросов на ресурсы.

Чаще всего запрашивали исполняемые файлы Windows/Linux/macOS, образы ВМ, файлы JavaScript, шаблоны из коллекции AWS CloudFormation, конфигурационные данные серверов SSL VPN.

Запросы поступали из сетей НАСА, военных ведомств, госучреждений США и других стран, компаний Fortune 500 и Fortune 100, банков, финсервисов, вузов, ИБ-компаний, мессенджеров, казино. По всей видимости, это был результат работы некогда актуальных привязок и ссылок, которые никто не удосужился вычистить.

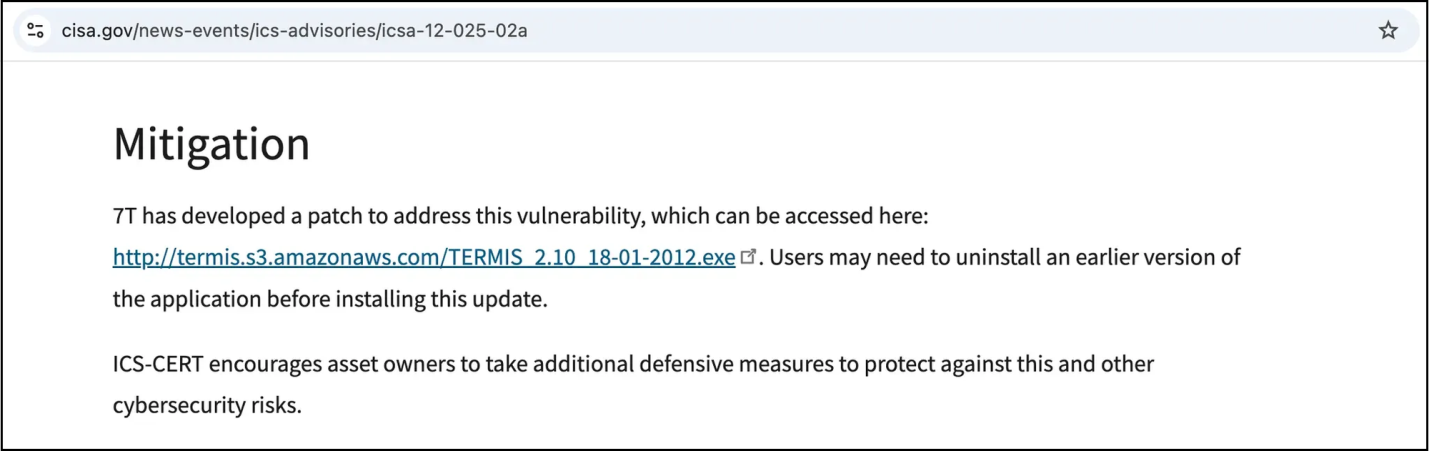
Так, одна из заброшенных корзин S3 продолжала пользоваться популярностью из-за патча, на который ссылался алерт CISA (американского агентства кибербезопасности) от 2012 года. Когда автору бюллетеня поставили упущение на вид, URL из текста удалили.


Эксперты также помогли Amazon усилить защиту осиротевших хранилищ от злоупотреблений, в том числе от использования для атак supply-chain. Ранее watchTowr таким же образом выявила ИБ-риски, связанные с просроченными доменами.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru