


Заброшенные хранилища AWS S3 создают риск атак на цепочки поставок

Заброшенные хранилища AWS S3 создают риск атак на цепочки поставок

Заброшенные хранилища AWS S3 создают риск атак на цепочки поставок

Выведенные из эксплуатации интернет-активы порой остаются востребованными и в итоге могут превратиться в угрозу глобального масштаба. Команда watchTowr убедилась в этом на примере Amazon S3.

В рамках исследования в Сети было найдено около 150 ликвидированных хранилищ AWS S3, продолжающих получать запросы на обновления для софта и другие коды. Если таким источником завладеет злоумышленник, он сможет раздавать вредоносов просителям.

Как оказалось, заброшенные активы ранее принадлежали правительственным учреждениям, участникам списка Fortune 500, ИТ- и ИБ-компаниям, а также opensource-проектам.

Экспериментаторы повторно зарегистрировали все находки под теми же именами и включили журналирование. За два месяца наблюдений сменившие владельца AWS S3 суммарно получили более 8 млн запросов на ресурсы.

Чаще всего запрашивали исполняемые файлы Windows/Linux/macOS, образы ВМ, файлы JavaScript, шаблоны из коллекции AWS CloudFormation, конфигурационные данные серверов SSL VPN.

Запросы поступали из сетей НАСА, военных ведомств, госучреждений США и других стран, компаний Fortune 500 и Fortune 100, банков, финсервисов, вузов, ИБ-компаний, мессенджеров, казино. По всей видимости, это был результат работы некогда актуальных привязок и ссылок, которые никто не удосужился вычистить.

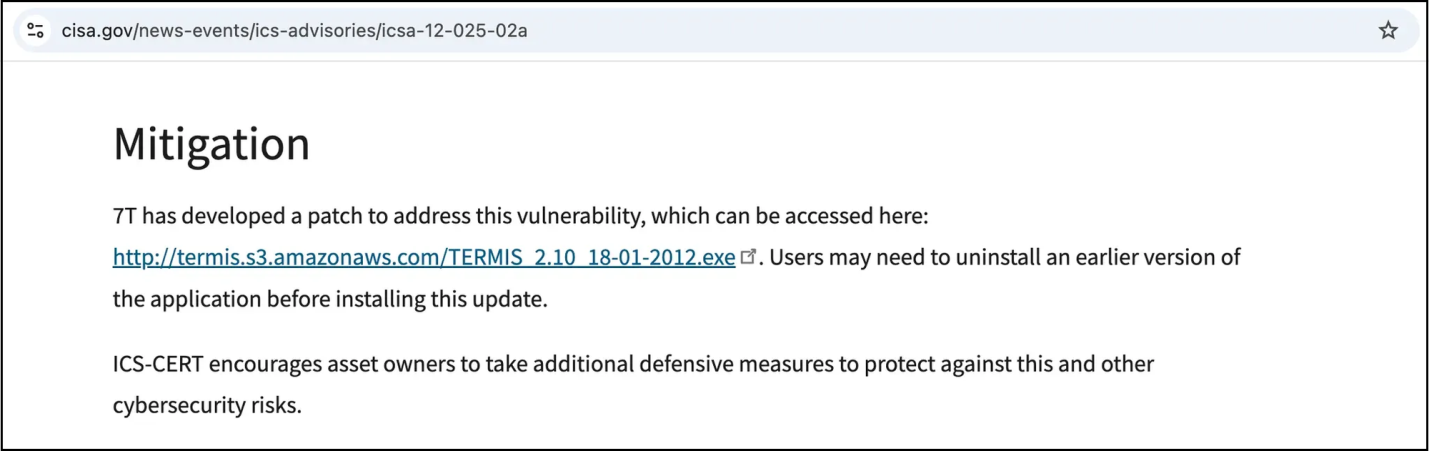
Так, одна из заброшенных корзин S3 продолжала пользоваться популярностью из-за патча, на который ссылался алерт CISA (американского агентства кибербезопасности) от 2012 года. Когда автору бюллетеня поставили упущение на вид, URL из текста удалили.


Эксперты также помогли Amazon усилить защиту осиротевших хранилищ от злоупотреблений, в том числе от использования для атак supply-chain. Ранее watchTowr таким же образом выявила ИБ-риски, связанные с просроченными доменами.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru