


Заброшенные хранилища AWS S3 создают риск атак на цепочки поставок

Заброшенные хранилища AWS S3 создают риск атак на цепочки поставок

Заброшенные хранилища AWS S3 создают риск атак на цепочки поставок

Выведенные из эксплуатации интернет-активы порой остаются востребованными и в итоге могут превратиться в угрозу глобального масштаба. Команда watchTowr убедилась в этом на примере Amazon S3.

В рамках исследования в Сети было найдено около 150 ликвидированных хранилищ AWS S3, продолжающих получать запросы на обновления для софта и другие коды. Если таким источником завладеет злоумышленник, он сможет раздавать вредоносов просителям.

Как оказалось, заброшенные активы ранее принадлежали правительственным учреждениям, участникам списка Fortune 500, ИТ- и ИБ-компаниям, а также opensource-проектам.

Экспериментаторы повторно зарегистрировали все находки под теми же именами и включили журналирование. За два месяца наблюдений сменившие владельца AWS S3 суммарно получили более 8 млн запросов на ресурсы.

Чаще всего запрашивали исполняемые файлы Windows/Linux/macOS, образы ВМ, файлы JavaScript, шаблоны из коллекции AWS CloudFormation, конфигурационные данные серверов SSL VPN.

Запросы поступали из сетей НАСА, военных ведомств, госучреждений США и других стран, компаний Fortune 500 и Fortune 100, банков, финсервисов, вузов, ИБ-компаний, мессенджеров, казино. По всей видимости, это был результат работы некогда актуальных привязок и ссылок, которые никто не удосужился вычистить.

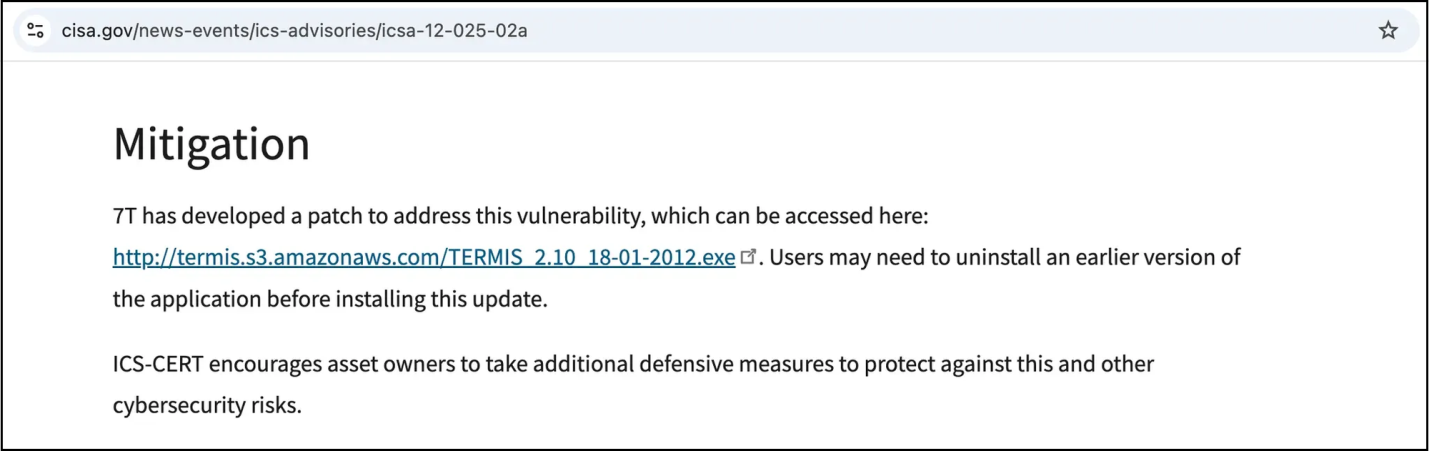
Так, одна из заброшенных корзин S3 продолжала пользоваться популярностью из-за патча, на который ссылался алерт CISA (американского агентства кибербезопасности) от 2012 года. Когда автору бюллетеня поставили упущение на вид, URL из текста удалили.


Эксперты также помогли Amazon усилить защиту осиротевших хранилищ от злоупотреблений, в том числе от использования для атак supply-chain. Ранее watchTowr таким же образом выявила ИБ-риски, связанные с просроченными доменами.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru