


SparkCat использует ИИ и OCR для кражи данных криптокошельков с iPhone

SparkCat использует ИИ и OCR для кражи данных криптокошельков с iPhone

SparkCat использует ИИ и OCR для кражи данных криптокошельков с iPhone

Эксперты «Лаборатории Касперского» обнаружили трояна, который ворует ключи к криптокошелькам, изучая фото на Android-устройствах и iPhone. Новый стилер, нареченный SparkCat, распространяется в составе популярных приложений.

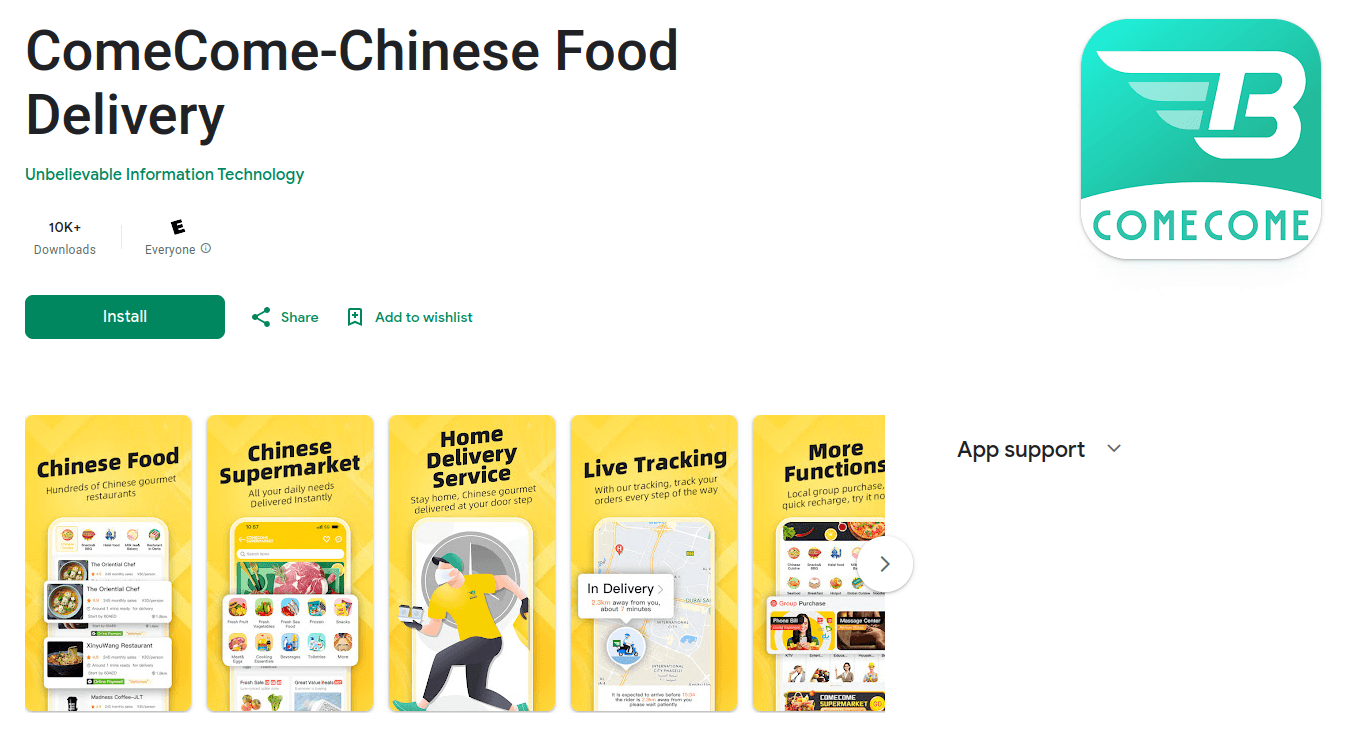
В Google Play и App Store было найдено два десятка зараженных программ — ИИ-ассистентов, мессенджеров, приложений для доставки еды и торговли криптой. В магазине Google на их долю суммарно пришлось более 242 тыс. загрузок.


После запуска SparkCat запрашивает доступ к фотогалерее и по получении приступает к анализу текстов на картинках, используя технологию распознавания символов (OCR-плагин на основе библиотеки Google ML Kit).

Обнаружив ключевые слова (сид-фразу для доступа к криптокошельку), вредонос отправляет изображение своим хозяевам. Он также может украсть и другие данные — содержание сообщений, пароли, присутствующие на скриншотах.

По словам экспертов, SparkCat — первый в их практике iOS-зловред, ворующий информацию подобным способом. Все ранее встречавшиеся мобильные трояны с OCR были заточены под Android.

«Технологии машинного обучения последнее время всё чаще применяются для автоматизации рутинных задач, — комментирует эксперт Kaspersky Дмитрий Калинин. — Описанный инцидент демонстрирует, что злоумышленники также проявляют активный интерес к таким решениям, в том числе для избирательной кражи изображений с использованием OCR-модели. Опасность обнаруженного троянца заключается в том, что он смог проникнуть в официальные маркеты».

И Google, и Apple предупреждены об опасных находках, однако троянизированные приложения также выложены на неофициальных площадках.

По данным Kaspersky, новый мобильный стилер активен с марта 2024 года. Атаки пока ограничены ОАЭ, странами Европы и Азии; аналитики не исключают возможности экспансии в другие регионы, в том числе в Россию.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru