


SparkCat использует ИИ и OCR для кражи данных криптокошельков с iPhone

SparkCat использует ИИ и OCR для кражи данных криптокошельков с iPhone

SparkCat использует ИИ и OCR для кражи данных криптокошельков с iPhone

Эксперты «Лаборатории Касперского» обнаружили трояна, который ворует ключи к криптокошелькам, изучая фото на Android-устройствах и iPhone. Новый стилер, нареченный SparkCat, распространяется в составе популярных приложений.

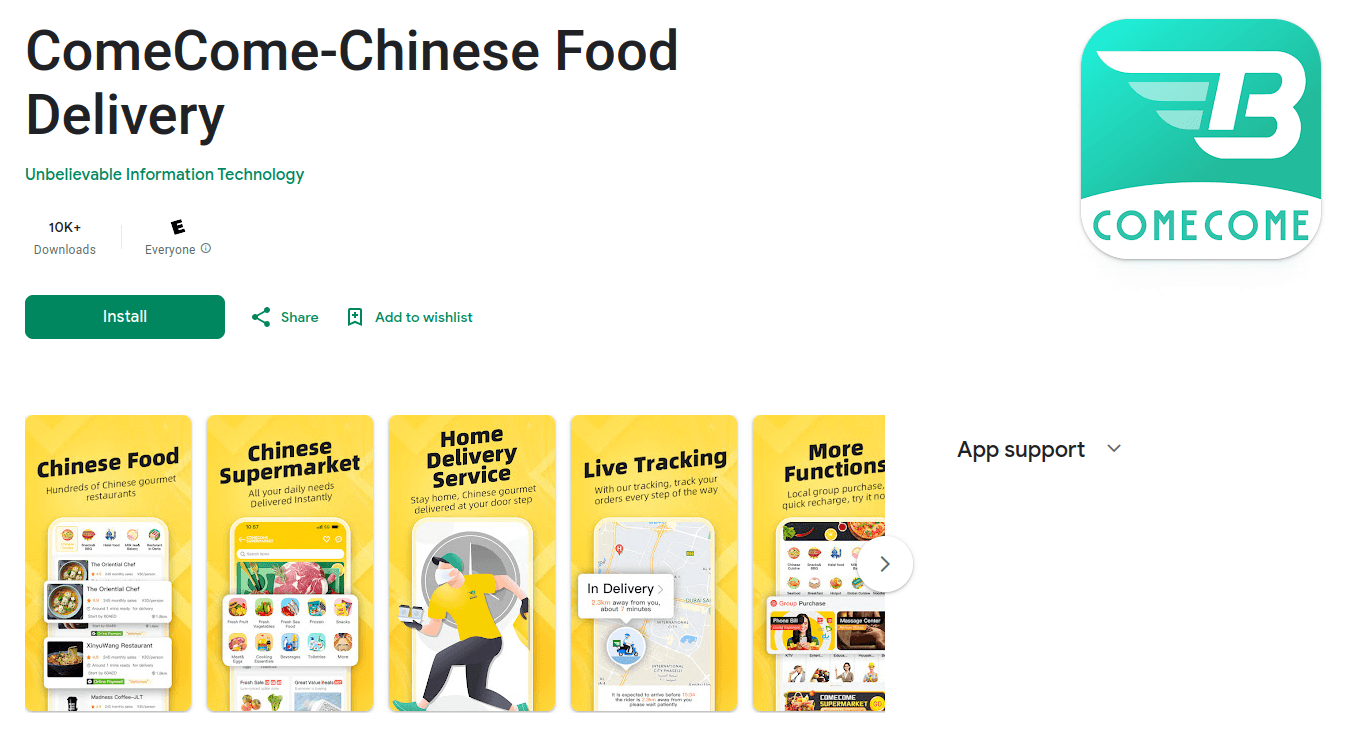
В Google Play и App Store было найдено два десятка зараженных программ — ИИ-ассистентов, мессенджеров, приложений для доставки еды и торговли криптой. В магазине Google на их долю суммарно пришлось более 242 тыс. загрузок.


После запуска SparkCat запрашивает доступ к фотогалерее и по получении приступает к анализу текстов на картинках, используя технологию распознавания символов (OCR-плагин на основе библиотеки Google ML Kit).

Обнаружив ключевые слова (сид-фразу для доступа к криптокошельку), вредонос отправляет изображение своим хозяевам. Он также может украсть и другие данные — содержание сообщений, пароли, присутствующие на скриншотах.

По словам экспертов, SparkCat — первый в их практике iOS-зловред, ворующий информацию подобным способом. Все ранее встречавшиеся мобильные трояны с OCR были заточены под Android.

«Технологии машинного обучения последнее время всё чаще применяются для автоматизации рутинных задач, — комментирует эксперт Kaspersky Дмитрий Калинин. — Описанный инцидент демонстрирует, что злоумышленники также проявляют активный интерес к таким решениям, в том числе для избирательной кражи изображений с использованием OCR-модели. Опасность обнаруженного троянца заключается в том, что он смог проникнуть в официальные маркеты».

И Google, и Apple предупреждены об опасных находках, однако троянизированные приложения также выложены на неофициальных площадках.

По данным Kaspersky, новый мобильный стилер активен с марта 2024 года. Атаки пока ограничены ОАЭ, странами Европы и Азии; аналитики не исключают возможности экспансии в другие регионы, в том числе в Россию.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru