


Facebook признал ошибку в отношении обсуждений Linux

Facebook признал ошибку в отношении обсуждений Linux

Facebook признал ошибку в отношении обсуждений Linux

Администрация Facebook (принадлежит корпорации Meta, признанной в России экстремистской и запрещенной) признала, что блокировка публикаций, связанных с ОС Linux, была ошибочной. Как сообщили представители соцсети, все ограничения сняты.

С 19 января Facebook начал блокировать посты, содержащие обсуждения Linux или ссылки на сайты, посвященные этой операционной системе.

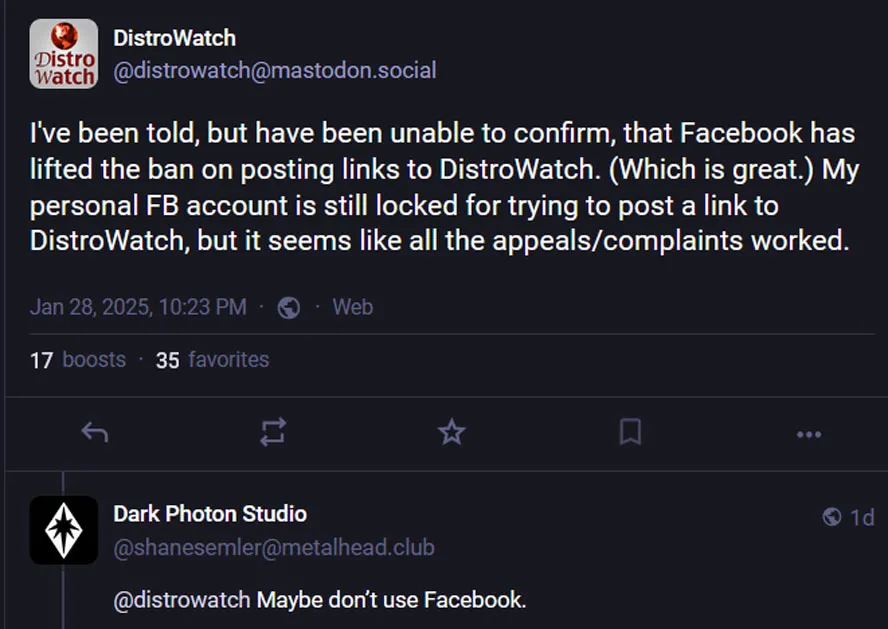
В результате были заблокированы страницы ряда пользователей, включая датский ресурс Distrowatch, популярный среди поклонников Linux. Администрации ресурса пришлось перенести свою деятельность в соцсеть Mastodon.

Представители Distrowatch подали апелляцию, которая была удовлетворена 28 января. В ответе на запрос издания PC Mag компания Meta (признана экстремистской и запрещена в России) заявила:

«Эта политика была признана ошибочной и пересмотрена. Обсуждения Linux разрешены на всех наших сервисах».

Однако ранее администрация Facebook сообщала датскому ресурсу, что политика модерирования в отношении публикаций о Linux пересматриваться не будет. Такой противоречивый подход, по мнению журналиста Tom’s Hardware Guide Марка Тайсона, отражает общую неповоротливость крупных технологических компаний.

Кроме того, издание отметило, что разблокировка страницы Distrowatch оказалась частичной — часть публикаций по-прежнему не отображалась.

Решение Facebook вызвало широкий резонанс среди пользователей и специалистов по Linux, особенно учитывая, что сама соцсеть использует эту операционную систему в своей инфраструктуре и активно нанимает специалистов в этой области.

Эта ситуация даже породила спекуляции о возможном заговоре крупных корпораций Кремниевой долины против программного обеспечения с открытым кодом.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru