


Facebook признал ошибку в отношении обсуждений Linux

Facebook признал ошибку в отношении обсуждений Linux

Facebook признал ошибку в отношении обсуждений Linux

Администрация Facebook (принадлежит корпорации Meta, признанной в России экстремистской и запрещенной) признала, что блокировка публикаций, связанных с ОС Linux, была ошибочной. Как сообщили представители соцсети, все ограничения сняты.

С 19 января Facebook начал блокировать посты, содержащие обсуждения Linux или ссылки на сайты, посвященные этой операционной системе.

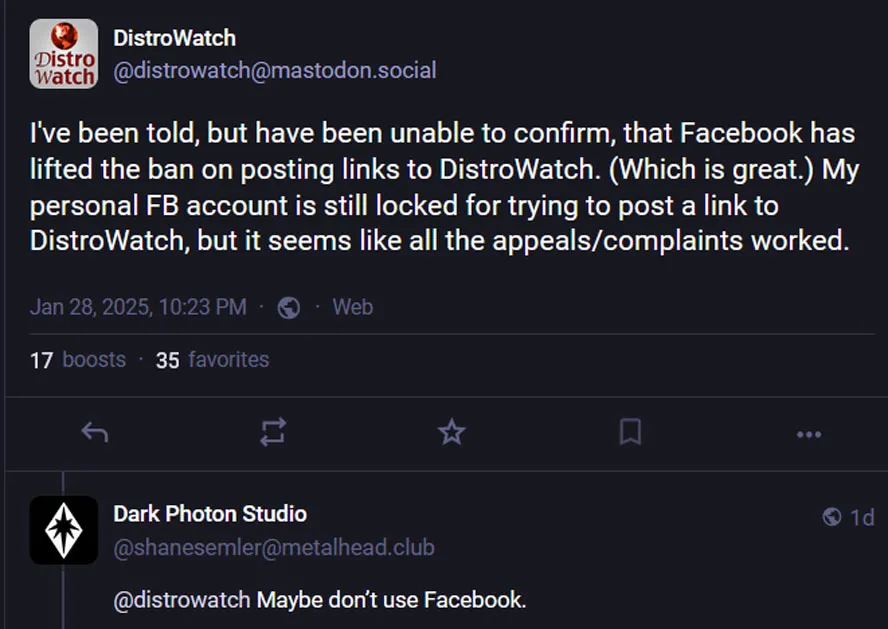
В результате были заблокированы страницы ряда пользователей, включая датский ресурс Distrowatch, популярный среди поклонников Linux. Администрации ресурса пришлось перенести свою деятельность в соцсеть Mastodon.

Представители Distrowatch подали апелляцию, которая была удовлетворена 28 января. В ответе на запрос издания PC Mag компания Meta (признана экстремистской и запрещена в России) заявила:

«Эта политика была признана ошибочной и пересмотрена. Обсуждения Linux разрешены на всех наших сервисах».

Однако ранее администрация Facebook сообщала датскому ресурсу, что политика модерирования в отношении публикаций о Linux пересматриваться не будет. Такой противоречивый подход, по мнению журналиста Tom’s Hardware Guide Марка Тайсона, отражает общую неповоротливость крупных технологических компаний.

Кроме того, издание отметило, что разблокировка страницы Distrowatch оказалась частичной — часть публикаций по-прежнему не отображалась.

Решение Facebook вызвало широкий резонанс среди пользователей и специалистов по Linux, особенно учитывая, что сама соцсеть использует эту операционную систему в своей инфраструктуре и активно нанимает специалистов в этой области.

Эта ситуация даже породила спекуляции о возможном заговоре крупных корпораций Кремниевой долины против программного обеспечения с открытым кодом.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru