


Группа Rezet атакует промышленность: фишинг под видом семинаров

Группа Rezet атакует промышленность: фишинг под видом семинаров

Группа Rezet атакует промышленность: фишинг под видом семинаров

Компания F.A.C.C.T. зафиксировала в январе 2025 года серию атак кибершпионской группы Rezet (Rare Wolf) на российские промышленные предприятия. Письма маскируются под приглашения на семинары по стандартизации оборонной продукции.

В конце месяца система F.A.C.C.T. Managed XDR выявила и заблокировала вредоносные рассылки. Открытие вложенных файлов могло привести к заражению рабочих станций.

Группа Rezet, известная с 2018 года, специализируется на кибершпионаже, излюбленный инструмент — фишинговые рассылки. По данным исследователей, за это время она совершила около 500 атак на промышленные предприятия в России, Украине и Белоруссии.

В кампаниях 2021 и 2023 годов злоумышленники использовали файл rezet.cmd, по которому группа и получила своё название.

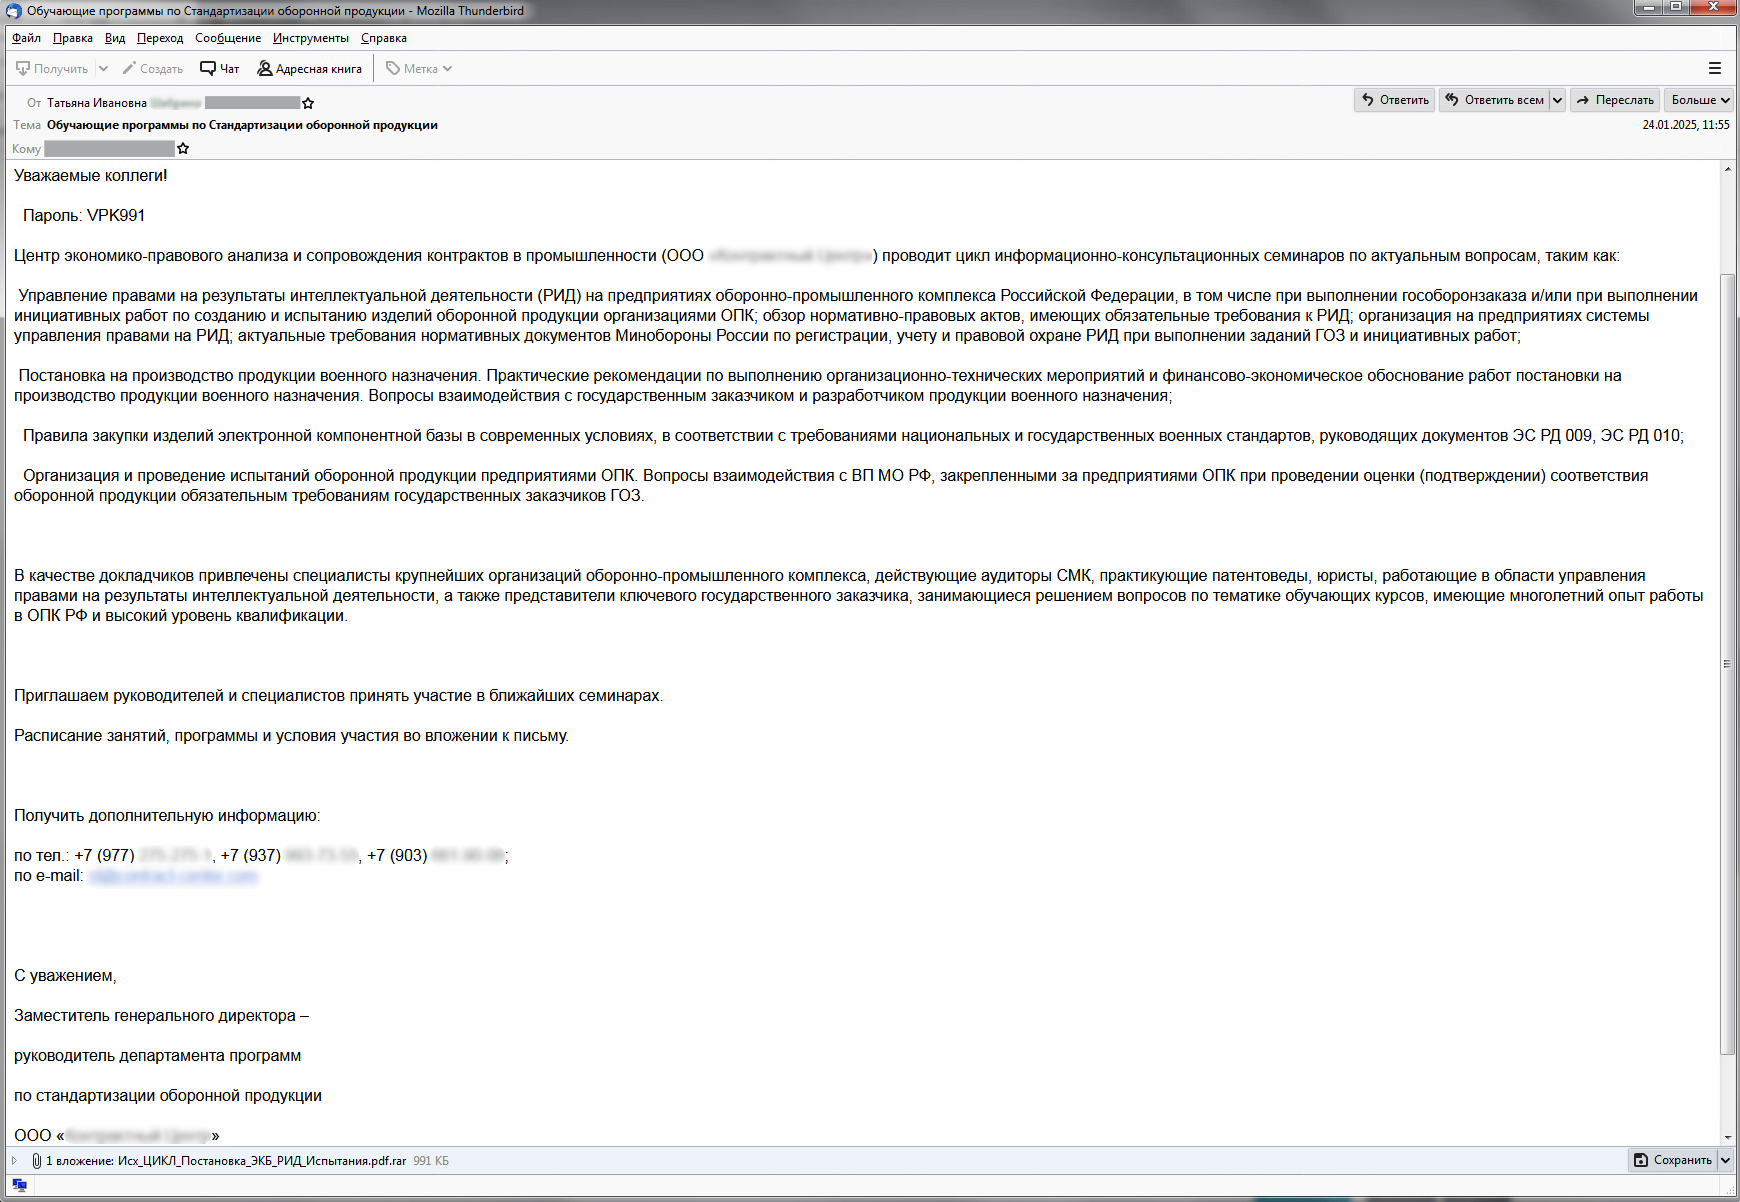
В январе 2025 года злоумышленники рассылали письма якобы от имени компании, занимающейся сопровождением контрактов в сфере гособоронзаказа. Под удар попали предприятия химической, пищевой и фармацевтической промышленности.


Схема заражения была схожа с предыдущими атаками группы: в первой волне рассылок архив содержал вредоносный файл, файл-приманку в формате PDF и код. Пароль к архиву указывался в тексте письма, что позволяло обходить стандартные системы защиты. После запуска PDF-документ открывался для отвлечения внимания, а вредонос заражал систему.

Несколько дней спустя последовали ещё две рассылки, где внутри архива уже находились два вредоносных файла. Открытие любого из них приводило к заражению.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru