


Экстремистский Facebook объявил Linux зловредом и угрозой кибербезопасности

Экстремистский Facebook объявил Linux зловредом и угрозой кибербезопасности

Экстремистский Facebook объявил Linux зловредом и угрозой кибербезопасности

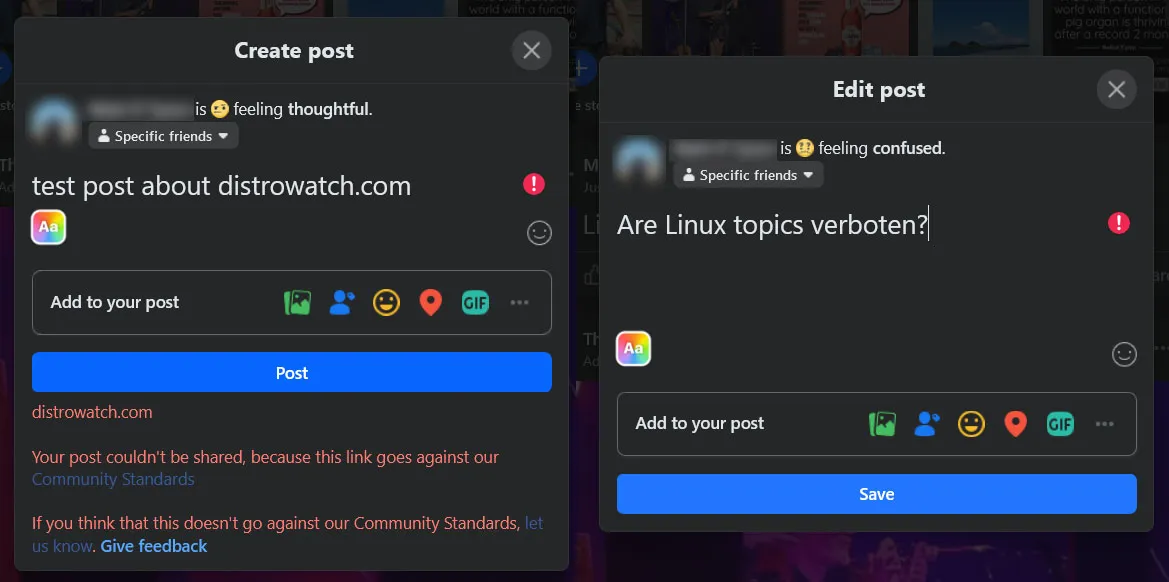
Социальная сеть Facebook (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) с 19 января начала блокировать публикации, посвящённые операционной системе Linux, а также ссылки на связанные с ней сайты. Примечательно, что сама инфраструктура Facebook работает на Linux.

Первыми с ограничениями столкнулись администраторы ресурса Distrowatch, специализирующегося на обзорах и обсуждениях дистрибутивов Linux.

С 19 января 2025 года массово блокируются темы, связанные с Linux, а пользователи, публикующие такие материалы, подвергаются бану. Запрет распространяется и на упоминания специализированных сайтов, включая Distrowatch. В некоторых случаях блокировка происходит с задержкой.

На форуме Distrowatch сообщается:

«Разработчики внутренней политики Facebook решили, что Linux — это вредоносный софт, и пометили связанные с ним сообщества как "угрозы безопасности"».

Представители Distrowatch в беседе с корреспондентом Tom’s Hardware Guide Марком Тайсоном рассказали, что пытались обжаловать запрет в администрации Facebook.

Однако в ответ им заявили, что алгоритмы фильтрации и политика модерации пересматриваться не будут. Впоследствии Facebook заблокировал учётную запись Distrowatch.

При этом сама соцсеть продолжает активно использовать Linux. Как отмечает Tom’s Hardware Guide, об этом свидетельствует значительное количество вакансий специалистов по Linux, публикуемых Facebook.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru