


Фишеры предлагают гурманам вошедший в моду дубайский шоколад

Фишеры предлагают гурманам вошедший в моду дубайский шоколад

Фишеры предлагают гурманам вошедший в моду дубайский шоколад

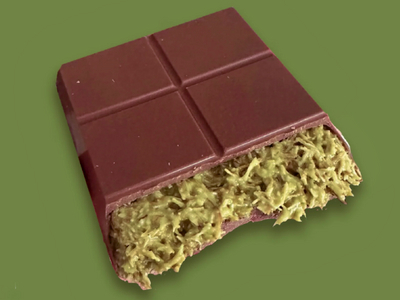
Мошенники придумали новую приманку для пользователей интернета. Эксперты «Лаборатории Касперского» обнаружили фишинговые страницы, имитирующие ресурсы продавцов и официальных поставщиков дубайского шоколада.

Если совершить покупку на таком сайте, и деньги, и платежные данные попадут в руки злоумышленников, а заказанный товар окажется мифом.

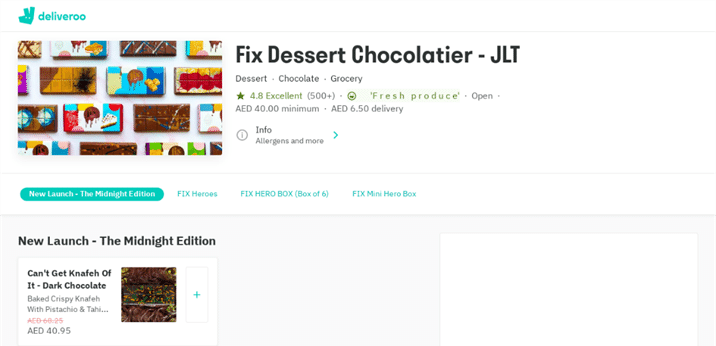
Одни фальшивки, по данным Kaspersky, ориентированы на жителей ОАЭ. Они используют логотип и элементы оформления сайта службы доставки Deliveroo либо производителя дубайского шоколада Fix Dessert Chocolatier.


Фейковые интернет-магазины, которые якобы получают товар напрямую от производителя, принимают заказы из разных стран, но тоже никогда их не выполняют.

«Злоумышленники постоянно эксплуатируют горячие темы в своих схемах, и дубайский шоколад яркий тому пример, — комментирует Ольга Свистунова, старший контент-аналитик в Kaspersky. — Чтобы обезопасить себя и не потерять платёжные данные и деньги, важно внимательно проверять подлинность интернет-магазинов и критически относиться к разного рода акциям».

Сетевые аферисты прилежно следят за повесткой дня и никогда не упускают шанс использовать актуальную тему, это давно установленный факт. В прошлом году в рунете наблюдалась активизация фишеров накануне Дня знаний, а также перед стартом продаж iPhone 16.

Потенциальных жертв завлекают на мошеннические ресурсы низкими ценами, большими скидками, персональными предложениями. Не исключено, что в скором времени российским сластенам тоже начнут предлагать дубайский шоколад по дешевке — к примеру, на поддельных сайтах Ozon, этот бренд популярен у обманщиков.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru