


Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Эксперты корейской ИБ-компании AhnLab представили результаты разбора техники RID Hijacking, применяемой в целевых атаках кибергруппы Andariel для создания в Windows бэкдор-аккаунтов с правами администратора.

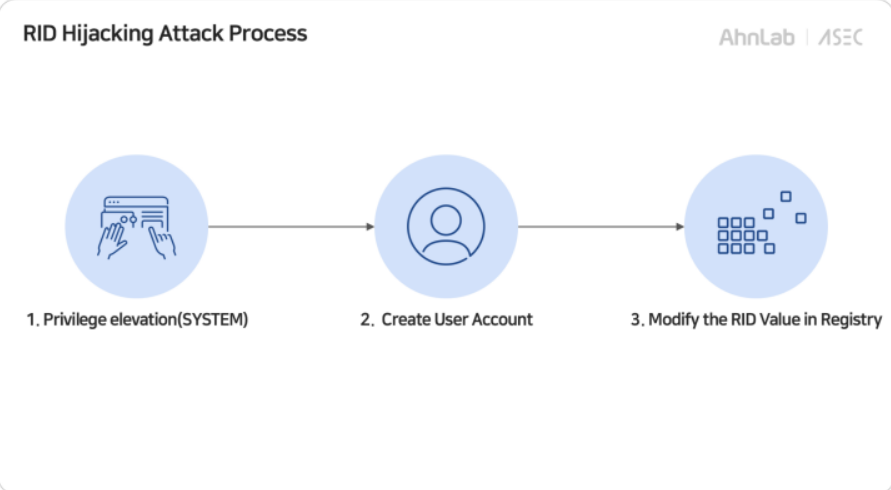
Относительный идентификатор (RID) указывает на уровень доступа учетной записи Windows и является частью SID. Такие значения хранятся в базе данных SAM, по умолчанию доступной лишь с привилегиями SYSTEM.

Авторы рассматриваемых атак получают их после взлома с помощью PsExec. Далее создается скрытая учетная запись обычного пользователя (с использованием команды NET USER), к имени добавляется символ «$».

Подмена RID для повышения привилегий аккаунта осуществляется с помощью специализированного opensource-инструмента и кастомного зловреда (на VirusTotal детектируется с результатом 49/72 по состоянию на 25 января). После этого новый юзер добавляется в группы RDP и администраторов Windows.


Для большей скрытности привнесенные в реестр (базу SAM) изменения экспортируются. Также удаляются ключ и бэкдор-аккаунт, который затем вытаскивается из бэкапа и заново регистрируется, чтобы активация не отобразилась в логах.

Инициатором атак RID Hijacking исследователи считают Andariel, входящую в состав Lazarus. Локальное повышение привилегий таким способом трудно выявить и предотвратить.

Снизить риски сисадминам поможет LSA: включенная служба позволяет мониторить попытки входа в систему, замены паролей, а также отслеживать и пресекать несанкционированный доступ к базе SAM.

Кроме того, рекомендуется ограничить использование PsExec, JuicyPotato и подобных им инструментов, отключить гостевые учетные записи, а остальным активировать многофакторную аутентификацию.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru