


В России произошел сбой на сетях мобильных операторов

В России произошел сбой на сетях мобильных операторов

В России произошел сбой на сетях мобильных операторов

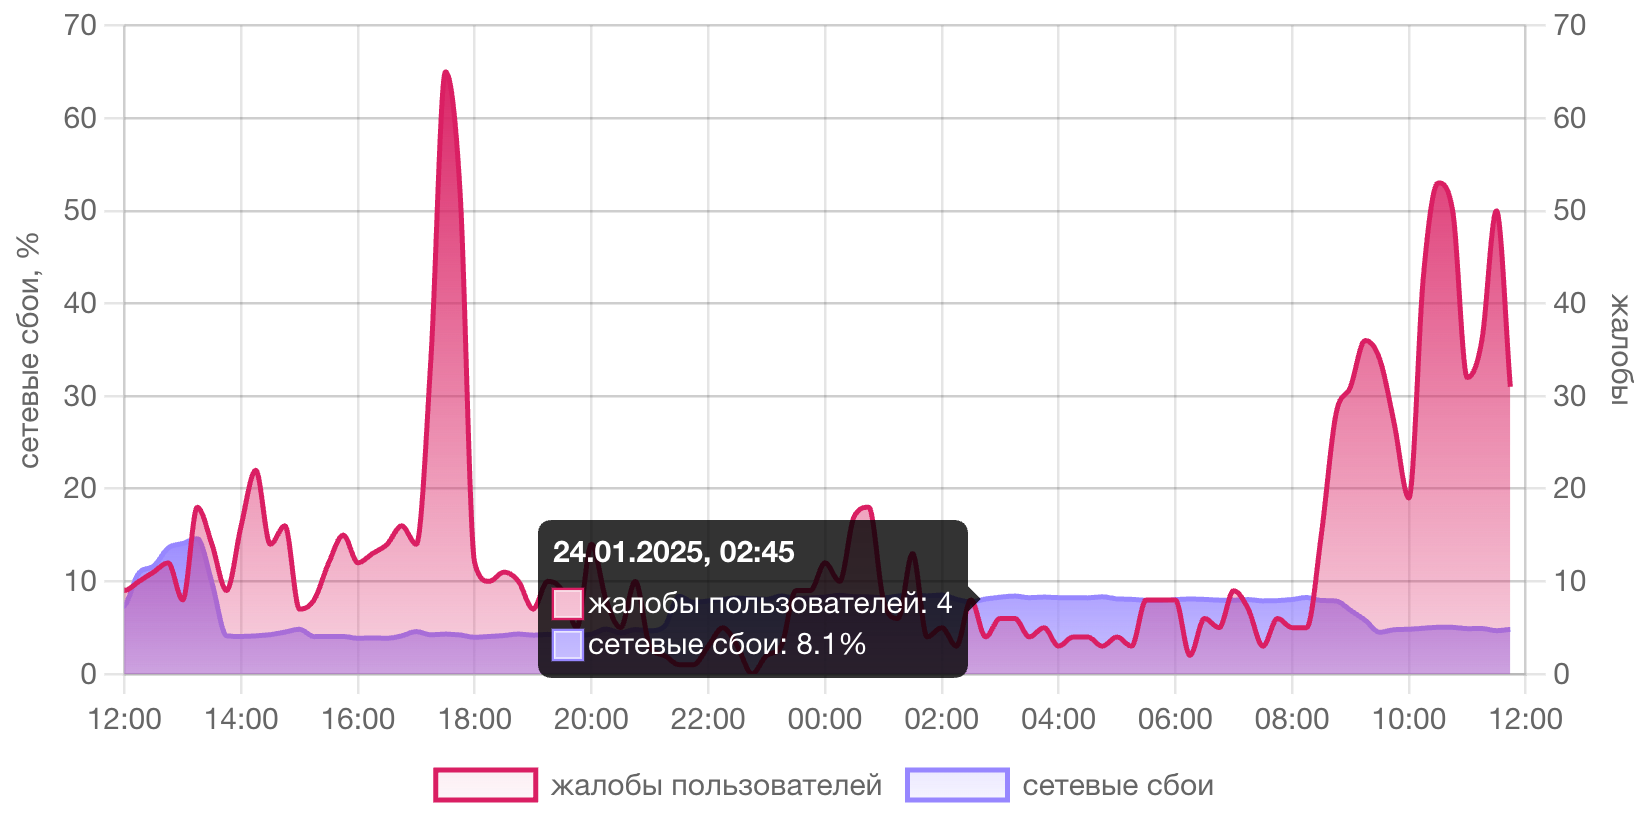
Утром 24 января пользователи социальных сетей начали сообщать о сбоях в работе мобильной связи и затрудненном доступе к ряду онлайн-сервисов. Теперь появились жалобы и на работу WhatsApp (принадлежащий признанной экстремистской и запрещенной в России корпорации Meta).

Первыми о проблемах написал телеграм-канал «Раньше всех. Ну почти» в 10:17 по московскому времени:

«Очевидцы сообщают о сбое в работе мобильных операторов в РФ. У части абонентов не работает мобильная связь, кто-то не может загрузить сайт, у других не открывается Telegram».

Согласно данным сервиса Downdetector, сбои в работе МТС начали фиксироваться уже с 8 утра, у Билайна — с 8:30, у Ростелекома и его «дочки» Т2 — с 9:30, а у МегаФона и его MNVO YOTA — с 10:45 по московскому времени. Пользователи МТС и «Ростелекома» жаловались не только на проблемы с мобильной связью, но и на трудности с доступом в интернет через кабель или Wi-Fi.

По информации сервиса «Сбой.рф», наибольшее число жалоб поступало от абонентов МегаФона и YOTA. Пользователи других операторов сообщали о сбоях реже.

Как отмечает РБК, одновременно с жалобами на работу операторов связи начали поступать сообщения о сбоях в работе других сервисов, включая мессенджеры Telegram и WhatsApp (принадлежащий признанной экстремистской и запрещенной в России корпорации Meta), а также онлайн-сервисы ВТБ и «Т-Банка».

Пресс-служба МегаФона в комментарии для РБК заявила:

«Возможные проблемы с доступом к отдельным зарубежным интернет-ресурсам происходят по причинам, не зависящим от нас».

Центр мониторинга и управления сетью связи общего пользования (ЦМУ ССОП), подведомственный Роскомнадзору, в ответ на запрос «Ведомостей» сообщил, что сбой был зафиксирован на зарубежных стыках компании «Мегафон» с европейскими сетями связи. Проблема была оперативно устранена. У других операторов сбоев выявлено не было.

Напомним, что ранее масштабный, хотя и кратковременный, сбой в работе российского интернета произошел 14 января. Тогда он также затронул работу мобильных операторов.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru