


В Москве тестируют бесплатный ИИ-сервис защиты от кибермошенников

В Москве тестируют бесплатный ИИ-сервис защиты от кибермошенников

В Москве тестируют бесплатный ИИ-сервис защиты от кибермошенников

Московский Департамент информационных технологий (ДИТ) предлагает гражданам принять участие в тестировании нового ИИ-инструмента защиты от мошенников, созданного в рамках ИБ-проекта «Перезвони сам».

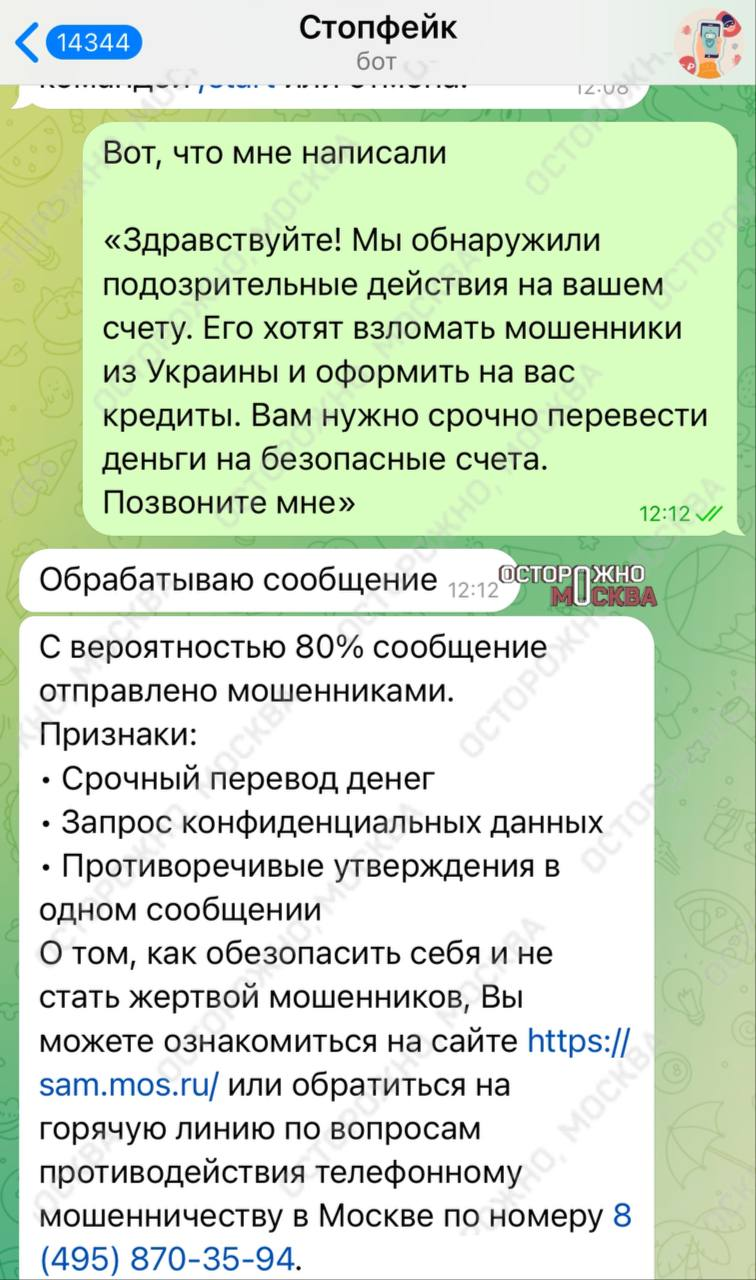
Специализированный телеграм-бот выполняет проверку текстовых и голосовых сообщений на наличие дипфейков и других признаков обмана. Доступ к нему предоставляется на безвозмездной основе.

«Мы создали бесплатный инструмент, который поможет проверить полученные сообщения, — заявила Валентина Шилина, руководитель проекта «Перезвони сам» столичного ДИТ. — Телеграм-бот анализирует присланные скриншоты переписки, текстовое или голосовое сообщение и помогает определить, есть ли в нем признаки мошенничества. Сервис работает с применением искусственного интеллекта, включая большие языковые модели и технологии оптического распознавания текста и речи».

Выявляя попытки мошенничества, ИИ-анализатор работает по таким сигналам, как эмоциональное давление, манипуляции, просьбы о предоставлении персональных данных или переводе денег. В текстах он также выискивает подозрительные ссылки, в аудиозаписях — признаки синтезированной речи.

По результатам анализа умный бот выводит процент вероятности обмана и основания для подозрений. Пользовательский ввод планируется использовать для обучения ИИ-модели с целью повышения эффективности и пополнения базы знаний о мошеннических схемах.

Новый сервис запущен в пилотном режиме до 27 февраля; получить доступ к телеграм-боту можно по прямой ссылке или с сайта «Перезвони сам». Проверки показали, что текстовые сообщения новый инструмент пока обрабатывает лучше, чем скриншоты документов и аудиофайлы.


Отзывы и замечания москвичей принимаются по телефону горячей линии и через форму обратной связи и будут учтены при доработке ИИ-сервиса. Согласно планам, он должен заработать в полном объеме весной.

Московская новинка — далеко не первый ИИ-инструмент киберзащиты, созданный в России. Так, в начале прошлого года была обнародована разработка Кубанского государственного технического университета: Python-софт, использующий ИИ для выявления мошенников в чатах мессенджеров.

А в ноябре стало известно, что ИИ помог российским киберкопам найти и задержать участника группы телефонных мошенников, действовавших на территории Ростовской области.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru