


4,2 млн хостов открыты для атак из-за уязвимых протоколов туннелирования

4,2 млн хостов открыты для атак из-за уязвимых протоколов туннелирования

4,2 млн хостов открыты для атак из-за уязвимых протоколов туннелирования

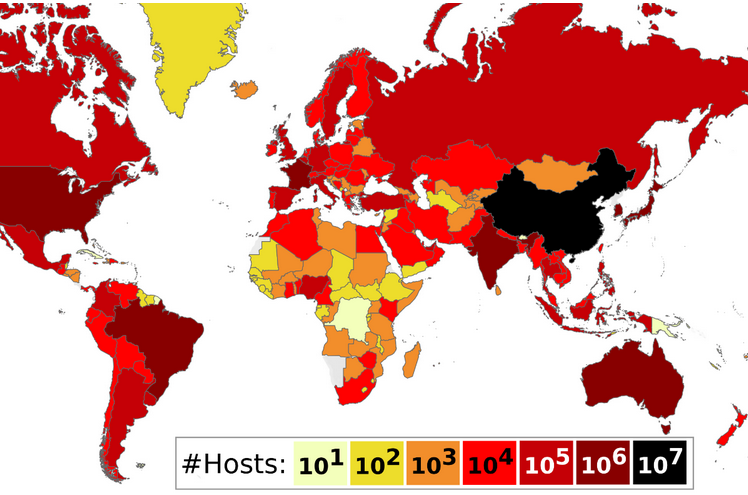
Протоколы туннелирования IP in IP и GRE не предусматривают аутентификации и шифрования трафика и потому уязвимы к злоупотреблениям. Сканирование Сети выявило более 4,26 млн хостов, не использующих дополнительной защиты вроде IPSec.

Как выяснила команда Top10VPN, эти роутеры и серверы принимают сетевые пакеты без проверки отправителя. Это открывает возможность для спуфинга (подмены IP-адреса) с целью вброса вредоносного трафика в туннель.

Выявленные схожие уязвимости получили следующие идентификаторы:


Эксплойт осуществляется отправкой инкапсулированного пакета с двумя IP-заголовками. По получении уязвимый хост автоматом перенаправит его указанному получателю; поскольку источник (IP-адрес) изменился и более не вызывает подозрений, вредоносное послание имеет все шансы обойти сетевые фильтры.

В интернете обнаружено свыше 4,26 млн уязвимых хостов, поддерживающих туннелирование. Это серверы VPN и CDN, домашние и магистральные роутеры, шлюзы мобильных сетей, которые в случае взлома можно использовать для проксирования вредоносного трафика, проведения DDoS-атак или получения доступа к приватным сетям.


Исследователи сообщили о своих находках в координационный центр CERT при университете Карнеги – Меллона (CERT/CC) с тем, чтобы запустить оповещение затронутых провайдеров и укрепление защиты хостов.

По словам Top10VPN, на уровне хоста ситуацию можно исправить, добавив IPSec либо WireGuard и запретив прием инкапсулированных пакетов из недоверенных источников. Защититься от эксплойта на сетевом уровне помогут фильтрация трафика (роутеры и промежуточные устройства), системы DPI, а также блокировка нешифрованных пакетов в туннелях.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru