


Злоумышленники рассылают зловред FakeTicketer под видом билетов на футбол

Злоумышленники рассылают зловред FakeTicketer под видом билетов на футбол

Злоумышленники рассылают зловред FakeTicketer под видом билетов на футбол

Специалисты F.A.C.C.T. выявили новую киберугрозу — многофункциональный вредонос под названием FakeTicketer. Этот зловред сочетает в себе функции инфостилера, способного красть данные из браузеров, RAT и дроппера.

Основными целями кампании стали государственные служащие и спортивные функционеры, а главным мотивом злоумышленников выступает шпионаж и сбор данных.

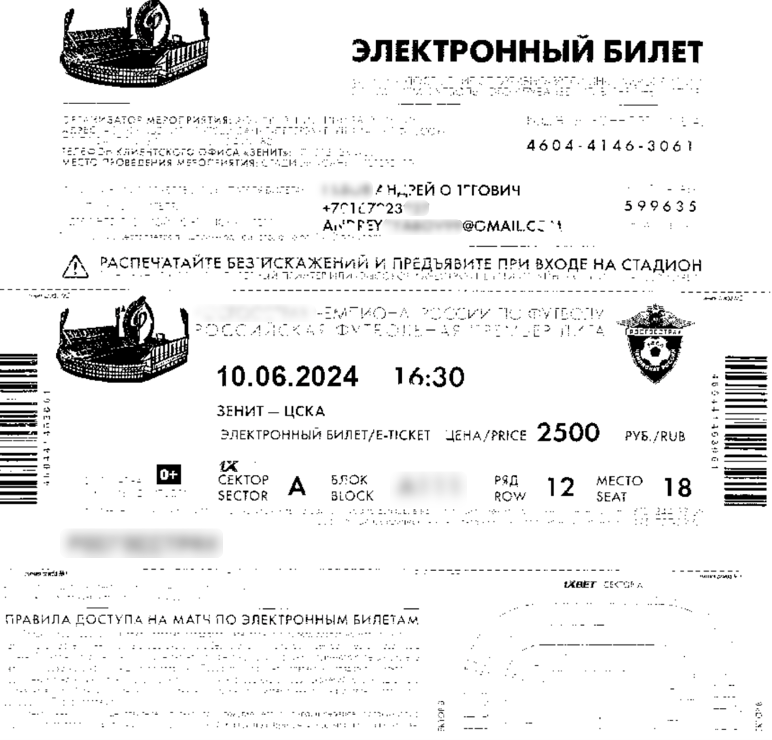
Масштабная вредоносная кибероперация была зафиксирована в июне 2024 года. FakeTicketer получил своё название из-за того, что на начальном этапе злоумышленники использовали в качестве приманки поддельные билеты на матчи Российской футбольной Премьер-лиги. Позже в рассылках стали использоваться билеты на соревнования по гребле на байдарках и каноэ.


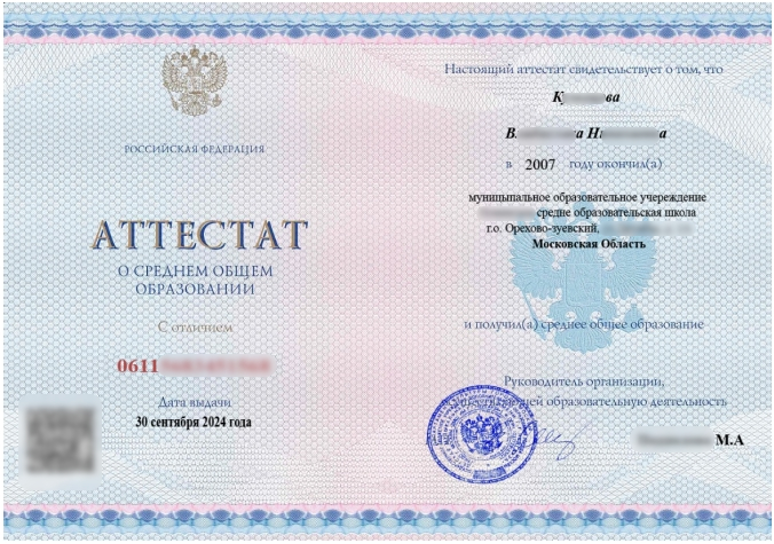
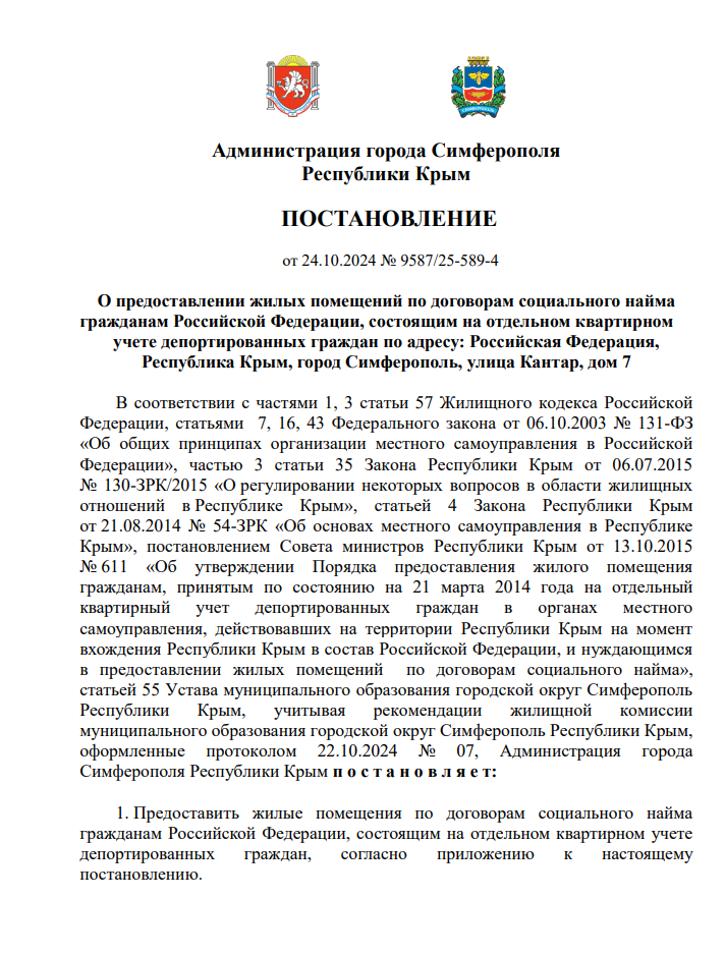
В дальнейшем департамент киберразведки F.A.C.C.T. зафиксировал ещё две атаки с применением FakeTicketer, но с измененной тактикой маскировки. Теперь в качестве приманок использовались поддельные официальные документы. В октябре 2024 года это был скан аттестата о среднем образовании, а в декабре — нормативные акты администрации Симферополя.


Злоумышленники рассылали электронные письма с вложениями в формате архива, название которого совпадало с темой письма. Внутри архива содержался исполняемый файл, название которого соответствовало легенде, созданной для обмана жертвы.

«FakeTicketer представляет собой вредонос собственной разработки, способный скрывать свои действия и обходить некоторые системы обнаружения в ходе атаки. Учитывая функциональные возможности данного софта, мы полагаем, что основная мотивация его разработчиков — шпионаж. На основе обнаруженных декой-файлов можно сделать вывод, что целью атак, среди прочего, являются государственные структуры», — отметил Артем Грищенко, ведущий специалист по анализу вредоносного ПО департамента киберразведки компании F.A.C.C.T. Threat Intelligence.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru