


Microsoft в октябре прекратит поддержку Office в Windows 10

Microsoft в октябре прекратит поддержку Office в Windows 10

Microsoft в октябре прекратит поддержку Office в Windows 10

Microsoft планирует отказаться от поддержки приложений из офисного пакета Office в Windows 10. Срок жизни Word, Excel, PowerPoint и прочих подойдёт к концу вместе с поддержкой самой версии ОС — 14 октября.

О решении корпорация сообщила пользователям в официальном блоге. В частности, там говорится следующее:

«Приложения Microsoft 365 не будут поддерживаться на устройствах с Windows 10 после 14 октября 2025 года. Чтобы продолжать использовать офисные приложения, вам придётся обновиться до Windows 11».

То же самое касается автономных версий Office 2024, Office 2021, Office 2019 и Office 2016. Однако издание The Verge уточнило, что офисный софт в целом продолжит работу на Windows 10, но при этом пользователи будут сталкиваться с багами и другими проблемами.

«Несмотря на то что программами можно будет продолжать пользоваться, мы настоятельно рекомендуем обновиться до Windows 11, чтобы избавиться от проблем с надёжностью и производительностью», — объясняет Microsoft.

В начале месяца ESET также склоняли пользователей к обновлению до Windows 11 и отказу от Windows 10. По словам специалистов словацкой антивирусной компании, юзеров ждёт фиаско, если они будут игнорировать переход со старой версии ОС.

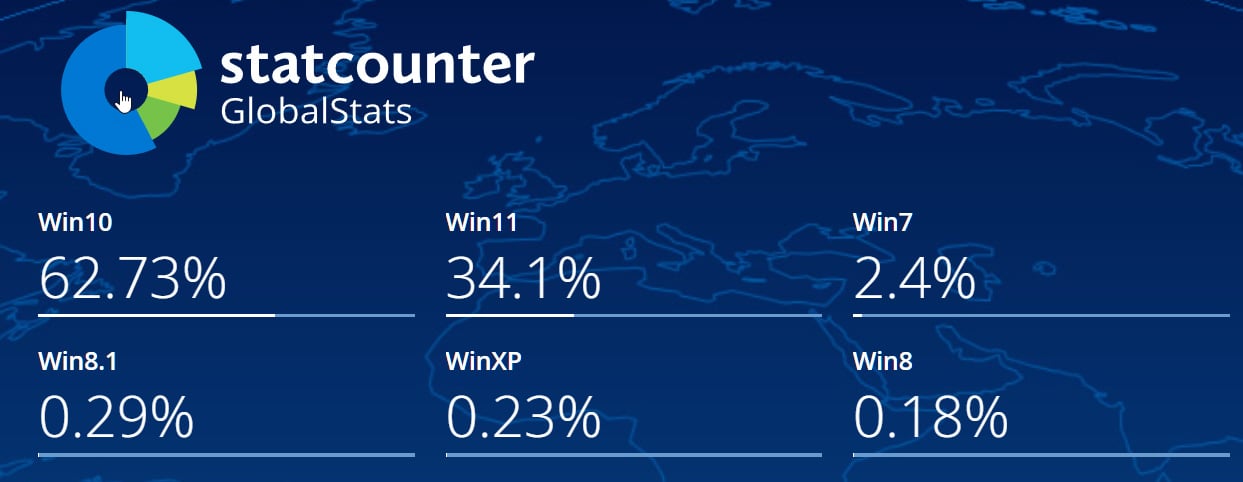
В этом контексте интересно вспомнить данные StatCounter, которые говорят о том, что почти 63% юзеров предпочитают Windows 10, а Windows 11 была установлена на 34% компьютеров (данные за декабрь).

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru