


Microsoft предупредила о дыре в macOS, позволяющей устанавливать руткиты

Microsoft предупредила о дыре в macOS, позволяющей устанавливать руткиты

Microsoft предупредила о дыре в macOS, позволяющей устанавливать руткиты

Microsoft опубликовала данные об уязвимости в macOS, позволяющей злоумышленникам обходить System Integrity Protection (SIP) и устанавливать вредоносные драйверы на уровне ядра.

Защитный механизм SIP, который иногда ещё называют «rootless», должен блокировать вредоносным и подозрительным программам доступ к определённым директориям.

Для этого ограничиваются права root-пользователя при работе с конкретными компонентами ОС, где привилегии есть лишь у подписанных Apple процессов (например, обновления системы).

Отключение SIP, как правило, требует перезагрузки системы и работы из режима восстановления macOS, что, само собой, подразумевает наличие физического доступа к компьютеру.

Именно поэтому уязвимость под идентификатором CVE-2024-44243 может использовать лишь локальный атакующий с правами root. При этом также потребуется взаимодействие с целевым пользователем.

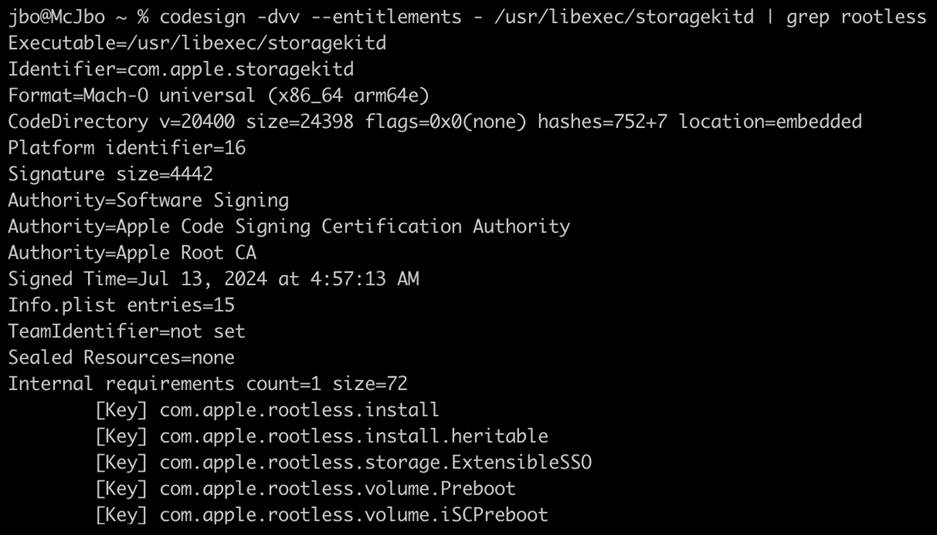
Саму брешь нашли в демоне Storage Kit, задача которого — следить за состоянием диска. В случае эксплуатации злоумышленники могут обойти защиту SIP и установить руткиты.

Apple устранила CVE-2024-44243 с выходом macOS Sequoia версии 15.2 (релиз состоялся в декабре). А Microsoft параллельно выложила технические подробности уязвимости.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru