


macOS приняла Docker за вредоноса из-за некорректной подписи файлов

macOS приняла Docker за вредоноса из-за некорректной подписи файлов

macOS приняла Docker за вредоноса из-за некорректной подписи файлов

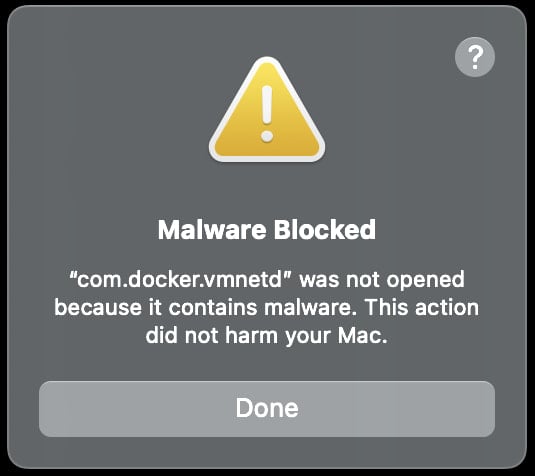
Пользователи macOS-версии Docker жалуются на сбой: запуск приложения блокируется с выводом сообщения о вредоносном коде. Проблема возникла из-за некорректной подписи некоторых файлов, ее можно исправить обновлением бандла до сборки 4.37.2.

Первые жалобы на блокировку софта на macOS были зафиксированы 7 января. Расследование инцидента показало, что системные предупреждения об угрозе не имеют оснований, причиной неверного вердикта, скорее всего, является повреждение хранилища сертификатов.


К концу прошлой недели для программы управления контейнерами Docker было выпущено обновление 4.37.2 со спасительным фиксом. Вслед за этим исправления были реализованы для веток с 4.32 по 4.36.

Если ложный алерт продолжает появляться после установки обновлений, ИТ-админы могут воспользоваться специальным скриптом MDM, чтобы устранить проблему у подопечных разработчиков и юзеров. Это можно сделать и вручную, но процесс будет более трудоемким:

  • убедиться, что у всех установлены заново подписанные апдейты;
  • на каждой машине остановить Docker, vmetd и службу сокетов;
  • удалить бинарники vmetd и сокета и установить новые;
  • перезапустить приложение Docker.

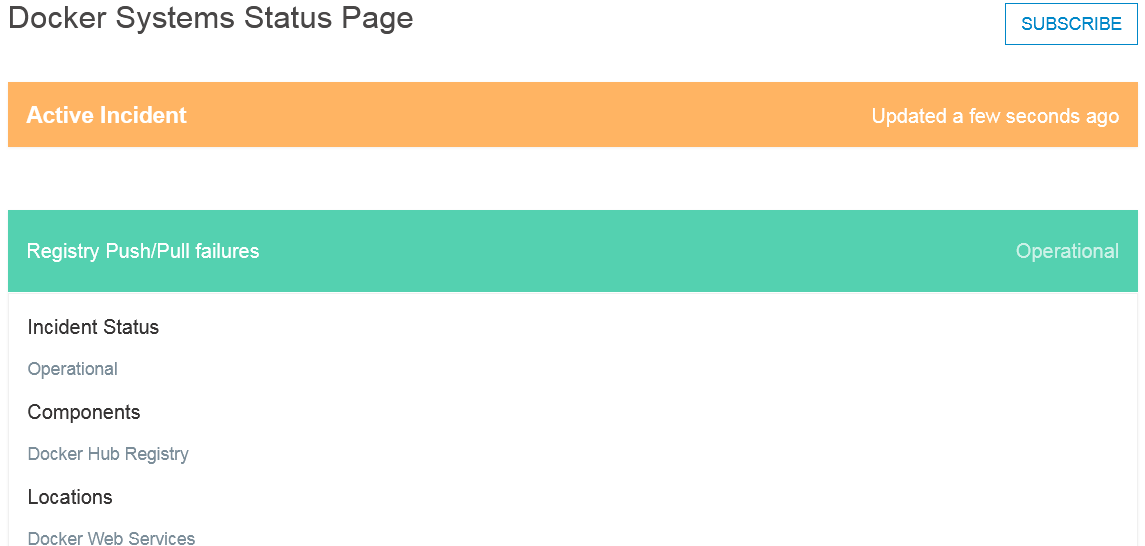
Судя по странице статуса, проблема на сервисе не исчерпана. Видимо, не все еще обновили клиент, и оценить эффективность исправлений пока затруднительно.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru