


Взлом брокера данных повысил риск трекинга для iPhone и Android-устройств

Взлом брокера данных повысил риск трекинга для iPhone и Android-устройств

Взлом брокера данных повысил риск трекинга для iPhone и Android-устройств

Взломщики компании Gravy Analytics утверждают, что выкрали большое количество персональных данных, в том числе собранную со смартфонов информацию о местоположении, которую брокер продает организациям, размещающим рекламу в приложениях.

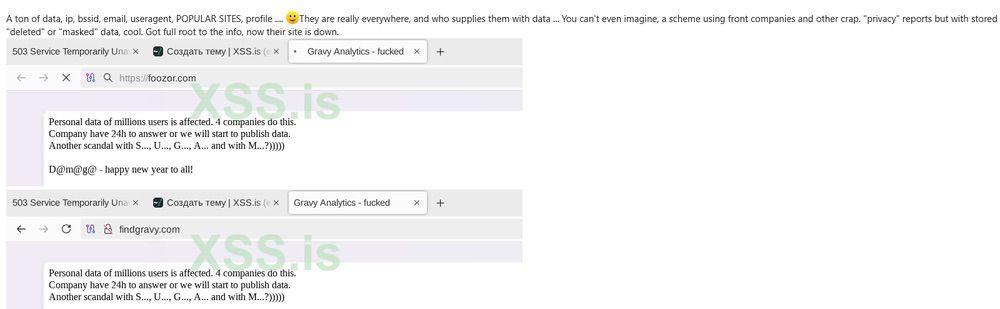
В подтверждение своих слов злоумышленники запостили сообщение о случившемся на двух сайтах Gravy, сдублировали его скриншотами на подпольном форуме XSS, там же выложили образцы полученных данных и теперь грозят слить свою добычу в паблик.


Американские коммерсанты сейчас редко платят создателям мобильных программ за встраивание кодов для сбора данных, необходимых для проведения маркетинговых акций. Вместо этого они принимают участие в аукционах реального времени (real-time bidding RTB), сражаясь за рекламные места в популярных приложениях.

Подобный подход породил уйму брокеров вроде Gravy, которые собирают информацию о владельцах смартфонов, включая IP-адреса, из различных источников и предоставляют победителям RTB платный доступ к своим базам данных.

Взлом такого посредника грозит компрометацией данных миллионов пользователей мобильных устройств, а также повышает риск деанонимизации и слежки со стороны властей: новыми услугами рынка рекламы охотно пользуются не только частные компании, но также правительство США, Налоговая служба и ФБР.

По имеющимся данным, список затронутых взломом приложений для Android и iOS включает более 12 тыс. позиций. Среди них числятся Tinder и Grindr, трекер полетов Flightradar24, клиенты VPN, игры Temple Run, Candy Crush и Subway Surfers.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru